










Хак-группу DoNot связали с новой Android-малварью Tanzeem - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Хак-группу DoNot связали с новой Android-малварью Tanzeem - «Новости»

Аналитики Cyfirma связали новую малварь для Android с таргетированными атаками хакерской группы, известной как DoNot Team (она же APT-C-35, Origami Elephant, SECTOR02 и Viceroy Tiger).


Обнаруженные исследователями артефакты, называвшиеся Tanzeem (в переводе с языка урду означает «организация») и Tanzeem Update, были найдены в октябре и декабре 2024 года. Эти приложения обладают практически идентичной функциональность, за исключением незначительных отличий в пользовательском интерфейсе.


«Хотя приложение должно функционировать как чат, после установки оно не работает, выключаясь сразу после получения необходимых разрешений, — рассказывают эксперты. —  Название приложения наводит на мысль, что оно предназначено для атак на конкретных людей или группы как внутри страны, так и за ее пределами».


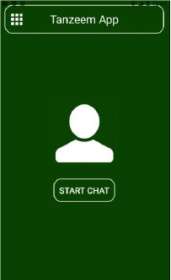
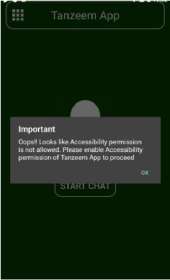
При установке приложение отображает фальшивый экран чата и предлагает жертве нажать кнопку «Начать чат». При этом появляется сообщение, в котором пользователю предлагается дать приложению разрешение на доступ к API Accessibility Services, что позволит ему выполнять различные вредоносные действия.
Хак-группу DoNot связали с новой Android-малварью Tanzeem - «Новости»


Кроме того, приложение запрашивает права, которые позволяют собирать данные журналов вызовов, контакты, SMS-сообщения, информацию о точном местоположении устройства, учетных записях и файлах, находящихся на внешних носителях. Среди других функций эксперты отмечают захват и запись экрана, а также установление соединений с управляющим сервером.


Считается, что DoNot Team — это группировка индийского происхождения. В прошлом она использовала фишинг и малварь для Android для сбора интересующей информации. В настоящее время неизвестно, на кого именно нацелена новая кампания, но исследователи полагают, что Tanzeem так же применялся против конкретных людей с целью сбора оперативной информации.


Отличительной особенностью новой малвари исследователи называют использование OneSignal — популярной платформы для привлечения клиентов, которая используется организациями для рассылки push-уведомлений, in-app сообщений, электронных писем и SMS. В Cyfirma предположили, что  в данном случае библиотека используется для отправки уведомлений, содержащих фишинговые ссылки, которые ведут к установке вредоносного ПО.


«Собранные образцы демонстрируют новую тактику, связанную с push-уведомлениями, которые побуждают пользователей устанавливать дополнительные вредоносные программы для Android, обеспечивая постоянное присутствие вредоносного ПО на устройстве, — заключают в  Cyfirma. — Такая тактика улучшает эффективность вредоносного ПО, позволяя ему дальше оставаться активным на целевом устройстве».
Аналитики Cyfirma связали новую малварь для Android с таргетированными атаками хакерской группы, известной как DoNot Team (она же APT-C-35, Origami Elephant, SECTOR02 и Viceroy Tiger). Обнаруженные исследователями артефакты, называвшиеся Tanzeem (в переводе с языка урду означает «организация») и Tanzeem Update, были найдены в октябре и декабре 2024 года. Эти приложения обладают практически идентичной функциональность, за исключением незначительных отличий в пользовательском интерфейсе. «Хотя приложение должно функционировать как чат, после установки оно не работает, выключаясь сразу после получения необходимых разрешений, — рассказывают эксперты. — Название приложения наводит на мысль, что оно предназначено для атак на конкретных людей или группы как внутри страны, так и за ее пределами». При установке приложение отображает фальшивый экран чата и предлагает жертве нажать кнопку «Начать чат». При этом появляется сообщение, в котором пользователю предлагается дать приложению разрешение на доступ к API Accessibility Services, что позволит ему выполнять различные вредоносные действия. Кроме того, приложение запрашивает права, которые позволяют собирать данные журналов вызовов, контакты, SMS-сообщения, информацию о точном местоположении устройства, учетных записях и файлах, находящихся на внешних носителях. Среди других функций эксперты отмечают захват и запись экрана, а также установление соединений с управляющим сервером. Считается, что DoNot Team — это группировка индийского происхождения. В прошлом она использовала фишинг и малварь для Android для сбора интересующей информации. В настоящее время неизвестно, на кого именно нацелена новая кампания, но исследователи полагают, что Tanzeem так же применялся против конкретных людей с целью сбора оперативной информации. Отличительной особенностью новой малвари исследователи называют использование OneSignal — популярной платформы для привлечения клиентов, которая используется организациями для рассылки push-уведомлений, in-app сообщений, электронных писем и SMS. В Cyfirma предположили, что в данном случае библиотека используется для отправки уведомлений, содержащих фишинговые ссылки, которые ведут к установке вредоносного ПО. «Собранные образцы демонстрируют новую тактику, связанную с push-уведомлениями, которые побуждают пользователей устанавливать дополнительные вредоносные программы для Android, обеспечивая постоянное присутствие вредоносного ПО на устройстве, — заключают в Cyfirma. — Такая тактика улучшает эффективность вредоносного ПО, позволяя ему дальше оставаться активным на целевом устройстве».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: