





Королевская почта Великобритании расследует возможную утечку данных - «Новости» » Интернет технологии
sitename
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Королевская почта Великобритании расследует возможную утечку данных - «Новости»

Королевская почта (Royal Mail), почтовый оператор Великобритании, расследует сообщения о взломе и утечке данных. Дело в том, что на хакерском форуме опубликовали 144 ГБ данных, якобы украденных из систем компании.


Представители почтовой службы подтвердили изданию Bleeping Computer, что им известно о компрометации стороннего поставщика услуг по сбору данных и аналитике, компании Spectos GmbH:


«Нам известно об инциденте, который якобы затронул Spectos, поставщика Royal Mail. Мы работаем с компанией, чтобы расследовать проблему и выяснить, какие последствия это может иметь для данных. Мы можем подтвердить, что это никак не повлияло на работу Royal Mail, и все сервисы продолжают функционировать в обычном режиме».


В компании Spectos подтвердили, что ее системы были взломаны 29 марта 2025 года, и злоумышленники получили доступ к данным клиентов.


«С 29 марта 2025 года компания Spectos GmbH является объектом продолжающейся кибератаки. Согласно текущему статусу, произошел несанкционированный доступ к системам и персональным данным клиентов. Точные масштабы инцидента в настоящее время являются предметом интенсивного криминалистического расследования», — сообщили журналистам в компании.


При этом хакер под ником GHNA уже опубликовал на BreachForums 16 549 файлов, предположительно содержащих персональные данные клиентов Королевской почты (включая имена, адреса, планируемые даты доставки отправлений и так далее) и другие конфиденциальные документы.
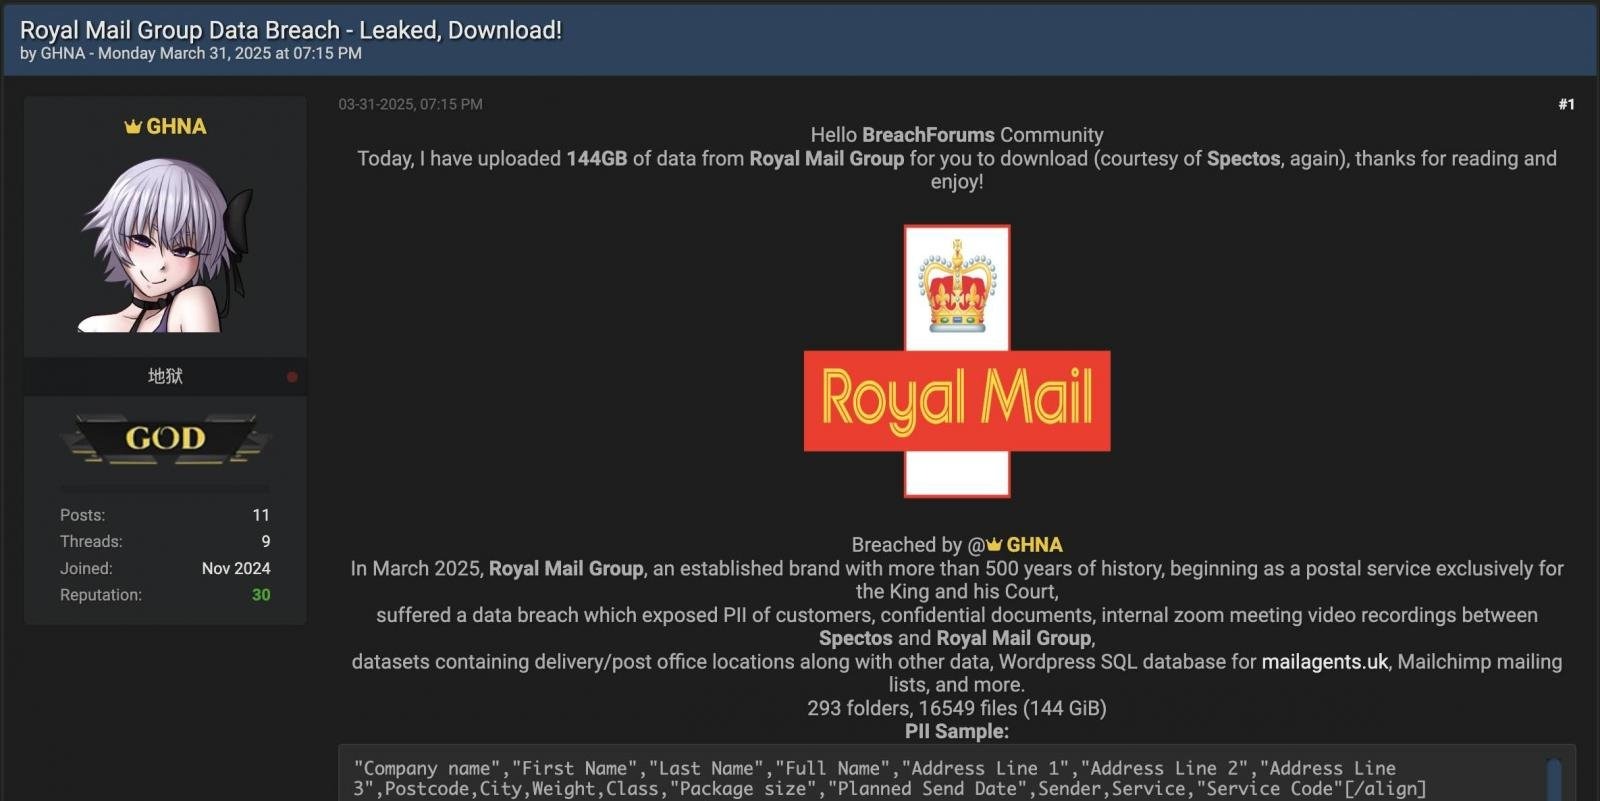


Согласно заявлению GHNA, также дамп содержит списки рассылки Mailchimp, наборы данных о местонахождении пунктов доставки и почтовых отделений, базу данных WordPress SQL для mailagents.uk, видеозаписи внутренних встреч в Zoom между сотрудниками Spectos и Royal Mail Group, и многое другое.


Исследователи из ИБ-компании Hudson Rock утверждают, что злоумышленники получили доступ к системам Royal Mail, используя учетные данные сотрудника Spectos, похищенные с помощью инфостилера еще в 2021 году. По словам аналитиков, до недавнего времени украденные тогда данные просто ждали своего часа.
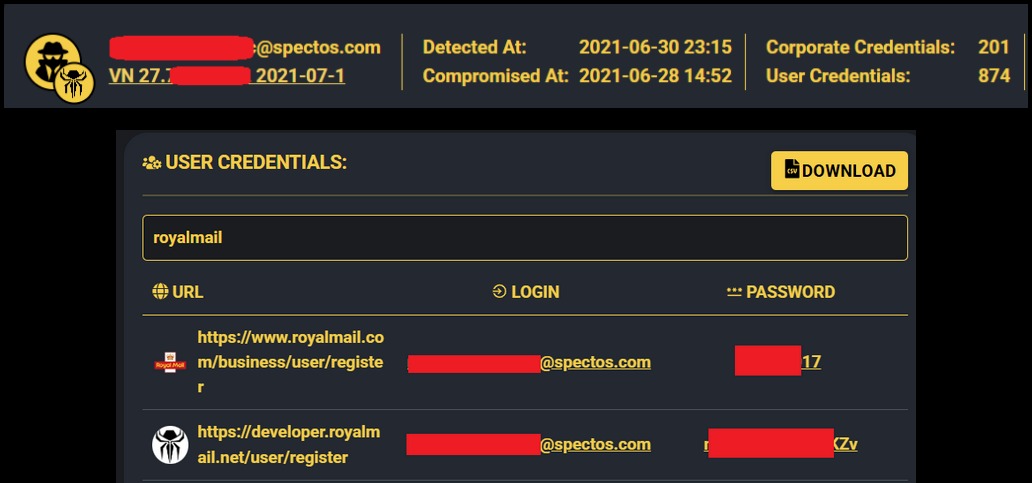


Украденные учетные данные Spectos

Это не первый случай, когда Королевская почта подвергается хакерской атаке. В 2023 году системы Royal Mail пострадали от шифровальщика LockBit, и этот инцидент привел к приостановке международных доставок и серьезным перебоям в работе организации. Работа Royal Mail была восстановлена только через три недели после атаки вымогателей.
Королевская почта (Royal Mail), почтовый оператор Великобритании, расследует сообщения о взломе и утечке данных. Дело в том, что на хакерском форуме опубликовали 144 ГБ данных, якобы украденных из систем компании. Представители почтовой службы подтвердили изданию Bleeping Computer, что им известно о компрометации стороннего поставщика услуг по сбору данных и аналитике, компании Spectos GmbH: «Нам известно об инциденте, который якобы затронул Spectos, поставщика Royal Mail. Мы работаем с компанией, чтобы расследовать проблему и выяснить, какие последствия это может иметь для данных. Мы можем подтвердить, что это никак не повлияло на работу Royal Mail, и все сервисы продолжают функционировать в обычном режиме». В компании Spectos подтвердили, что ее системы были взломаны 29 марта 2025 года, и злоумышленники получили доступ к данным клиентов. «С 29 марта 2025 года компания Spectos GmbH является объектом продолжающейся кибератаки. Согласно текущему статусу, произошел несанкционированный доступ к системам и персональным данным клиентов. Точные масштабы инцидента в настоящее время являются предметом интенсивного криминалистического расследования», — сообщили журналистам в компании. При этом хакер под ником GHNA уже опубликовал на BreachForums 16 549 файлов, предположительно содержащих персональные данные клиентов Королевской почты (включая имена, адреса, планируемые даты доставки отправлений и так далее) и другие конфиденциальные документы. Согласно заявлению GHNA, также дамп содержит списки рассылки Mailchimp, наборы данных о местонахождении пунктов доставки и почтовых отделений, базу данных WordPress SQL для mailagents.uk, видеозаписи внутренних встреч в Zoom между сотрудниками Spectos и Royal Mail Group, и многое другое. Исследователи из ИБ-компании Hudson Rock утверждают, что злоумышленники получили доступ к системам Royal Mail, используя учетные данные сотрудника Spectos, похищенные с помощью инфостилера еще в 2021 году. По словам аналитиков, до недавнего времени украденные тогда данные просто ждали своего часа. Украденные учетные данные Spectos Это не первый случай, когда Королевская почта подвергается хакерской атаке. В 2023 году системы Royal Mail пострадали от шифровальщика LockBit, и этот инцидент привел к приостановке международных доставок и серьезным перебоям в работе организации. Работа Royal Mail была восстановлена только через три недели после атаки вымогателей.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: