










В Google Cloud устранена уязвимость, раскрывавшая конфиденциальную информацию - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В Google Cloud устранена уязвимость, раскрывавшая конфиденциальную информацию - «Новости»

Эксперты раскрыли подробности недавно исправленной уязвимости повышения привилегий в Google Cloud Platform (GCP) Cloud Run, которая позволяла злоумышленнику получить доступ к образам контейнеров и даже внедрить в них вредоносный код.


«Уязвимость позволяла злоупотреблять правами на редактирование ревизий Google Cloud Run и пуллить приватные образы Google Artifact Registry и Google Container Registry в том же аккаунте», — рассказали специалисты компании Tenable.


Эта уязвимость получила кодовое название ImageRunner и была устранена 28 января 2025 года, после того как специалисты уведомили Google о проблеме.


В Tenable описывают ImageRunner как проблему типа Jenga, которая возникает из-за взаимосвязанности различных облачных сервисов и влечет за собой распространение рисков.


«Поставщики облачных услуг строят свои сервисы поверх других существующих сервисов. Если один сервис подвергается атаке или компрометации, другие, построенные на его основе, наследуют этот риск и тоже становятся уязвимыми. Такой сценарий открывает злоумышленникам новые возможности повышения привилегий и даже новые уязвимости, создавая для защитников новые скрытые риски», — говорят эксперты.


Google Cloud Run представляет собой полностью управляемую службу для выполнения контейнерных приложений в масштабируемой бессерверной среде, непосредственно в инфраструктуре Google. Образы контейнеров извлекаются из Artifact Registry (или Docker Hub) для последующего развертывания путем указания URL-адреса образа.


Проблема заключается в том, что у некоторых учетных записей нет доступа к реестру контейнеров, но они могут редактировать ревизии Google Cloud Run. При каждом развертывании или обновлении Cloud Run-сервиса создается новая версия. А при развертывании каждой ревизии Cloud Run используется сервисный аккаунт, чтобы загрузить нужные образы.
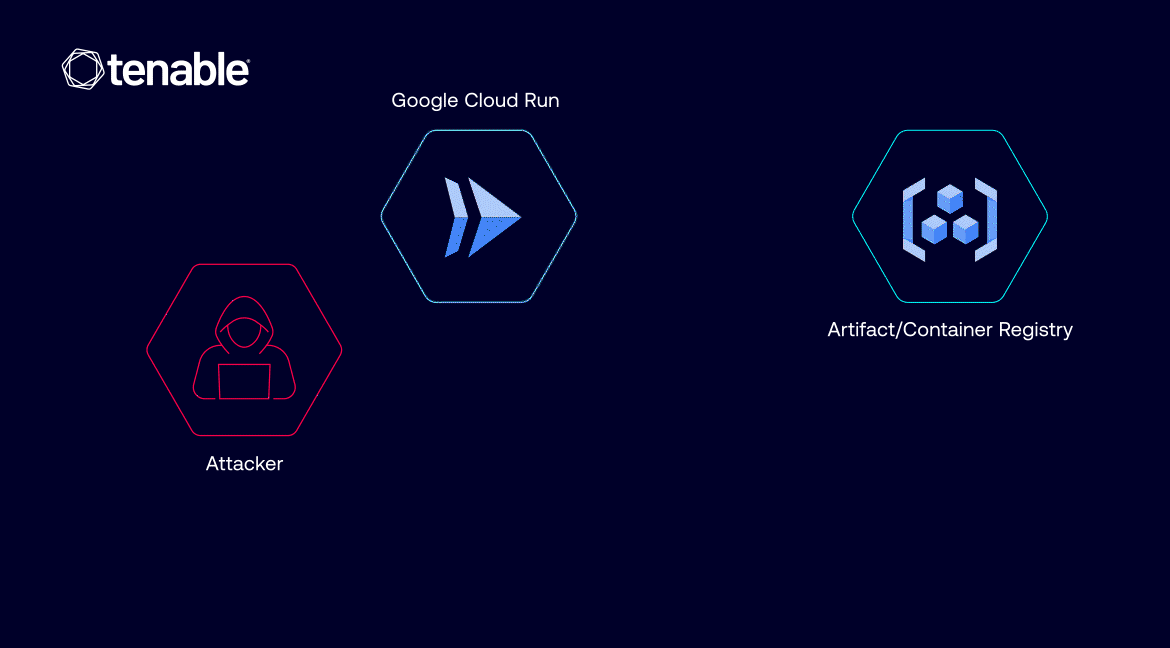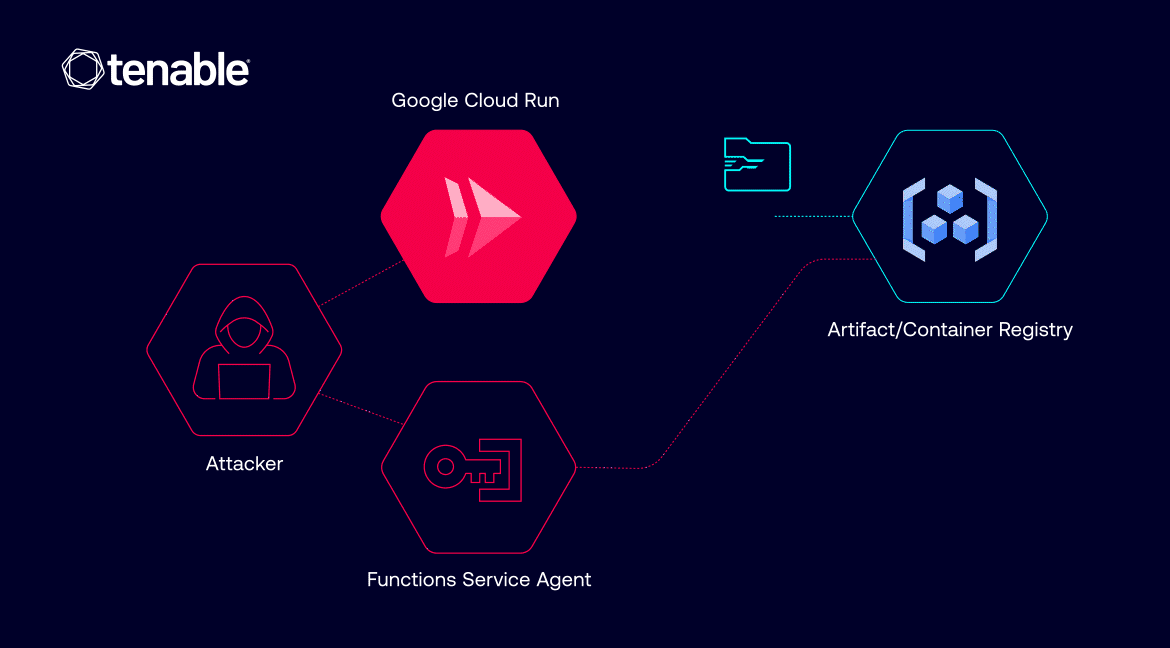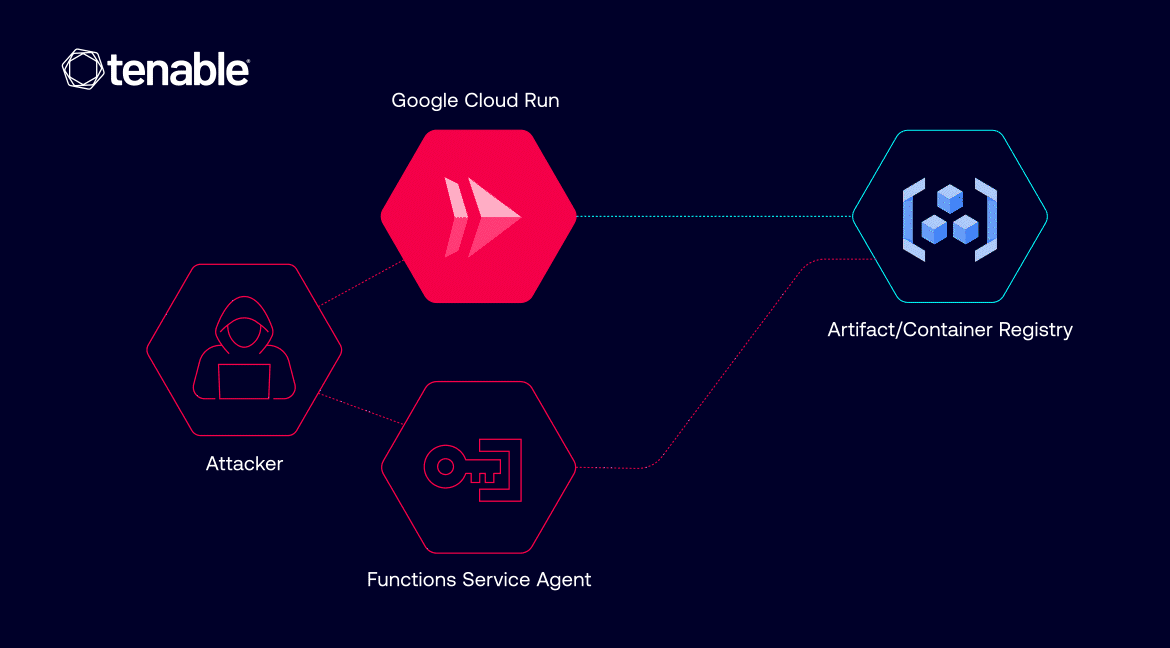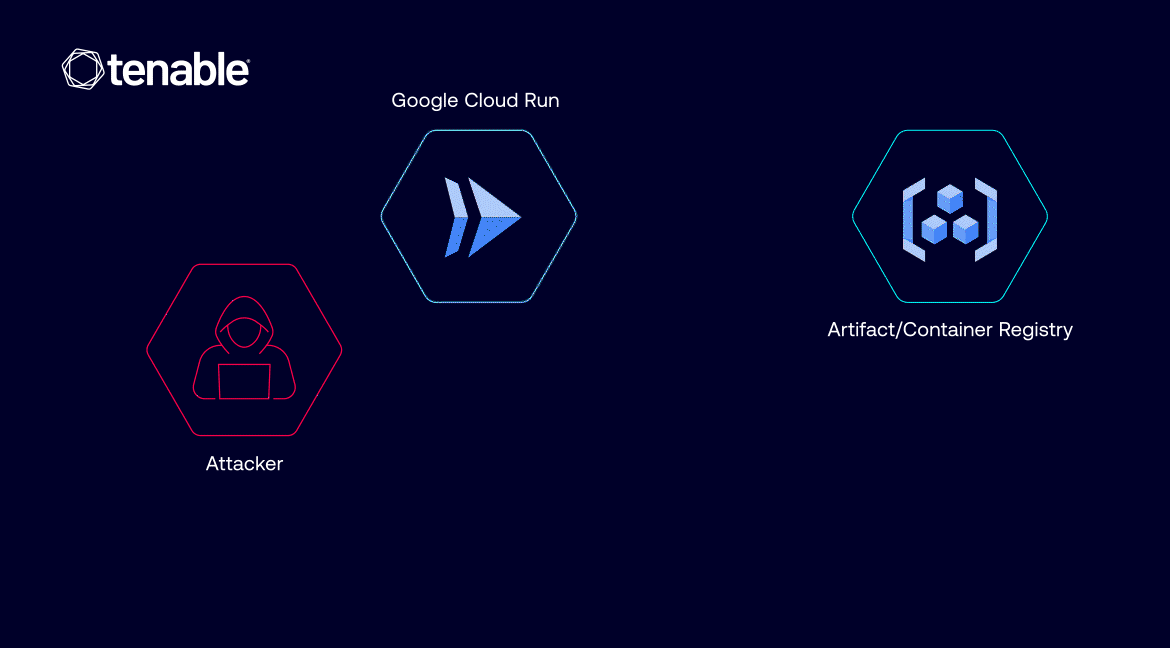


«Если атакующий получит определенные права в проекте жертвы (в частности, права run.services.update и iam.serviceAccounts.actAs), он сможет изменить службу Cloud Run и развернуть новую ревизию, — объясняют исследователи. — При этом можно указать любой приватный образ контейнера в рамках того же проекта, чтобы служба его загрузила».


Кроме того, злоумышленник имел возможность получить доступ к конфиденциальным или проприетарным образам, хранящимся в реестрах жертвы, а также внедрить вредоносные инструкции, которые при выполнении могли использоваться для извлечения секретов, кражи конфиденциальных данных или даже открытия реверс-шелла к подконтрольной атакующему машине.


Патч, выпущенный Google, гарантирует, что у пользователя или сервисного аккаунта, создающего или обновляющего Cloud Run, есть явное разрешение на доступ к образам контейнеров.
Эксперты раскрыли подробности недавно исправленной уязвимости повышения привилегий в Google Cloud Platform (GCP) Cloud Run, которая позволяла злоумышленнику получить доступ к образам контейнеров и даже внедрить в них вредоносный код. «Уязвимость позволяла злоупотреблять правами на редактирование ревизий Google Cloud Run и пуллить приватные образы Google Artifact Registry и Google Container Registry в том же аккаунте», — рассказали специалисты компании Tenable. Эта уязвимость получила кодовое название ImageRunner и была устранена 28 января 2025 года, после того как специалисты уведомили Google о проблеме. В Tenable описывают ImageRunner как проблему типа Jenga, которая возникает из-за взаимосвязанности различных облачных сервисов и влечет за собой распространение рисков. «Поставщики облачных услуг строят свои сервисы поверх других существующих сервисов. Если один сервис подвергается атаке или компрометации, другие, построенные на его основе, наследуют этот риск и тоже становятся уязвимыми. Такой сценарий открывает злоумышленникам новые возможности повышения привилегий и даже новые уязвимости, создавая для защитников новые скрытые риски», — говорят эксперты. Google Cloud Run представляет собой полностью управляемую службу для выполнения контейнерных приложений в масштабируемой бессерверной среде, непосредственно в инфраструктуре Google. Образы контейнеров извлекаются из Artifact Registry (или Docker Hub) для последующего развертывания путем указания URL-адреса образа. Проблема заключается в том, что у некоторых учетных записей нет доступа к реестру контейнеров, но они могут редактировать ревизии Google Cloud Run. При каждом развертывании или обновлении Cloud Run-сервиса создается новая версия. А при развертывании каждой ревизии Cloud Run используется сервисный аккаунт, чтобы загрузить нужные образы. «Если атакующий получит определенные права в проекте жертвы (в частности, права run.services.update и iam.serviceAccounts.actAs), он сможет изменить службу Cloud Run и развернуть новую ревизию, — объясняют исследователи. — При этом можно указать любой приватный образ контейнера в рамках того же проекта, чтобы служба его загрузила». Кроме того, злоумышленник имел возможность получить доступ к конфиденциальным или проприетарным образам, хранящимся в реестрах жертвы, а также внедрить вредоносные инструкции, которые при выполнении могли использоваться для извлечения секретов, кражи конфиденциальных данных или даже открытия реверс-шелла к подконтрольной атакующему машине. Патч, выпущенный Google, гарантирует, что у пользователя или сервисного аккаунта, создающего или обновляющего Cloud Run, есть явное разрешение на доступ к образам контейнеров.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Fulton
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: