









Новый Android-вредонос NGate ворует деньги, используя NFC - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Новый Android-вредонос NGate ворует деньги, используя NFC - «Новости»

Исследователи ESET обнаружили новую малварь для Android, которая может похищать деньги, передавая на устройство злоумышленника данные, считанные через NFC. Малварь, получившая название NGate, позволяет эмулировать карты жертв, совершать несанкционированные платежи или снимать наличные в банкоматах.


По данным специалистов, NGate активен с ноября 2023 года и связан с недавним отчетом ESET, который был посвящен участившимся случаям использования Progressive Web Application (PWA) и WebAPK для кражи банковских учетных данных у пользователей из Чехии. Также исследователи пишут, что в ряде случаев NGate применялся для прямой кражи наличных.
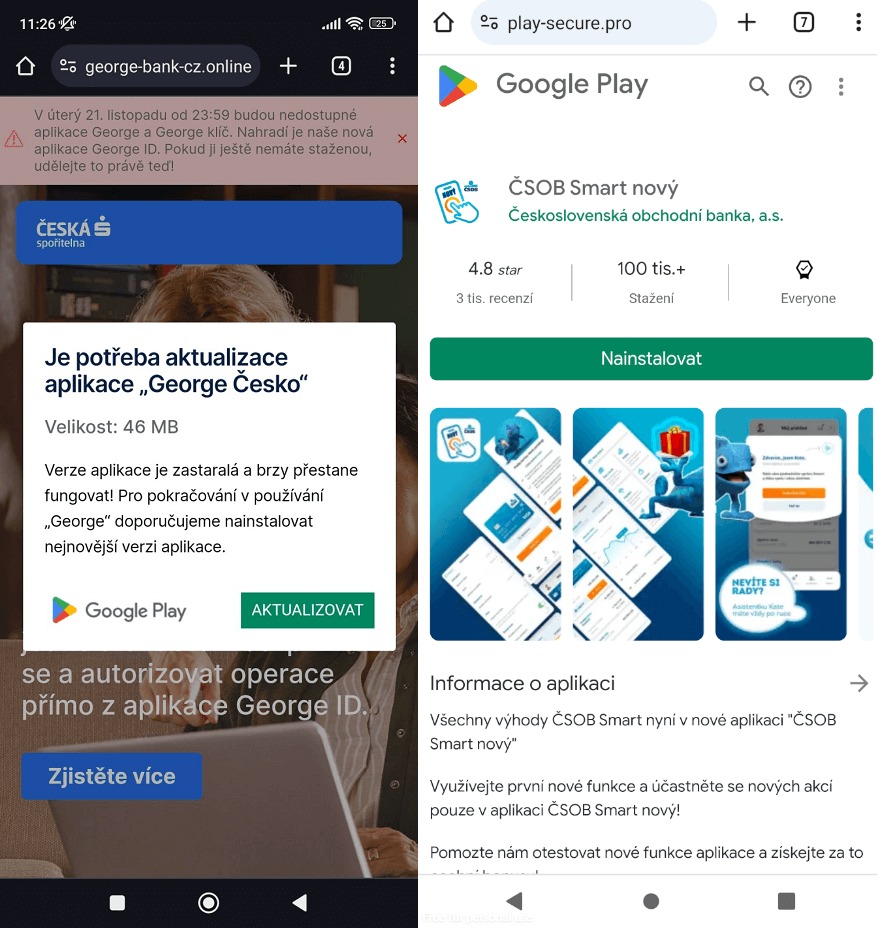


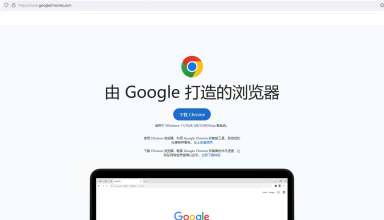
Установка WebAPK через фальшивый сайт, имитирующий магазин Google Play

Атаки новой малвари начинаются с вредоносных SMS-сообщений, автоматизированных звонков с заранее записанными сообщениями или вредоносной рекламы. Все это должно вынудить жертв установить на свои устройства вредоносные PWA, а затем WebAPK, как исследователи уже описывали в прошлом отчете.


Такие приложения не требуют никаких разрешений при установке и используют API браузера, в котором запускаются, чтобы получить необходимый доступ к аппаратному обеспечению устройства.


После установки WebAPK жертву обманом вынуждают установить еще и NGate, и вредонос активирует опенсорсный компонент NFCGate, который был разработан академическими исследователями для экспериментов с NFC. Этот инструмент поддерживает функции захвата, ретрансляции, воспроизведения и клонирования и далеко не всегда требует root-доступа для работы.


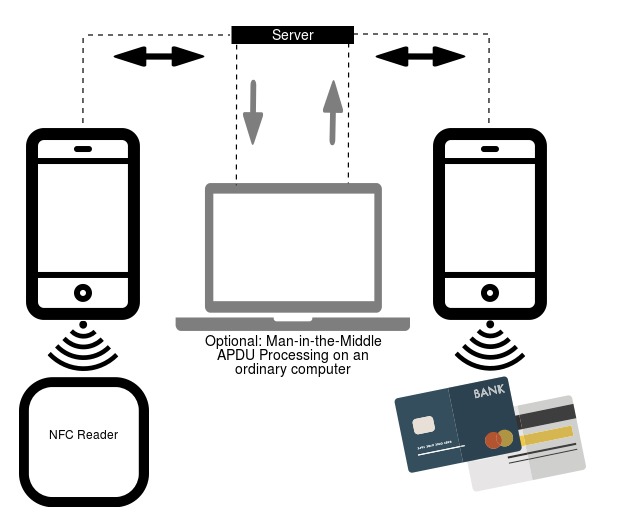
Малварь применяет NFCGate для перехвата данных NFC с платежных карт, находящихся в непосредственной близости от зараженного устройства, а затем передает информацию на устройство злоумышленника (напрямую, либо через специальный сервер).


В итоге атакующий получает возможность сохранить эти данные в виде виртуальной карты на своем устройстве, а затем воспроизвести сигнал в банкомате, поддерживающем NFC для снятия наличных, или совершить PoS-платеж в точке продаж.


Новый Android-вредонос NGate ворует деньги, используя NFC - «Новости»


Хотя для снятия наличных в большинстве банкоматов потребуется PIN-код, исследователи уверены, что узнать его нетрудно с помощью банальной социальной инженерии. К примеру, после того как фишинговый PWA/WebAPK установлен, мошенники звонят жертве, притворяясь сотрудниками банка, и сообщают о некой проблеме с безопасностью. Затем они отправляют пользователю SMS со ссылкой для загрузки NGate, выдавая малварь за специальное приложение для верификации существующей банковской карты и PIN-кода.


После того как жертва просканирует карту своим устройством и введет PIN-код для «верификации» в NGate, конфиденциальные данные будут переданы злоумышленнику.
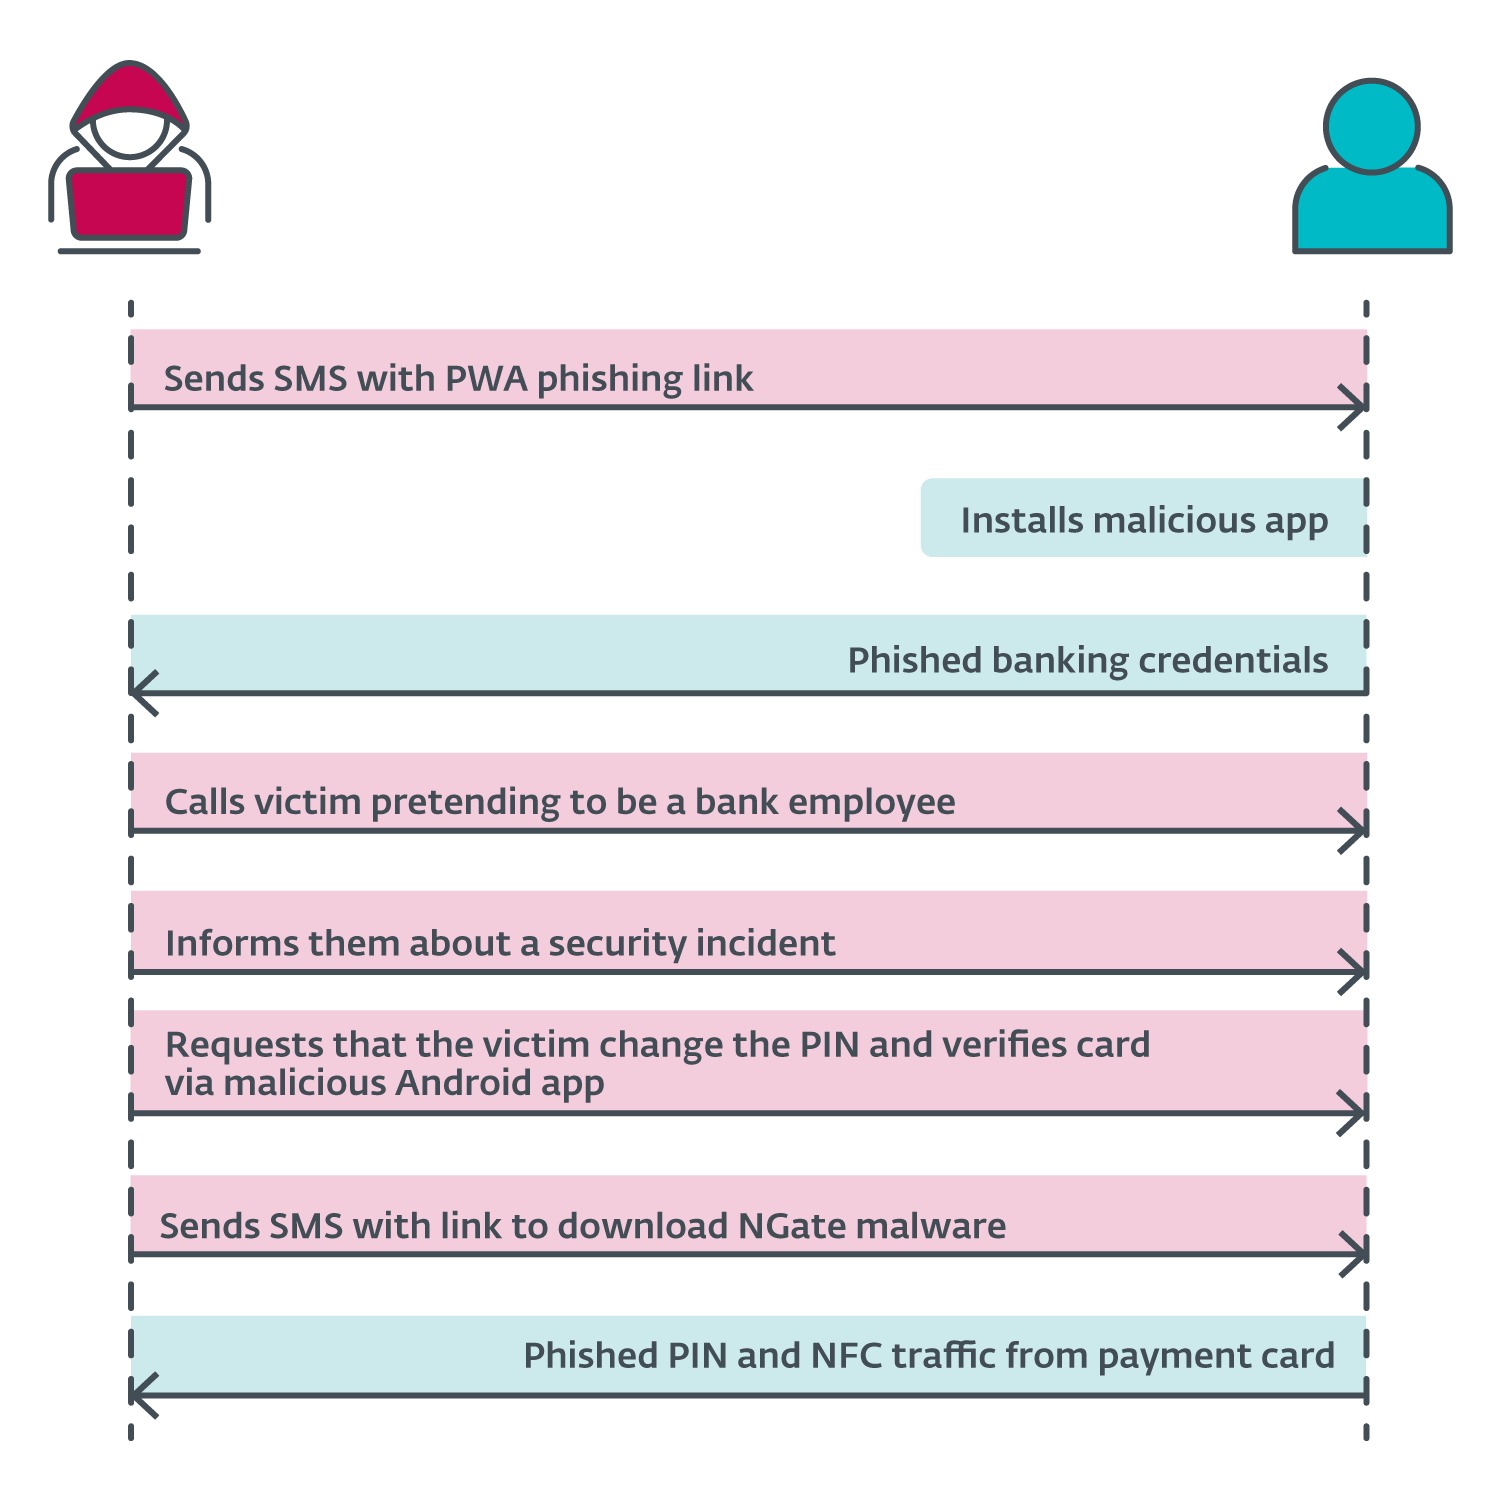


Общая схема атаки

В приведенном ниже видео специалист ESET Лукас Стефанко (Lukas Stefanko) демонстрирует, что компонент NFCGate в NGate также может использоваться для сканирования и перехвата данных карт в кошельках и рюкзаках окружающих людей.


Специалист отмечает, что помимо этого вредоносная программа может использоваться для клонирования уникальных ID некоторых NFC-карт доступа и токенов, что может помочь хакеру проникнуть в закрытые зоны.


В ESET сообщают, что чешская полиция уже поймала одного из преступников, осуществлявшего такие атаки в Праге. Однако исследователи опасаются, что эта тактика может получить более широкое распространение и представляет серьезный риск для пользователей Android.


Также в компании подчеркивают потенциальную опасность, возникающую при клонировании карт доступа, транспортных билетов, ID-бейджей, членских карт и других NFC-носителей, объясняя, что кража денег в данном случае — далеко не единственный негативный сценарий.


Для защиты от таких атак эксперты советуют отключать NFC, если он не используется постоянно. Также рекомендуется внимательно изучить все права приложений и отозвать лишние, устанавливать банковские приложения только с официального сайта финансового учреждения или из Google Play Store, а также убедиться, что используемое приложение не является WebAPK.
Исследователи ESET обнаружили новую малварь для Android, которая может похищать деньги, передавая на устройство злоумышленника данные, считанные через NFC. Малварь, получившая название NGate, позволяет эмулировать карты жертв, совершать несанкционированные платежи или снимать наличные в банкоматах. По данным специалистов, NGate активен с ноября 2023 года и связан с недавним отчетом ESET, который был посвящен участившимся случаям использования Progressive Web Application (PWA) и WebAPK для кражи банковских учетных данных у пользователей из Чехии. Также исследователи пишут, что в ряде случаев NGate применялся для прямой кражи наличных. Установка WebAPK через фальшивый сайт, имитирующий магазин Google Play Атаки новой малвари начинаются с вредоносных SMS-сообщений, автоматизированных звонков с заранее записанными сообщениями или вредоносной рекламы. Все это должно вынудить жертв установить на свои устройства вредоносные PWA, а затем WebAPK, как исследователи уже описывали в прошлом отчете. Такие приложения не требуют никаких разрешений при установке и используют API браузера, в котором запускаются, чтобы получить необходимый доступ к аппаратному обеспечению устройства. После установки WebAPK жертву обманом вынуждают установить еще и NGate, и вредонос активирует опенсорсный компонент NFCGate, который был разработан академическими исследователями для экспериментов с NFC. Этот инструмент поддерживает функции захвата, ретрансляции, воспроизведения и клонирования и далеко не всегда требует root-доступа для работы. Малварь применяет NFCGate для перехвата данных NFC с платежных карт, находящихся в непосредственной близости от зараженного устройства, а затем передает информацию на устройство злоумышленника (напрямую, либо через специальный сервер). В итоге атакующий получает возможность сохранить эти данные в виде виртуальной карты на своем устройстве, а затем воспроизвести сигнал в банкомате, поддерживающем NFC для снятия наличных, или совершить PoS-платеж в точке продаж. Хотя для снятия наличных в большинстве банкоматов потребуется PIN-код, исследователи уверены, что узнать его нетрудно с помощью банальной социальной инженерии. К примеру, после того как фишинговый PWA/WebAPK установлен, мошенники звонят жертве, притворяясь сотрудниками банка, и сообщают о некой проблеме с безопасностью. Затем они отправляют пользователю SMS со ссылкой для загрузки NGate, выдавая малварь за специальное приложение для верификации существующей банковской карты и PIN-кода. После того как жертва просканирует карту своим устройством и введет PIN-код для «верификации» в NGate, конфиденциальные данные будут переданы злоумышленнику. Общая схема атаки В приведенном ниже видео специалист ESET Лукас Стефанко (Lukas Stefanko) демонстрирует, что компонент NFCGate в NGate также может использоваться для сканирования и перехвата данных карт в кошельках и рюкзаках окружающих людей. Специалист отмечает, что помимо этого вредоносная программа может использоваться для клонирования уникальных ID некоторых NFC-карт доступа и токенов, что может помочь хакеру проникнуть в закрытые зоны. В ESET сообщают, что чешская полиция уже поймала одного из преступников, осуществлявшего такие атаки в Праге. Однако исследователи опасаются, что эта тактика может получить более широкое распространение и представляет серьезный риск для пользователей Android. Также в компании подчеркивают потенциальную опасность, возникающую при клонировании карт доступа, транспортных билетов, ID-бейджей, членских карт и других NFC-носителей, объясняя, что кража денег в данном случае — далеко не единственный негативный сценарий. Для защиты от таких атак эксперты советуют отключать NFC, если он не используется постоянно. Также рекомендуется внимательно изучить все права приложений и отозвать лишние, устанавливать банковские приложения только с официального сайта финансового учреждения или из Google Play Store, а также убедиться, что используемое приложение не является WebAPK.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: