










Вредонос KryptoCibule ворует криптовалюту у пользователей Windows - «Новости» » Интернет технологии
sitename
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
США ввели санкции против семи TRON-адресов, связанных со взломами банкоматов - «Новости»
Компания MetaMask пострадала от киберинцидента, затронувшего часть инфраструктуры - «Новости»
16-летний исследователь обнаружил баг в системе аутентификации Microsoft Titan - «Новости»
Из кадровой базы Пентагона утекли данные почти 3 млн человек - «Новости»
Новая атака снижает стойкость RSA и не требует факторизации - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вредонос KryptoCibule ворует криптовалюту у пользователей Windows - «Новости»
Вредонос KryptoCibule ворует криптовалюту у пользователей Windows - «Новости»

Хакинг для новичков


  • Содержание выпуска

  • Подписка на «Хакер»


Специалисты компании ESET обнаружили троян KryptoCibule, который активен с 2018 года и нацелен на кражу и добычу криптовалюты у пользователей Windows из Чешской Республики и Словакии (на эти страны пришлось 85% заражений).


KryptoCibule обладает тремя основными функциями и способен: устанавливать майнеры криптовалюты в системах жертв (используются CPU- и GPU-майнеры для добычи криптовалют Monero и Ethereum), похищать файлы, связанные криптовалютными кошельками, а также подменять адреса кошельков в буфере обмена ОС.


Все эти элементы добавлялись в код KryptoCibule постепенно, то есть разработчики уже два года совершенствуют своего вредоноса, и в настоящее время малварь превратилась в сложную многокомпонентную угрозу, намного превосходящую общую массу других вредоносных программ.
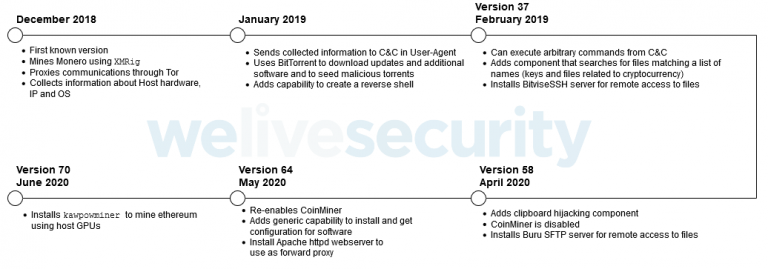

Хронология обновлений KryptoCibule

Сейчас KryptoCibule распространяется преимущественно через торренты с пиратским ПО: «в комплекте» с пиратскими программами пользователи получают и установщика малвари. Большинство зараженных торрентов было обнаружено на сайте uloz[.]to, популярном в Чешской Республики и Словакии. Упомянутый установщик обеспечивает устойчивость малвари и постоянное присутствие в системе (через запланированные задачи), а затем устанавливает на машину жертвы сам KryptoCibule.


Исследователи пишут, что для связи с управляющими серверами в даркнете KryptoCibule использует Tor, тогда как для загрузки торрент-файлов, которые отвечают за скачивание  дополнительных модулей (прокси-серверы, модули для майнинга, а также серверы HTTP и SFT) используется торрент-клиент.
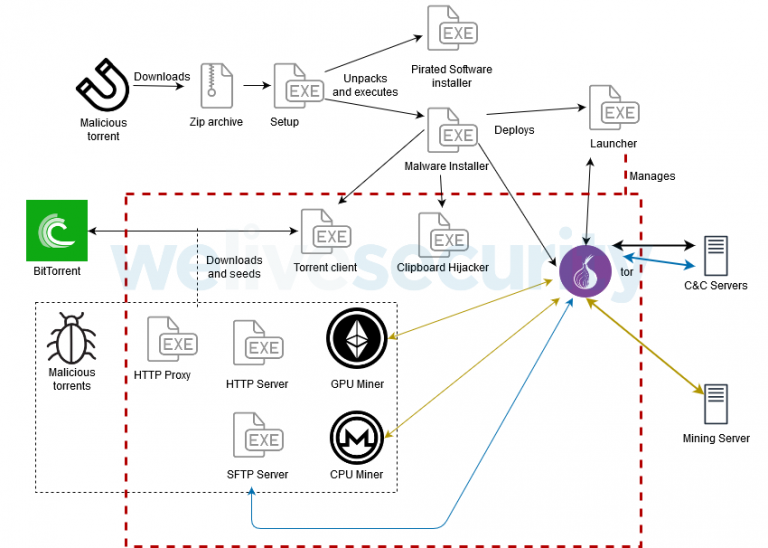

Схема работы малвари

Интересно, что KryptoCibule проверяет на компьютерах жертв наличие антивирусного ПО, но ищет только продукты ESET, Avast и AVG. Все три компании базируются в Чешской Республике и Словакии. Так как малварь ориентирована на пользователей именно из этих стран, похоже, хакеры считают, что только эти антивирусы могут быть установлены на компьютерах потенциальных жертв.


Источник новости - google.com

Хакинг для новичков Содержание выпуска Подписка на «Хакер» Специалисты компании ESET обнаружили троян KryptoCibule, который активен с 2018 года и нацелен на кражу и добычу криптовалюты у пользователей Windows из Чешской Республики и Словакии (на эти страны пришлось 85% заражений). KryptoCibule обладает тремя основными функциями и способен: устанавливать майнеры криптовалюты в системах жертв (используются CPU- и GPU-майнеры для добычи криптовалют Monero и Ethereum), похищать файлы, связанные криптовалютными кошельками, а также подменять адреса кошельков в буфере обмена ОС. Все эти элементы добавлялись в код KryptoCibule постепенно, то есть разработчики уже два года совершенствуют своего вредоноса, и в настоящее время малварь превратилась в сложную многокомпонентную угрозу, намного превосходящую общую массу других вредоносных программ. Хронология обновлений KryptoCibule Сейчас KryptoCibule распространяется преимущественно через торренты с пиратским ПО: «в комплекте» с пиратскими программами пользователи получают и установщика малвари. Большинство зараженных торрентов было обнаружено на сайте uloz_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
А что там на главной? )))


Комментарии )))


Войти через: