ИБ-сообщество обеспокоено новым пакетом антифрод-мер - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » ИБ-сообщество обеспокоено новым пакетом антифрод-мер - «Новости»

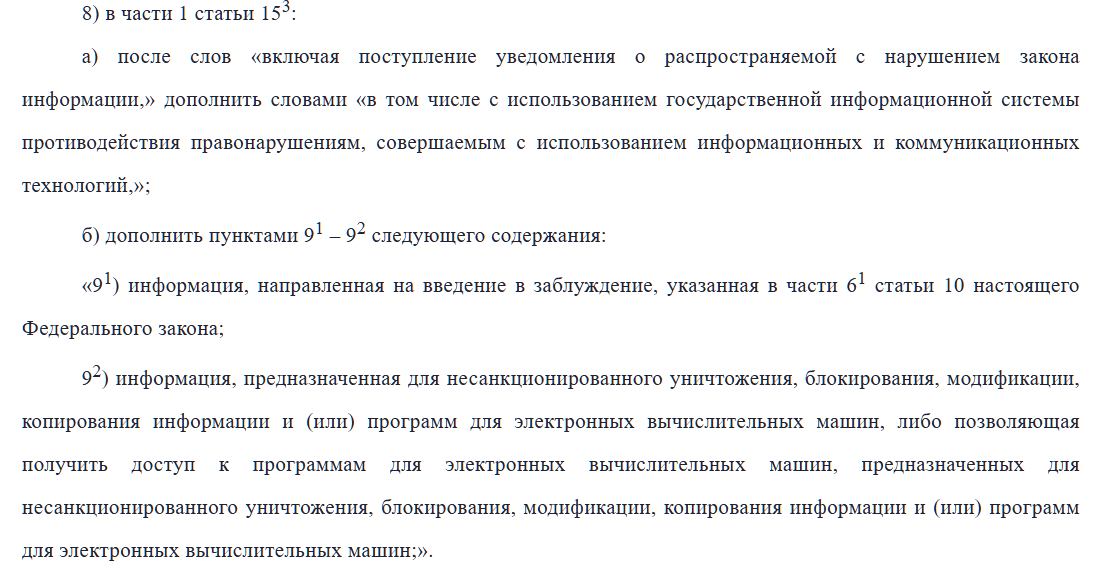
Во втором пакете мер по борьбе с кибермошенниками, опубликованном Минцифры на этой неделе, обнаружили часть, которая предполагает наложить запрет на распространение «информации, предназначенной для несанкционированного уничтожения, блокирования, модификации, копирования информации» или позволяющей получить доступ к соответствующему ПО. ИБ-компании опасаются, что это может серьезно осложнить работу специалистов.


Ранее на этой неделе Минцифры РФ подготовило второй пакет мер по борьбе с кибермошенниками.


Мы уже рассказывали о том, что в него вошли около 20 инициатив, которые затронут финансовую и телекоммуникационную сферы. К примеру, предлагается ограничить количество банковских карт — до 10 на человека и ввести уголовную ответственность за DDoS-атаки.


Как теперь обратили внимание СМИ, одна из мер также предполагает внесение поправок в Федеральный закон № 149-ФЗ «Об информации, информационных технологиях и о защите информации».


Одна из этих поправок предлагает наложить запрет на распространение «информации, предназначенной для несанкционированного уничтожения, блокирования, модификации, копирования информации и (или) программ для электронных вычислительных машин, либо позволяющая получить доступ к программам для электронных вычислительных машин, предназначенным для несанкционированного уничтожения, блокирования, модификации, копирования информации и (или) программ для электронных вычислительных машин», наравне с экстремистским контентом.


В настоящее время соответствующей статьей уже запрещено, в том числе, распространение «ложных сообщений об актах терроризма» или содержащих «призывы к массовым беспорядкам».


ИБ-компании усмотрели в этих поправках угрозу прямого ограничения деятельности white hat специалистов и багхантеров.


Со своей стороны заметим, что под это определение подпадает практически любой контент, связанный с описанием уязвимостей, PoC, эксплоитов и так далее, даже если это материалы, созданные в образовательных или научных целях. Никаких исключений законопроект не предусматривает.


Платформы вроде HackTheBox и аналогичные CTF-ресурсы, где сценарии эмулируют реальные атаки, также могут быть формально приравнены к ресурсам, распространяющим «информацию, предназначенную для несанкционированного уничтожения, блокирования, модификации, копирования информации».


«Запретить специалистам доступ к такой информации — все равно что запретить токсикологам доступ к описанию поражающих факторов отравляющих веществ», — сообщил «Коммерсанту» управляющий директор по работе с госорганами Positive Technologies Игорь Алексеев.


«Работа "белых хакеров" и раньше балансировала на тонкой грани, — отметил в беседе с изданием директор центра противодействия мошенничеству компании "Информзащита" Павел Коваленко, — но существовало негласное понимание: если работаешь в рамках bug bounty или по договору, проблем не будет».


«Указанная формулировка вновь создает неопределенность для работы "белых хакеров"», — согласен бизнес-консультант Positive Technologies Алексей Лукацкий.


Юристы также усмотрели в поправках риски для отрасли.


«Bug bounty находится в группе риска, эта сфера сейчас имеет большой потенциал развития, и такой законодательный аспект точно не в ее пользу»,— отметила гендиректор ЮК Enterprise Legal Solutions Анна Барабаш. По ее словам, государство, с одной стороны, признает потребность в ИБ-специалистах и в введении соответствующих определений в законы, исключающих двойное толкование, но предлагаемые меры могут породить правовую неопределенность.


Однако представители Минцифры пояснили «Коммерсанту», что бесконтрольное распространение информации об атаках «несет риски кибербезопасности, может быть использовано для компьютерных атак на важные системы государства и бизнеса». И ограничением такой информации в целом занимаются Роскомнадзор и Генпрокуратура.


Также Минцифры заявили, что «запрет направлен не на деятельность "белых хакеров", а именно на распространение информации о способах кибератак».


В аппарате вице-премьера Дмитрия Григоренко полагают, что инициатива создаст правовой барьер, затруднит деятельность киберпреступников и снизит количество успешных атак. Также она якобы позволит правоохранителям эффективно блокировать каналы распространения вредоносных программ, снижая риски для граждан.
Во втором пакете мер по борьбе с кибермошенниками, опубликованном Минцифры на этой неделе, обнаружили часть, которая предполагает наложить запрет на распространение «информации, предназначенной для несанкционированного уничтожения, блокирования, модификации, копирования информации» или позволяющей получить доступ к соответствующему ПО. ИБ-компании опасаются, что это может серьезно осложнить работу специалистов. Ранее на этой неделе Минцифры РФ подготовило второй пакет мер по борьбе с кибермошенниками. Мы уже рассказывали о том, что в него вошли около 20 инициатив, которые затронут финансовую и телекоммуникационную сферы. К примеру, предлагается ограничить количество банковских карт — до 10 на человека и ввести уголовную ответственность за DDoS-атаки. Как теперь обратили внимание СМИ, одна из мер также предполагает внесение поправок в Федеральный закон № 149-ФЗ «Об информации, информационных технологиях и о защите информации». Одна из этих поправок предлагает наложить запрет на распространение «информации, предназначенной для несанкционированного уничтожения, блокирования, модификации, копирования информации и (или) программ для электронных вычислительных машин, либо позволяющая получить доступ к программам для электронных вычислительных машин, предназначенным для несанкционированного уничтожения, блокирования, модификации, копирования информации и (или) программ для электронных вычислительных машин», наравне с экстремистским контентом. В настоящее время соответствующей статьей уже запрещено, в том числе, распространение «ложных сообщений об актах терроризма» или содержащих «призывы к массовым беспорядкам». ИБ-компании усмотрели в этих поправках угрозу прямого ограничения деятельности white hat специалистов и багхантеров. Со своей стороны заметим, что под это определение подпадает практически любой контент, связанный с описанием уязвимостей, PoC, эксплоитов и так далее, даже если это материалы, созданные в образовательных или научных целях. Никаких исключений законопроект не предусматривает. Платформы вроде HackTheBox и аналогичные CTF-ресурсы, где сценарии эмулируют реальные атаки, также могут быть формально приравнены к ресурсам, распространяющим «информацию, предназначенную для несанкционированного уничтожения, блокирования, модификации, копирования информации». «Запретить специалистам доступ к такой информации — все равно что запретить токсикологам доступ к описанию поражающих факторов отравляющих веществ», — сообщил «Коммерсанту» управляющий директор по работе с госорганами Positive Technologies Игорь Алексеев. «Работа
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: