










HTTP/2-уязвимость MadeYouReset может использоваться для масштабных DDoS-атак - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » HTTP/2-уязвимость MadeYouReset может использоваться для масштабных DDoS-атак - «Новости»

В нескольких имплементациях HTTP/2 обнаружена уязвимость, получившая название MadeYouReset. Эта проблема может использоваться для реализации мощных DDoS-атак.


Исследователи из компаний Imperva и Deepness Lab, а также Тель-Авивского университета пишут, что уязвимость получила основной идентификатор CVE-2025-8671. Однако баг затрагивает продукты различных вендоров, многие из которых уже выпустили собственные CVE и бюллетени безопасности: Apache Tomcat (CVE-2025-48989), F5 BIG-IP (CVE-2025-54500), Netty (CVE-2025-55163), Vert.x и Varnish.


Также сообщается, что уязвимы решения Mozilla, Wind River, Zephyr Project, Google, IBM и Microsoft, что тем или иным образом может подвергать рискам уязвимые системы.


«MadeYouReset обходит стандартный серверный лимит на 100 одновременных HTTP/2-запросов на одно клиентское TCP-соединение, — объясняют специалисты. — Этот лимит предназначен для защиты от DoS-атак путем ограничения количества одновременных запросов, которые может отправить клиент. С помощью MadeYouReset атакующий получает возможность отправлять многие тысячи запросов, создавая DoS-условия для легитимных пользователей, а в некоторых имплементациях это может приводить к сбоям и нехватке памяти».


Уязвимость MadeYouReset схожа с проблемами Rapid Reset и Continuation Flood, которые применялись в мощных DDoS-атаках нулевого дня и в 2023 году побили рекорды по количеству запросов в секунду (RPS).


Как и две эти атаки, которые эксплуатируют фреймы RST_STREAM и CONTINUATION в протоколе HTTP/2, MadeYouReset построена на базе Rapid Reset и обхода защиты, ограничивающей количество потоков, которые клиент может отменить через RST_STREAM.


В атаке используется особенность, из-за которой фрейм RST_STREAM применяется как для отмены, инициированной клиентом, так и для сообщения об ошибках потока. MadeYouReset работает через отправку специально подготовленных фреймов, которые вызывают неожиданные нарушения протокола, вынуждая сервер сбрасывать поток через RST_STREAM.


«Для срабатывания MadeYouReset поток должен начаться с валидного запроса, над которым сервер начинает работу, а затем спровоцировать ошибку, чтобы сервер прибег к RST_STREAM, пока бэкенд продолжает вычислять ответ, — пишут эксперты. — Создавая определенные невалидные контрольные фреймы или нарушая работу протокола в нужный момент, мы можем вынудить сервер использовать RST_STREAM для потока, который уже содержал валидный запрос».


Атака примечательна тем, что избавляет атакующего от необходимости отправлять RST_STREAM фрейм, и полностью обходит защиту от Rapid Reset, в итоге достигая эффекта, аналогичного прошлым атакам.
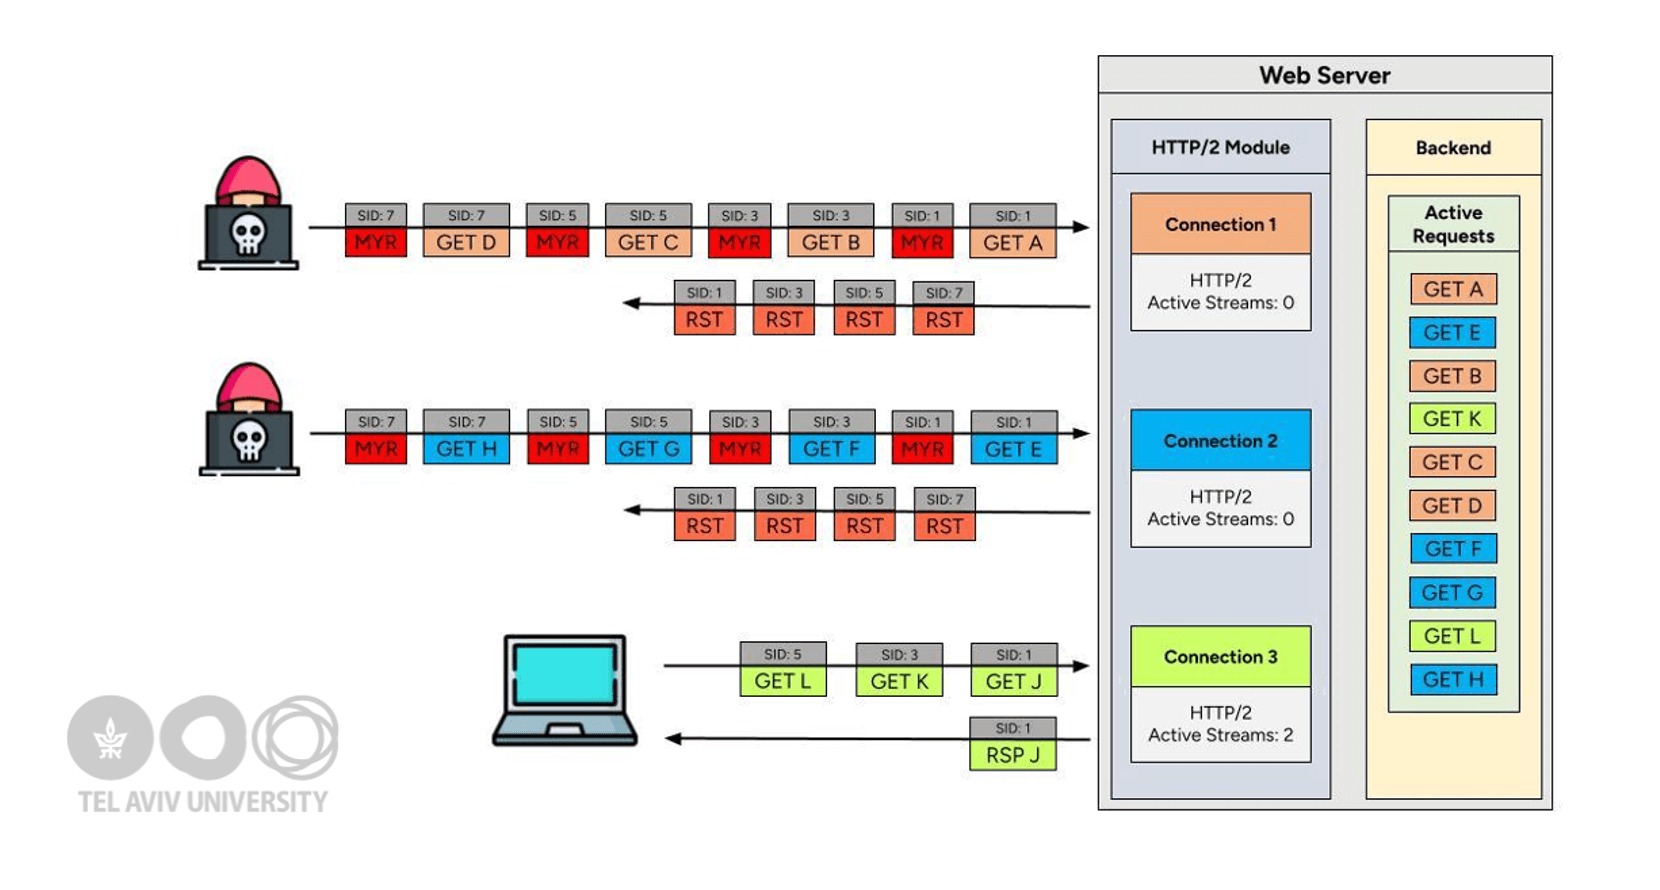


Кроме того, в Imperva отмечают, что MadeYouReset смешивается с обычным трафиком, что затрудняет обнаружение таких атак.


Эксперты предлагают ряд мер, которые должны помочь защититься от MadeYouReset, включая использование более строгой валидации протокола, развертывание более жесткого отслеживания состояний потоков для отклонения невалидных переходов, реализацию контроля скорости на уровне соединений, а также развертывание систем обнаружения аномалий и поведенческого мониторинга.


«MadeYouReset служит напоминанием о том, что даже правильно сформированный трафик можно превратить в оружие, если мы не будем достаточно внимательно его изучать», — подчеркивают в Imperva.
В нескольких имплементациях HTTP/2 обнаружена уязвимость, получившая название MadeYouReset. Эта проблема может использоваться для реализации мощных DDoS-атак. Исследователи из компаний Imperva и Deepness Lab, а также Тель-Авивского университета пишут, что уязвимость получила основной идентификатор CVE-2025-8671. Однако баг затрагивает продукты различных вендоров, многие из которых уже выпустили собственные CVE и бюллетени безопасности: Apache Tomcat (CVE-2025-48989), F5 BIG-IP (CVE-2025-54500), Netty (CVE-2025-55163), Vert.x и Varnish. Также сообщается, что уязвимы решения Mozilla, Wind River, Zephyr Project, Google, IBM и Microsoft, что тем или иным образом может подвергать рискам уязвимые системы. «MadeYouReset обходит стандартный серверный лимит на 100 одновременных HTTP/2-запросов на одно клиентское TCP-соединение, — объясняют специалисты. — Этот лимит предназначен для защиты от DoS-атак путем ограничения количества одновременных запросов, которые может отправить клиент. С помощью MadeYouReset атакующий получает возможность отправлять многие тысячи запросов, создавая DoS-условия для легитимных пользователей, а в некоторых имплементациях это может приводить к сбоям и нехватке памяти». Уязвимость MadeYouReset схожа с проблемами Rapid Reset и Continuation Flood, которые применялись в мощных DDoS-атаках нулевого дня и в 2023 году побили рекорды по количеству запросов в секунду (RPS). Как и две эти атаки, которые эксплуатируют фреймы RST_STREAM и CONTINUATION в протоколе HTTP/2, MadeYouReset построена на базе Rapid Reset и обхода защиты, ограничивающей количество потоков, которые клиент может отменить через RST_STREAM. В атаке используется особенность, из-за которой фрейм RST_STREAM применяется как для отмены, инициированной клиентом, так и для сообщения об ошибках потока. MadeYouReset работает через отправку специально подготовленных фреймов, которые вызывают неожиданные нарушения протокола, вынуждая сервер сбрасывать поток через RST_STREAM. «Для срабатывания MadeYouReset поток должен начаться с валидного запроса, над которым сервер начинает работу, а затем спровоцировать ошибку, чтобы сервер прибег к RST_STREAM, пока бэкенд продолжает вычислять ответ, — пишут эксперты. — Создавая определенные невалидные контрольные фреймы или нарушая работу протокола в нужный момент, мы можем вынудить сервер использовать RST_STREAM для потока, который уже содержал валидный запрос». Атака примечательна тем, что избавляет атакующего от необходимости отправлять RST_STREAM фрейм, и полностью обходит защиту от Rapid Reset, в итоге достигая эффекта, аналогичного прошлым атакам. Кроме того, в Imperva отмечают, что MadeYouReset смешивается с обычным трафиком, что затрудняет обнаружение таких атак. Эксперты предлагают ряд мер, которые должны помочь защититься от MadeYouReset, включая использование более строгой валидации протокола, развертывание более жесткого отслеживания состояний потоков для отклонения невалидных переходов, реализацию контроля скорости на уровне соединений, а также развертывание систем обнаружения аномалий и поведенческого мониторинга. «MadeYouReset служит напоминанием о том, что даже правильно сформированный трафик можно превратить в оружие, если мы не будем достаточно внимательно его изучать», — подчеркивают в Imperva.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: