










Android-малварь Escobar ворует коды двухфакторной аутентификации из Google Authenticator - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » Android-малварь Escobar ворует коды двухфакторной аутентификации из Google Authenticator - «Новости»

Эксперты предупредили, что банковский троян Aberebot для Android вернулся под названием Escobar и теперь обладает новыми функциями, включая кражу кодов из приложения Google Authenticator.


О появлении новой малвари, со ссылкой на ИБ-экспертов, сообщает издание Bleeping Computer. Так, журналисты обнаружили, что в феврале 2022 года разработчик Aberebot начал продвигать на русскоязычном хак-форуме малварь Escobar.
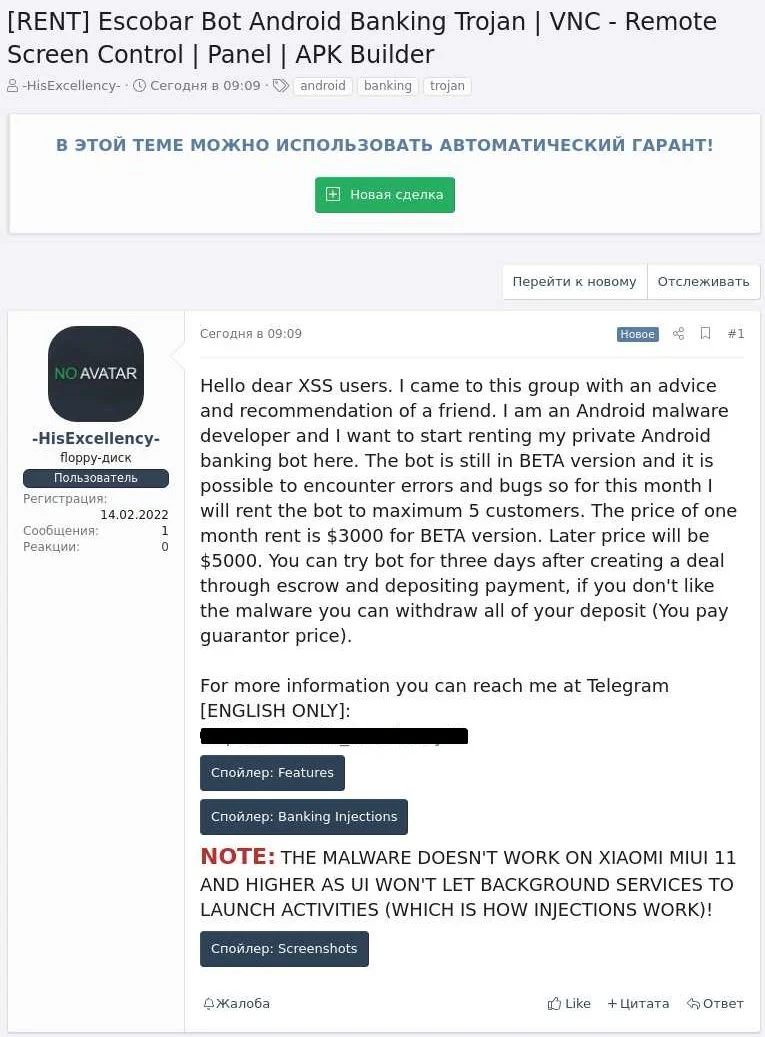


Злоумышленник пишет, что сдаст в аренду бета-версию малвари за 3000 долларов в месяц максимум пяти клиентам, при этом желающие могут бесплатно протестировать вредоноса в течение трех дней. В дальнейшем автор Escobar собирается поднять цену до 5000 долларов (после завершения разработки).


Вредоносный APK, связанный с этой малварью, еще 3 марта 2022 года обнаружил MalwareHunterTeam. Банкер маскировался под приложение McAfee и успешно «прятался» от подавляющего большинства анивирусов. Это сообщение заметили специалисты из компании Cyble, которые провели анализ нового варианта Aberebot.


Исследователи рассказывают, что Escobar, как и большинство банкеров, отображает вредоносных оверлеи поверх финансовых приложений и банковских сайтов (набор целевых банков и финансовых учреждений включает 190 организаций из 18 стран мира), чтобы воровать учетные данные  жертв. Также малварь обладает и рядом других функций, которые делают ее эффективной для любой версии Android, даже в том случае, если оверлеи не работают.


У своих жертв вредонос запрашивает 25 разрешений, 15 из которых используются в криминальных целях. Например, доступ к Accessibility services, запись аудио, чтение SMS, чтение/запись в хранилище, получение списка учетных записей, отключение блокировки клавиатуры, совершение вызовов и доступ к данным о местоположении.


Все собранные данные малварь передает на свой управляющий сервер, включая журналы SMS-сообщений и вызовов, логи ключей, а также уведомления и коды многофакторной аутентификации из приложения Google Authenticator.
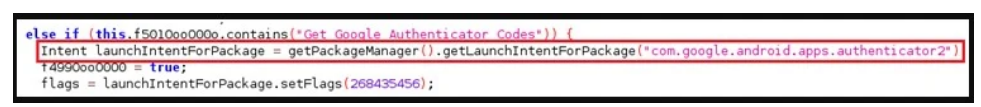


Как правило, этих данных достаточно, чтобы хакеры могли обойти двухфакторную аутентификацию и захватить контроль над финансами жертвы. Ведь обычно коды 2ФА приходят в SMS-сообщениях или доставляют пользователям посредством HMAC-инструментов, таких как Google Authenticator. По сравнению с SMS последний считается более безопасным, так как не подвержен атакам на подмену SIM-карты, однако приложение по-прежнему плохо защищено от малвари, проникающей на пользовательские устройства. Напомню, что инструмент Google уже не раз подвергался критике со стороны ИБ-специалистов.
Эксперты предупредили, что банковский троян Aberebot для Android вернулся под названием Escobar и теперь обладает новыми функциями, включая кражу кодов из приложения Google Authenticator. О появлении новой малвари, со ссылкой на ИБ-экспертов, сообщает издание Bleeping Computer. Так, журналисты обнаружили, что в феврале 2022 года разработчик Aberebot начал продвигать на русскоязычном хак-форуме малварь Escobar. Злоумышленник пишет, что сдаст в аренду бета-версию малвари за 3000 долларов в месяц максимум пяти клиентам, при этом желающие могут бесплатно протестировать вредоноса в течение трех дней. В дальнейшем автор Escobar собирается поднять цену до 5000 долларов (после завершения разработки). Вредоносный APK, связанный с этой малварью, еще 3 марта 2022 года обнаружил MalwareHunterTeam. Банкер маскировался под приложение McAfee и успешно «прятался» от подавляющего большинства анивирусов. Это сообщение заметили специалисты из компании Cyble, которые провели анализ нового варианта Aberebot. Исследователи рассказывают, что Escobar, как и большинство банкеров, отображает вредоносных оверлеи поверх финансовых приложений и банковских сайтов (набор целевых банков и финансовых учреждений включает 190 организаций из 18 стран мира), чтобы воровать учетные данные жертв. Также малварь обладает и рядом других функций, которые делают ее эффективной для любой версии Android, даже в том случае, если оверлеи не работают. У своих жертв вредонос запрашивает 25 разрешений, 15 из которых используются в криминальных целях. Например, доступ к Accessibility services, запись аудио, чтение SMS, чтение/запись в хранилище, получение списка учетных записей, отключение блокировки клавиатуры, совершение вызовов и доступ к данным о местоположении. Все собранные данные малварь передает на свой управляющий сервер, включая журналы SMS-сообщений и вызовов, логи ключей, а также уведомления и коды многофакторной аутентификации из приложения Google Authenticator. Как правило, этих данных достаточно, чтобы хакеры могли обойти двухфакторную аутентификацию и захватить контроль над финансами жертвы. Ведь обычно коды 2ФА приходят в SMS-сообщениях или доставляют пользователям посредством HMAC-инструментов, таких как Google Authenticator. По сравнению с SMS последний считается более безопасным, так как не подвержен атакам на подмену SIM-карты, однако приложение по-прежнему плохо защищено от малвари, проникающей на пользовательские устройства. Напомню, что инструмент Google уже не раз подвергался критике со стороны ИБ-специалистов.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Gibbs
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: