





Троян Jupyter похищает данные из браузеров Chromium, Firefox и Chrome - «Новости»
sitename
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Троян Jupyter похищает данные из браузеров Chromium, Firefox и Chrome - «Новости»

Исследователи из компании Morphisec рассказали о малвари Jupyter, написанной на .NET и обнаруженной в сети неназванного учебного заведения в США.


По данным экспертов, троян активен как минимум с мая текущего года и в первую очередь нацелен на хищение данных из браузеров Chromium, Firefox и Chrome. Помимо этого малварь также пытается создать в скомпрометированной системе устойчивый бэкдор,  который позволяет злоумышленникам выполнять скрипты и команды PowerShell, а также дает злоумышленникам возможность загружать и выполнять дополнительную малварь.


Установщик Jupyter, как правило, представляет собой исполняемый файл,  спрятанный в ZIP-архиве. Этот исполняемый файл часто маскируют, используя иконки Microsoft Word и имена файлов, которые побуждают пользователя немедленно открыть их (якобы эти документы связаны с важными сведениями о поездках или повышением заработной платы).


После установки в системе Jupyter крадет из браузера  жертвы данные, включая имена пользователей, пароли, данные автозаполнения, историю просмотров и файлы cookie. Собранную информацию малварь отправляет на свой управляющий сервер.


Исследователи пишут, что разработчик Jupyter постоянно изменяет и дополняет его исходный стремясь собрать как можно больше информации о скомпрометированных машинах. Пока неясно, какова конечная цель этой кампании, но теоретически похищенные данные могут использоваться для продажи, а также хакеры могут использовать скомпрометированные машины как точки входа в сети компаний для дальнейших атак.


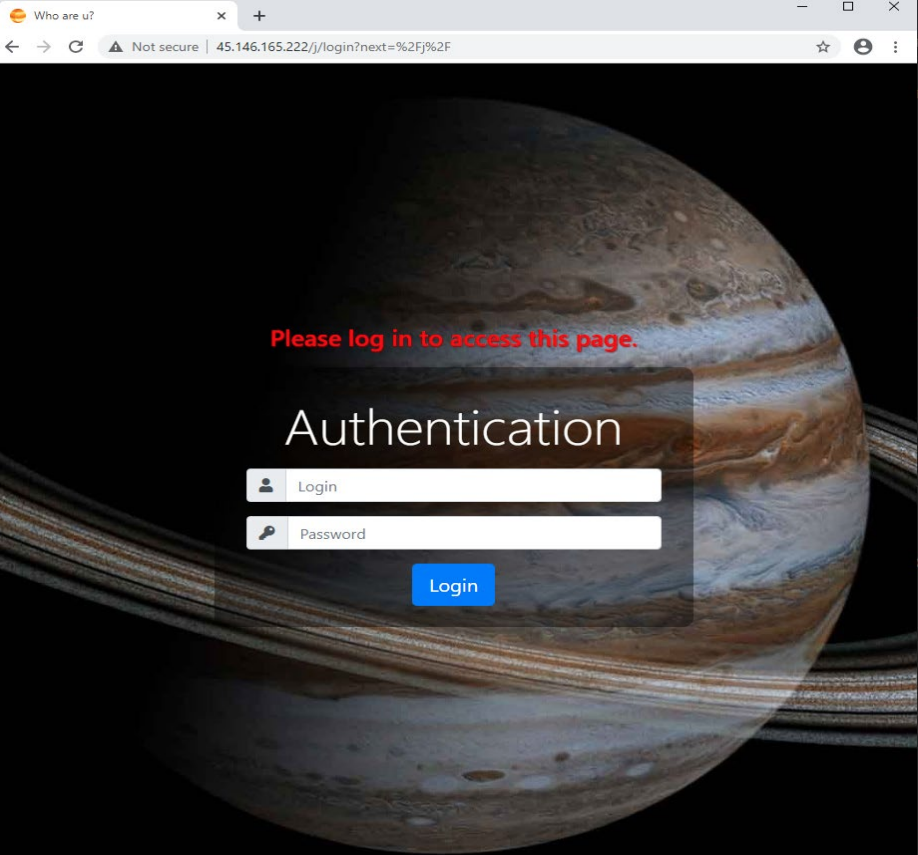
По мнению экспертов Morphisec, Jupyter был разработан в России. Так, управляющие сервера малвари расположены на территории РФ, а в административной панели вредоноса можно найти изображение планеты Юпитер, оригинал которого исследователи обнаружили на русскоязычном хакерском форуме. Причем картинка подписана именно как «Jupyter», хотя на английский название планеты переводится как «Jupiter», то есть автор малвари, похоже, не очень хорошо знает английский язык.


Исследователи из компании Morphisec рассказали о малвари Jupyter, написанной на .NET и обнаруженной в сети неназванного учебного заведения в США. По данным экспертов, троян активен как минимум с мая текущего года и в первую очередь нацелен на хищение данных из браузеров Chromium, Firefox и Chrome. Помимо этого малварь также пытается создать в скомпрометированной системе устойчивый бэкдор, который позволяет злоумышленникам выполнять скрипты и команды PowerShell, а также дает злоумышленникам возможность загружать и выполнять дополнительную малварь. Установщик Jupyter, как правило, представляет собой исполняемый файл, спрятанный в ZIP-архиве. Этот исполняемый файл часто маскируют, используя иконки Microsoft Word и имена файлов, которые побуждают пользователя немедленно открыть их (якобы эти документы связаны с важными сведениями о поездках или повышением заработной платы). После установки в системе Jupyter крадет из браузера жертвы данные, включая имена пользователей, пароли, данные автозаполнения, историю просмотров и файлы cookie. Собранную информацию малварь отправляет на свой управляющий сервер. Исследователи пишут, что разработчик Jupyter постоянно изменяет и дополняет его исходный стремясь собрать как можно больше информации о скомпрометированных машинах. Пока неясно, какова конечная цель этой кампании, но теоретически похищенные данные могут использоваться для продажи, а также хакеры могут использовать скомпрометированные машины как точки входа в сети компаний для дальнейших атак. По мнению экспертов Morphisec, Jupyter был разработан в России. Так, управляющие сервера малвари расположены на территории РФ, а в административной панели вредоноса можно найти изображение планеты Юпитер, оригинал которого исследователи обнаружили на русскоязычном хакерском форуме. Причем картинка подписана именно как «Jupyter», хотя на английский название планеты переводится как «Jupiter», то есть автор малвари, похоже, не очень хорошо знает английский язык.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: