










Найден Android-троян, ворующий данные из 378 приложений - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Найден Android-троян, ворующий данные из 378 приложений - «Новости»

Специалисты ThreatFabric рассказали о новом трояне ERMAC, который пока атакует лишь польских пользователей, но нацелен на 378 банковских приложений и приложений-кошельков.


Исследователи пишут, что ERMAC основан на исходниках известной малвари Cerberus и им управляет группировка, стоявшая за малварью  BlackRock. Помимо общих черт с Cerberus, новый вредонос отличается использованием обфускации и шифрования Blowfish для связи управляющим сервером.


Считается, что первые атаки с применением ERMAC начались в конце августа 2021 года, и тогда вредонос маскировался под приложение Google Chrome. Также исследователи были свидетелями того, как ERMAC маскируется под антивирусные, банковские и мультимедийные приложения, а также приложения служб доставки и многие другие.
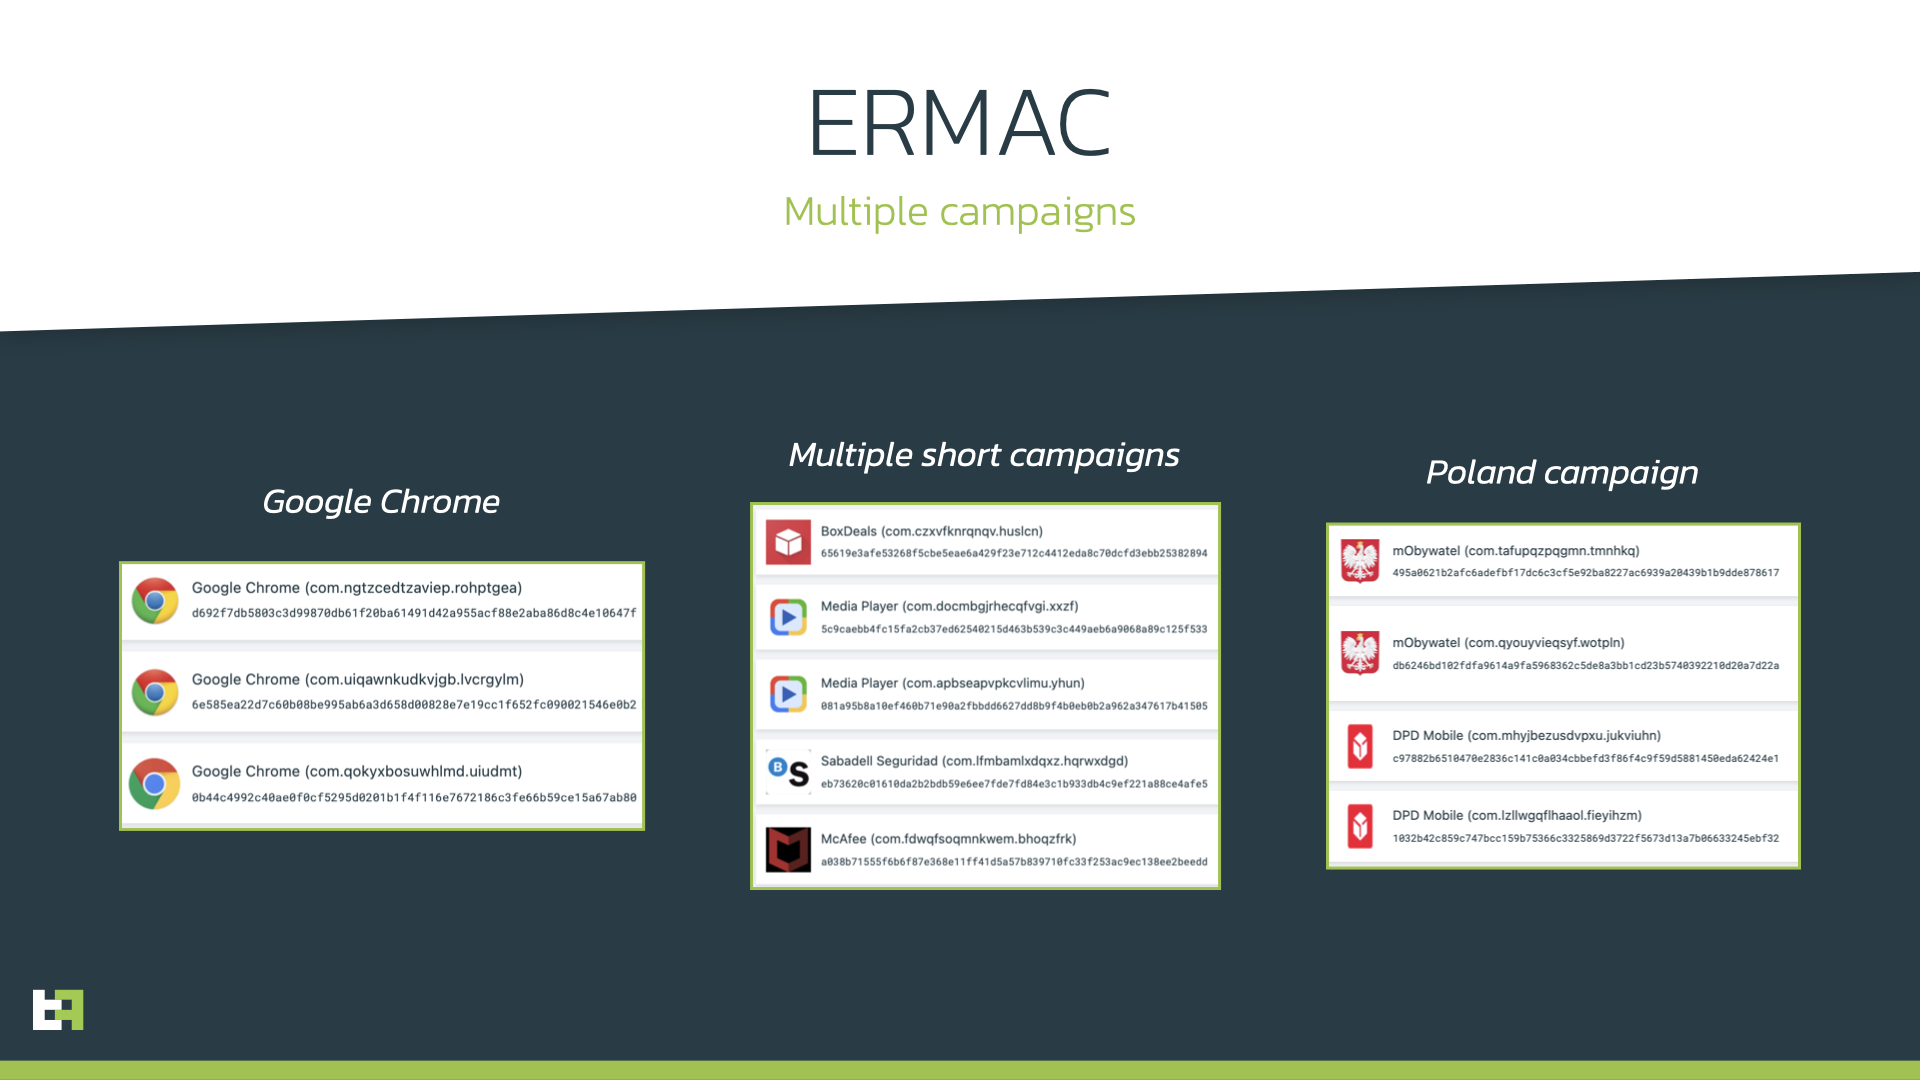


Впервые упоминание ERMAC появилось на хак-форуме летом текущего года. Тогда некто под ником DukeEugene предложил потенциальным клиентам «арендовать новый ботнет для Android с широкими функциональными возможностями» за 3000 долларов в месяц.


DukeEugene — один из создателей BlackRock, малвари о которой эксперты ThreatFabric рассказывали в прошлом году. Этот вредонос, предназначенный для кражи данных, сочетал в себе функции инфостилера и кейлоггера, и был создан на базе другого банковского трояна, Xerxes (который, в свою очередь, является производной от LokiBot для Android, чей исходный код  был выложен в открытый доступ в мае 2019 года).


Специалисты отмечают, что свежие образцы BlackRock не встречались им уже давно, зато появился ERMAC. То есть, вероятно, «DukeEugene перешел с использования BlackRock на ERMAC».


ERMAC, как и другие банкеры, предназначен для кражи контактной информации, текстовых сообщений, открытия произвольных приложений и запуска оверлеев для множества финансовых приложений (с целью получения учетных данных). Кроме того, он обладает рядом новых функций, которые, к примеру,  позволяют ему очищать кеш определенных приложений и воровать учетные записи, хранящиеся на устройстве.


«История ERMAC еще раз доказывает, как утечки исходного кода вредоносных программ могут приводить не только к медленному исчезновению этих семейств малвари, но и к появлению новых угроз и злоумышленников», — подытоживают эксперты.
Специалисты ThreatFabric рассказали о новом трояне ERMAC, который пока атакует лишь польских пользователей, но нацелен на 378 банковских приложений и приложений-кошельков. Исследователи пишут, что ERMAC основан на исходниках известной малвари Cerberus и им управляет группировка, стоявшая за малварью BlackRock. Помимо общих черт с Cerberus, новый вредонос отличается использованием обфускации и шифрования Blowfish для связи управляющим сервером. Считается, что первые атаки с применением ERMAC начались в конце августа 2021 года, и тогда вредонос маскировался под приложение Google Chrome. Также исследователи были свидетелями того, как ERMAC маскируется под антивирусные, банковские и мультимедийные приложения, а также приложения служб доставки и многие другие. Впервые упоминание ERMAC появилось на хак-форуме летом текущего года. Тогда некто под ником DukeEugene предложил потенциальным клиентам «арендовать новый ботнет для Android с широкими функциональными возможностями» за 3000 долларов в месяц. DukeEugene — один из создателей BlackRock, малвари о которой эксперты ThreatFabric рассказывали в прошлом году. Этот вредонос, предназначенный для кражи данных, сочетал в себе функции инфостилера и кейлоггера, и был создан на базе другого банковского трояна, Xerxes (который, в свою очередь, является производной от LokiBot для Android, чей исходный код был выложен в открытый доступ в мае 2019 года). Специалисты отмечают, что свежие образцы BlackRock не встречались им уже давно, зато появился ERMAC. То есть, вероятно, «DukeEugene перешел с использования BlackRock на ERMAC». ERMAC, как и другие банкеры, предназначен для кражи контактной информации, текстовых сообщений, открытия произвольных приложений и запуска оверлеев для множества финансовых приложений (с целью получения учетных данных). Кроме того, он обладает рядом новых функций, которые, к примеру, позволяют ему очищать кеш определенных приложений и воровать учетные записи, хранящиеся на устройстве. «История ERMAC еще раз доказывает, как утечки исходного кода вредоносных программ могут приводить не только к медленному исчезновению этих семейств малвари, но и к появлению новых угроз и злоумышленников», — подытоживают эксперты.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Porter
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: