Чаще всего малварь попадает на Android-устройства через Google Play Store - «Новости»
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Заработок » Чаще всего малварь попадает на Android-устройства через Google Play Store - «Новости»

Эксперты NortonLifeLock (ранее Symantec) и IMDEA Software Institute в Испании опубликовали результаты интересного исследования, которое является крупнейшим в своем роде на текущий момент. Так, исследователи изучили, по каким каналам вредоносные приложения попадают на устройства пользователей, и выводы оказались неутешительные.


Для анализа были использованы данные телеметрии, предоставленные NortonLifeLock. Таким образом было изучено происхождение приложений на 12 000 000 Android-устройств за период с июня по сентябрь 2019 года. В общей сложности анализу подверглись свыше 34 000 000 установленных APK для 7 900 000 уникальных приложений.


Исследователи пишут, что в зависимости от разных классификаций вредоносных программ для Android от 10% до 24% проанализированных ими приложений могут расцениваться как вредоносные или нежелательные.


Выяснилось, что такие приложения попадают на устройства пользователей 12 основными способами:


  1. приложения устанавливаются из официального магазина Google Play Store;

  2. приложения устанавливаются из альтернативных каталогов (сторонних магазинов приложений);

  3. приложения загружаются через браузеры;

  4. приложения устанавливаются с помощью коммерческих программ PPI (с оплатой за установку);

  5. приложения устанавливаются с помощью операций резервного копирования и восстановления;

  6. приложения устанавливаются через программы мгновенного обмена сообщениями (мессенджеры);

  7. приложения устанавливаются через магазины тем для телефонов;

  8. приложения загружаются и устанавливаются через локальный файловый менеджер;

  9. приложения устанавливаются через приложения для обмена файлами;

  10. приложения уже установлены на устройство «из коробки» (bloatware);

  11. приложения устанавливаются посредством с MDM-решений (приложения, установленные предприятиями на устройства своих сотрудников);

  12. приложения устанавливаются с помощью установщиков пакетов.


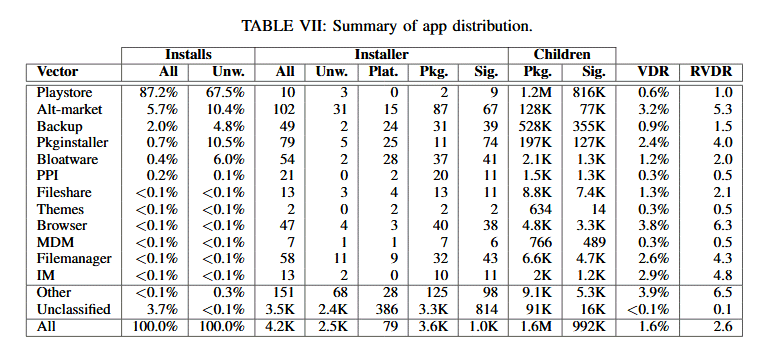
Как показало исследование, порядка 67,5% выявленных вредоносных приложений были взяты жертвами напрямую из Google Play Store. Второе место с большим отставанием занимают альтернативные магазины приложений, на которые приходится лишь 10% установленной малвари.


Чаще всего малварь попадает на Android-устройства через Google Play Store - «Новости»


Таким образом, исследователи опровергают распространенное мнение о том, что малварь для Android в основном происходит из сторонних магазинов и прочих недоваренных источников.


Представители Google пока никак не прокомментировали результаты данного анализа.

Эксперты NortonLifeLock (ранее Symantec) и IMDEA Software Institute в Испании опубликовали результаты интересного исследования, которое является крупнейшим в своем роде на текущий момент. Так, исследователи изучили, по каким каналам вредоносные приложения попадают на устройства пользователей, и выводы оказались неутешительные. Для анализа были использованы данные телеметрии, предоставленные NortonLifeLock. Таким образом было изучено происхождение приложений на 12 000 000 Android-устройств за период с июня по сентябрь 2019 года. В общей сложности анализу подверглись свыше 34 000 000 установленных APK для 7 900 000 уникальных приложений. Исследователи пишут, что в зависимости от разных классификаций вредоносных программ для Android от 10% до 24% проанализированных ими приложений могут расцениваться как вредоносные или нежелательные. Выяснилось, что такие приложения попадают на устройства пользователей 12 основными способами: приложения устанавливаются из официального магазина Google Play Store; приложения устанавливаются из альтернативных каталогов (сторонних магазинов приложений); приложения загружаются через браузеры; приложения устанавливаются с помощью коммерческих программ PPI (с оплатой за установку); приложения устанавливаются с помощью операций резервного копирования и восстановления; приложения устанавливаются через программы мгновенного обмена сообщениями (мессенджеры); приложения устанавливаются через магазины тем для телефонов; приложения загружаются и устанавливаются через локальный файловый менеджер; приложения устанавливаются через приложения для обмена файлами; приложения уже установлены на устройство «из коробки» (bloatware); приложения устанавливаются посредством с MDM-решений (приложения, установленные предприятиями на устройства своих сотрудников); приложения устанавливаются с помощью установщиков пакетов. Как показало исследование, порядка 67,5% выявленных вредоносных приложений были взяты жертвами напрямую из Google Play Store. Второе место с большим отставанием занимают альтернативные магазины приложений, на которые приходится лишь 10% установленной малвари. Таким образом, исследователи опровергают распространенное мнение о том, что малварь для Android в основном происходит из сторонних магазинов и прочих недоваренных источников. Представители Google пока никак не прокомментировали результаты данного анализа.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Arthurs
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: