










Стилер FireScam маскируется под Telegram Premium - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Стилер FireScam маскируется под Telegram Premium - «Новости»

Обнаружена новая Android-малварь FireScam, которая маскируется под премиум-версию Telegram и нацелена на устройства под управлением Android версий 8–15. Вредонос распространяется через фишинговые страницы на GitHub, которые имитируют магазин приложений RuStore.


По данным исследователей из компании Cyfirma, вредоносная страница на GitHub.io, имитирующая RuStore (в настоящее время уже удалена), сначала доставляла жертвам модуль-дроппер под названием GetAppsRu.apk.
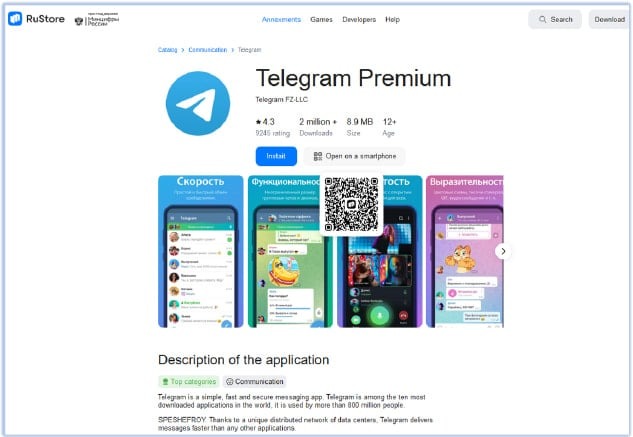

Стилер FireScam маскируется под Telegram Premium - «Новости»

Фальшивый RuStore

Этот APK-дроппер обфусцирован с помощью DexGuard, чтобы уклоняться от обнаружения, и запрашивает разрешения, которые позволяют ему выявлять установленные на устройстве жертвы приложения, предоставляют доступ к хранилищу и дают возможность установки дополнительных пакетов.


Затем дроппер извлекает и устанавливает основную полезную нагрузку — Telegram Premium.apk, которая запрашивает у пользователя разрешения на отслеживание уведомлений, данных буфера обмена, SMS, журнала вызовов и так далее.


После запуска этой фальшивки пользователь видит WebView-экран, отображающий страницу входа в Telegram. Введенные на этой странице учетные данные в итоге попадают в руки операторов вредоноса.


Исследователи пишут, что в итоге FireScam устанавливает связь с базой данных Firebase Realtime Database, куда в режиме реального времени загружает все украденные данные, а также регистрирует скомпрометированное устройство, присваивая ему уникальный ID для отслеживания. При этом украденные данные хранятся в БД лишь временно, а затем удаляются (предположительно после того, как злоумышленники проверят их на предмет ценной информации и скопируют в другое место).


Кроме того, малварь устанавливает постоянное WebSocket-соединение с эндпоинтом Firebase для выполнения различных команд в режиме реального времени. Например, это могут быть запросы определенных данных, немедленная загрузка данных в БД Firebase, загрузка и выполнение дополнительных пейлоадов или настройка параметров слежки.


Помимо этого FireScam способен отслеживать изменения активности на экране, фиксируя события включения и выключения устройства, а также может записывать в журнал данные об активных приложениях и событиях длительностью более 1000 миллисекунд.


Также вредонос тщательно отслеживает все финансовые операции, стремясь перехватить конфиденциальные данные. Так, операторам FireScam передается все, что пользователь набирает на клавиатуре, перетаскивает, копирует в буфер обмена (включая данные, автоматически заполняемые менеджерами паролей).


Аналитики Cyfirma отмечают, что на том же фишинговом домене размещался и другой вредоносный артефакт под названием CDEK, который, вероятно, был связан с одноименной российской логистической компанией. Однако изучить этот артефакт исследователям не удалось.
Обнаружена новая Android-малварь FireScam, которая маскируется под премиум-версию Telegram и нацелена на устройства под управлением Android версий 8–15. Вредонос распространяется через фишинговые страницы на GitHub, которые имитируют магазин приложений RuStore. По данным исследователей из компании Cyfirma, вредоносная страница на GitHub.io, имитирующая RuStore (в настоящее время уже удалена), сначала доставляла жертвам модуль-дроппер под названием GetAppsRu.apk. Фальшивый RuStore Этот APK-дроппер обфусцирован с помощью DexGuard, чтобы уклоняться от обнаружения, и запрашивает разрешения, которые позволяют ему выявлять установленные на устройстве жертвы приложения, предоставляют доступ к хранилищу и дают возможность установки дополнительных пакетов. Затем дроппер извлекает и устанавливает основную полезную нагрузку — Telegram Premium.apk, которая запрашивает у пользователя разрешения на отслеживание уведомлений, данных буфера обмена, SMS, журнала вызовов и так далее. После запуска этой фальшивки пользователь видит WebView-экран, отображающий страницу входа в Telegram. Введенные на этой странице учетные данные в итоге попадают в руки операторов вредоноса. Исследователи пишут, что в итоге FireScam устанавливает связь с базой данных Firebase Realtime Database, куда в режиме реального времени загружает все украденные данные, а также регистрирует скомпрометированное устройство, присваивая ему уникальный ID для отслеживания. При этом украденные данные хранятся в БД лишь временно, а затем удаляются (предположительно после того, как злоумышленники проверят их на предмет ценной информации и скопируют в другое место). Кроме того, малварь устанавливает постоянное WebSocket-соединение с эндпоинтом Firebase для выполнения различных команд в режиме реального времени. Например, это могут быть запросы определенных данных, немедленная загрузка данных в БД Firebase, загрузка и выполнение дополнительных пейлоадов или настройка параметров слежки. Помимо этого FireScam способен отслеживать изменения активности на экране, фиксируя события включения и выключения устройства, а также может записывать в журнал данные об активных приложениях и событиях длительностью более 1000 миллисекунд. Также вредонос тщательно отслеживает все финансовые операции, стремясь перехватить конфиденциальные данные. Так, операторам FireScam передается все, что пользователь набирает на клавиатуре, перетаскивает, копирует в буфер обмена (включая данные, автоматически заполняемые менеджерами паролей). Аналитики Cyfirma отмечают, что на том же фишинговом домене размещался и другой вредоносный артефакт под названием CDEK, который, вероятно, был связан с одноименной российской логистической компанией. Однако изучить этот артефакт исследователям не удалось.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: