Хак-группа Nobelium использует малварь FoggyWeb для внедрения бэкдоров - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Хак-группа Nobelium использует малварь FoggyWeb для внедрения бэкдоров - «Новости»

Специалисты Microsoft обнаружили новую малварь группировки Nobelium. Вредонос используется для развертывания дополнительных пейлоадов и кражи конфиденциальной информации с серверов Active Directory Federation Services (AD FS).


Считается, что хак-группа Nobelium (она же APT 29, Cozy Bear или The Dukes) связана с российским правительством, и именной ее называют ответственной за взлом компании SolarWinds, который стал одной из наиболее масштабных атак на цепочку поставок в истории.


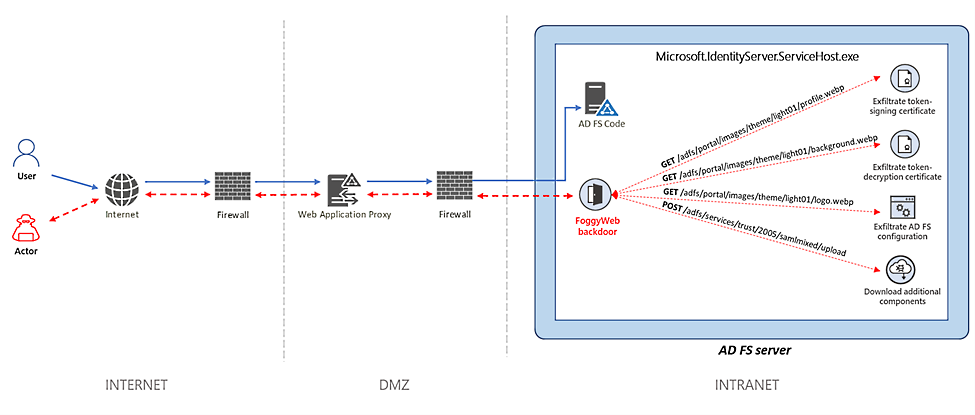
Малварь, обнаруженная теперь экспертами Microsoft Threat Intelligence Center, получила название FoggyWeb и представляет собой «пассивный и узконаправленный» бэкдор, который злоупотребляет токенами Security Assertion Markup Language (SAML). Этот инструмент используется с апреля 2021 года и помогает злоумышленникам удаленно извлекать конфиденциальную информацию со скомпрометированных серверов AD FS путем настройки HTTP-лиснеров для определенных URI, чтобы перехватывать GET- и POST-запросы, отправленные на сервер AD FS.


«Получив учетные данные и успешно скомпрометировав сервер, Nobelium используют полученный доступ,  чтобы закрепиться в системе и углубить инфильтрацию, используя для этого сложные вредоносные программы и инструменты.


Nobelium применяют FoggyWeb удаленного извлечения БД конфигурации скомпрометированных серверов AD FS, расшифровки token-signing сертификатов и token-decryption сертификатов, а также для загрузки и выполнения дополнительных компонентов. Также FoggyWeb может получать дополнительные вредоносные компоненты C&C-сервера и запускать их на скомпрометированном сервере», — рассказывают в Microsoft.


Для защиты от подобных атак специалисты советуют уделять внимание безопасности серверов AD FS в целом, использовать аппаратные модули безопасности и регулярно проводить аудит локальной и облачной инфраструктуры.
Специалисты Microsoft обнаружили новую малварь группировки Nobelium. Вредонос используется для развертывания дополнительных пейлоадов и кражи конфиденциальной информации с серверов Active Directory Federation Services (AD FS). Считается, что хак-группа Nobelium (она же APT 29, Cozy Bear или The Dukes) связана с российским правительством, и именной ее называют ответственной за взлом компании SolarWinds, который стал одной из наиболее масштабных атак на цепочку поставок в истории. Малварь, обнаруженная теперь экспертами Microsoft Threat Intelligence Center, получила название FoggyWeb и представляет собой «пассивный и узконаправленный» бэкдор, который злоупотребляет токенами Security Assertion Markup Language (SAML). Этот инструмент используется с апреля 2021 года и помогает злоумышленникам удаленно извлекать конфиденциальную информацию со скомпрометированных серверов AD FS путем настройки HTTP-лиснеров для определенных URI, чтобы перехватывать GET- и POST-запросы, отправленные на сервер AD FS. «Получив учетные данные и успешно скомпрометировав сервер, Nobelium используют полученный доступ, чтобы закрепиться в системе и углубить инфильтрацию, используя для этого сложные вредоносные программы и инструменты. Nobelium применяют FoggyWeb удаленного извлечения БД конфигурации скомпрометированных серверов AD FS, расшифровки token-signing сертификатов и token-decryption сертификатов, а также для загрузки и выполнения дополнительных компонентов. Также FoggyWeb может получать дополнительные вредоносные компоненты C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Otis
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: