
Axios был взломан с помощью социальной инженерии - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Axios был взломан с помощью социальной инженерии - «Новости»

Мейнтейнер проекта Axios Джейсон Сааймен (Jason Saayman) опубликовал детальный отчет о произошедшем на прошлой неделе взломе, а специалисты компании Socket выяснили, что атака была частью масштабной скоординированной кампании, направленной на мейнтейнеров популярных npm-пакетов.


На прошлой неделе мы рассказывали о компрометации npm-пакета Axios: злоумышленники захватили аккаунт основного мейнтейнера проекта и опубликовали две вредоносные версии пакета (1.14.1 и 0.30.4), которые устанавливали RAT на машины разработчиков.


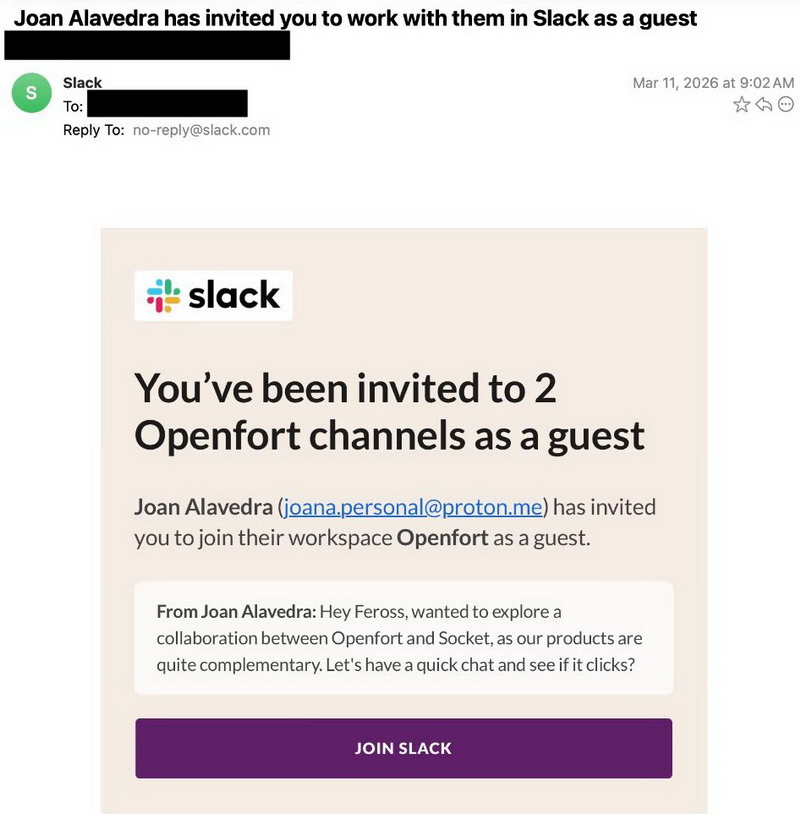
Теперь Сааймен раскрыл подробности того, как именно его взломали. По словам разработчика, атакующие хорошо подготовились: они клонировали внешность и бренд основателя реальной известной компании, а затем пригласили мейнтейнера в Slack-воркспейс, стилизованный под эту компанию. Все выглядело убедительно: в воркспейсе были каналы с публикациями из LinkedIn, фальшивые профили «сотрудников» и даже других опенсорс-мейнтейнеров.


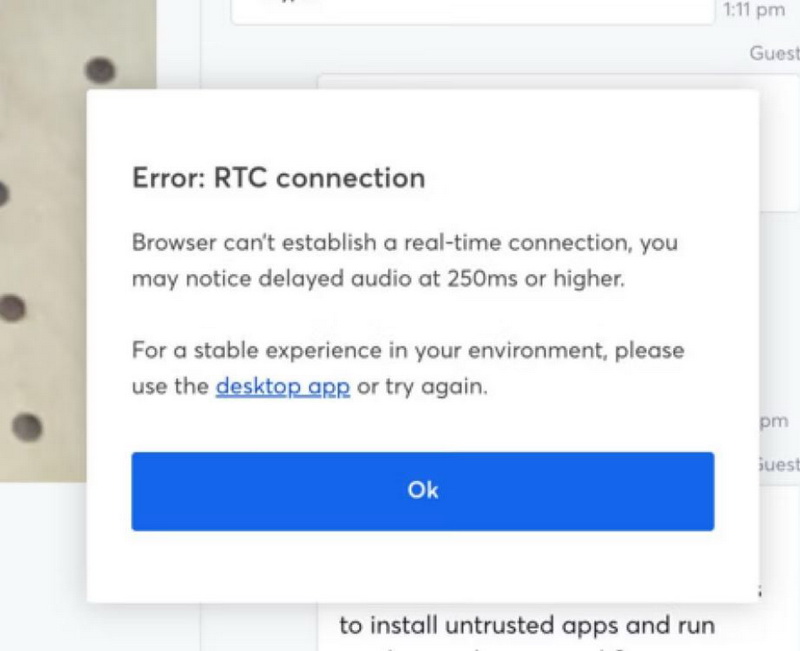
Затем злоумышленники назначили Сааймену созвон в Microsoft Teams. Когда он подключился к звонку, ему показали сообщение об ошибке — якобы что-то в системе устарело и требует обновления. Как только он запустил «обновление», на его машину установился троян удаленного доступа. Именно с его помощью атакующие похитили учетные данные от npm, после чего опубликовали троянизированные версии Axios с малварью WAVESHAPER.V2.


Сааймен подчеркивает, что после инцидента он сбросил все свои устройства, изменил учетные данные, настроил immutable-релизы, перешел на OIDC для публикации и обновил GitHub Actions, в соответствии с лучшими ИБ-практиками.


Ранее аналитики Google Threat Intelligence Group связали эту атаку с группировкой UNC1069 — финансово мотивированными хакерами из КНДР, активными как минимум с 2018 года. Тактика, которую злоумышленники применили против Сааймена, полностью совпадает с другой кампанией, которую в прошлом году описывали эксперты компаний Huntress и «Лаборатории Касперского»: жертве демонстрируют фейковую ошибку при подключении к видеозвонку, а затем предлагают скачать «обновление» для Zoom или Teams.


Axios был взломан с помощью социальной инженерии - «Новости»


Хуже того, как выяснили аналитики компании Socket, Axios оказался не единственной целью злоумышленников. Специалисты пишут, что сразу несколько мейнтейнеров из экосистемы Node.js независимо друг от друга подтвердили: их атаковали по тому же сценарию.


Среди целей были: мейнтейнер ECMAScript-полифилов Джордан Харбанд (Jordan Harband), создатель Lodash Джон-Дэвид Долтон (John-David Dalton), мейнтейнер Fastify и Undici Маттео Коллина (Matteo Collina), автор dotenv Скотт Мотт (Scott Motte), а также мейнтейнер Mocha Пелле Вессман (Pelle Wessman). Кроме того, были атакованы сами инженеры компании Socket.


Во всех случаях использовалась одинаковая схема: выход на контакт с жертвой через LinkedIn или Slack, приглашение в подготовленный заранее воркспейс, а затем назначение видеозвонка и фейковая ошибка с предложением установить «исправление».


К примеру, Вессмана пригласили якобы на запись подкаста через поддельную версию платформы Streamyard. Когда он отказался запускать предложенное приложение, хакеры попытались убедить его выполнить curl-команду в терминале. После повторного отказа злоумышленники удалили все переписки и исчезли.


Аналогичную историю описывает Жан Бурелье (Jean Burellier), контрибьютор Node.js core и Express: ему написали в LinkedIn от имени компании Openfort, после чего пригласили в два Slack-воркспейса и на фейковый созвон в Teams с предложением обновить Teams SDK.


CEO Socket Феросс Абукхадие (Feross Aboukhadijeh) подчеркивает, что после установки RAT на машину жертвы двухфакторная аутентификация и OIDC-публикация уже не помогут, так как у атакующих будет доступ к токенам .npmrc, сессиям браузера и keychain.
Мейнтейнер проекта Axios Джейсон Сааймен (Jason Saayman) опубликовал детальный отчет о произошедшем на прошлой неделе взломе, а специалисты компании Socket выяснили, что атака была частью масштабной скоординированной кампании, направленной на мейнтейнеров популярных npm-пакетов. На прошлой неделе мы рассказывали о компрометации npm-пакета Axios: злоумышленники захватили аккаунт основного мейнтейнера проекта и опубликовали две вредоносные версии пакета (1.14.1 и 0.30.4), которые устанавливали RAT на машины разработчиков. Теперь Сааймен раскрыл подробности того, как именно его взломали. По словам разработчика, атакующие хорошо подготовились: они клонировали внешность и бренд основателя реальной известной компании, а затем пригласили мейнтейнера в Slack-воркспейс, стилизованный под эту компанию. Все выглядело убедительно: в воркспейсе были каналы с публикациями из LinkedIn, фальшивые профили «сотрудников» и даже других опенсорс-мейнтейнеров. Затем злоумышленники назначили Сааймену созвон в Microsoft Teams. Когда он подключился к звонку, ему показали сообщение об ошибке — якобы что-то в системе устарело и требует обновления. Как только он запустил «обновление», на его машину установился троян удаленного доступа. Именно с его помощью атакующие похитили учетные данные от npm, после чего опубликовали троянизированные версии Axios с малварью WAVESHAPER.V2. Сааймен подчеркивает, что после инцидента он сбросил все свои устройства, изменил учетные данные, настроил immutable-релизы, перешел на OIDC для публикации и обновил GitHub Actions, в соответствии с лучшими ИБ-практиками. Ранее аналитики Google Threat Intelligence Group связали эту атаку с группировкой UNC1069 — финансово мотивированными хакерами из КНДР, активными как минимум с 2018 года. Тактика, которую злоумышленники применили против Сааймена, полностью совпадает с другой кампанией, которую в прошлом году описывали эксперты компаний Huntress и «Лаборатории Касперского»: жертве демонстрируют фейковую ошибку при подключении к видеозвонку, а затем предлагают скачать «обновление» для Zoom или Teams. Хуже того, как выяснили аналитики компании Socket, Axios оказался не единственной целью злоумышленников. Специалисты пишут, что сразу несколько мейнтейнеров из экосистемы Node.js независимо друг от друга подтвердили: их атаковали по тому же сценарию. Среди целей были: мейнтейнер ECMAScript-полифилов Джордан Харбанд (Jordan Harband), создатель Lodash Джон-Дэвид Долтон (John-David Dalton), мейнтейнер Fastify и Undici Маттео Коллина (Matteo Collina), автор dotenv Скотт Мотт (Scott Motte), а также мейнтейнер Mocha Пелле Вессман (Pelle Wessman). Кроме того, были атакованы сами инженеры компании Socket. Во всех случаях использовалась одинаковая схема: выход на контакт с жертвой через LinkedIn или Slack, приглашение в подготовленный заранее воркспейс, а затем назначение видеозвонка и фейковая ошибка с предложением установить «исправление». К примеру, Вессмана пригласили якобы на запись подкаста через поддельную версию платформы Streamyard. Когда он отказался запускать предложенное приложение, хакеры попытались убедить его выполнить curl-команду в терминале. После повторного отказа злоумышленники удалили все переписки и исчезли. Аналогичную историю описывает Жан Бурелье (Jean Burellier), контрибьютор Node.js core и Express: ему написали в LinkedIn от имени компании Openfort, после чего пригласили в два Slack-воркспейса и на фейковый созвон в Teams с предложением обновить Teams SDK. CEO Socket Феросс Абукхадие (Feross Aboukhadijeh) подчеркивает, что после установки RAT на машину жертвы двухфакторная аутентификация и OIDC-публикация уже не помогут, так как у атакующих будет доступ к токенам .npmrc, сессиям браузера и keychain.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: