
Разработчик GitHub установил вредоносное расширение для VS Code. Взломано 3800 репозиториев - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Разработчик GitHub установил вредоносное расширение для VS Code. Взломано 3800 репозиториев - «Новости»

Представители GitHub предупредили, что компания пострадала от атаки на цепочку поставок и  компрометация затронула примерно 3800 внутренних репозиториев. Сообщается, что атака произошла после того, как один из сотрудников GitHub установил вредоносное расширение для Visual Studio Code.


Согласно официальному заявлению GitHub, зараженное расширение уже удалено из маркетплейса VS Code, а скомпрометированное устройство разработчика изолировано. В компании заявляют, что злоумышленники получили доступ только к внутренним репозиториям GitHub, и на данный момент не обнаружено каких-либо признаков компрометации пользовательских данных, хранящихся за пределами этих репозиториев.
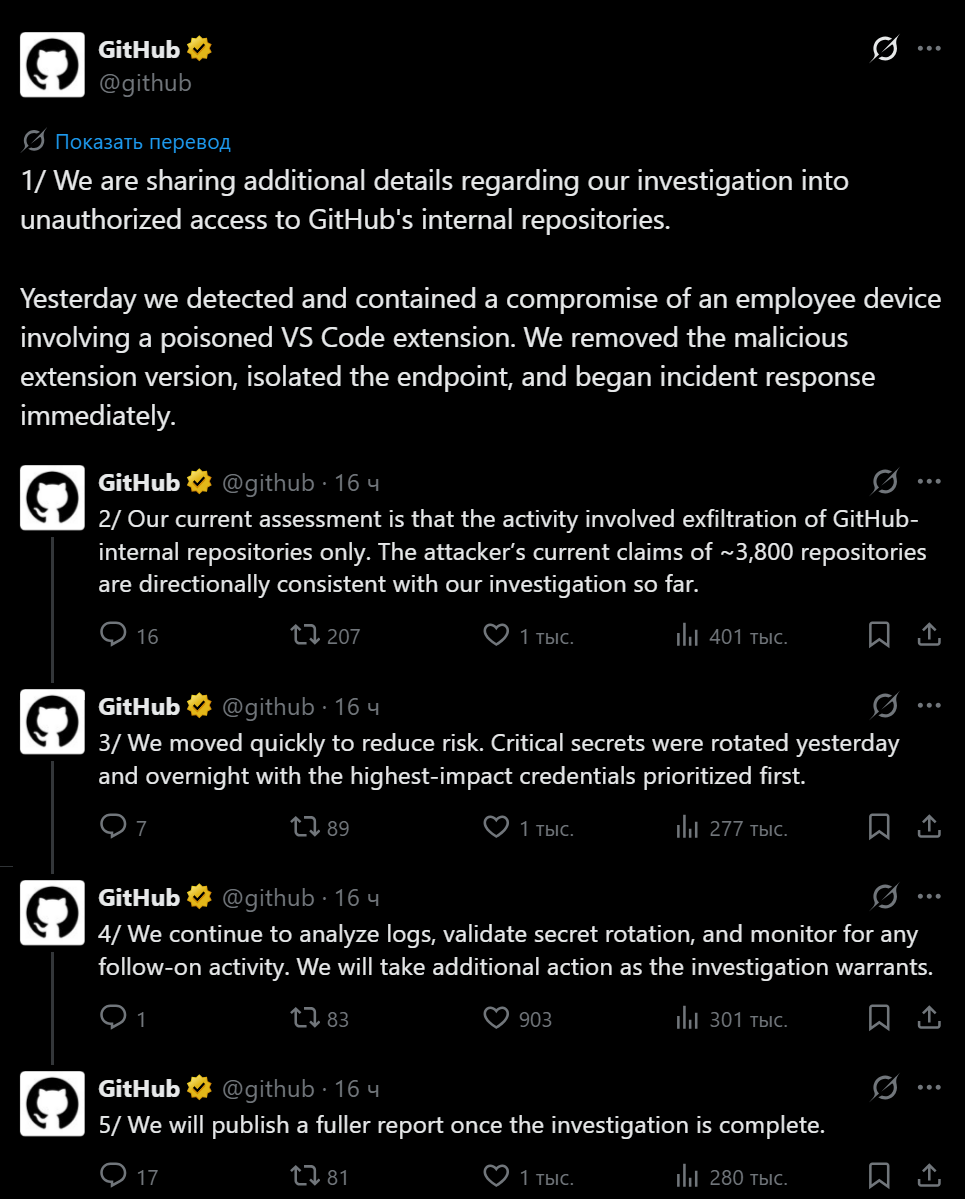


Как сообщает издание BleepingComputer, ответственность за этот взлом уже взяла на себя группировка TeamPCP. На форуме Breached хакеры заявили, что похитили исходный код GitHub и около 4000 приватных репозиториев. Злоумышленники пишут, что готовы продать эти данные минимум за 50 000 долларов США в криптовалюте. Они утверждают, что не собираются шантажировать компанию, и если покупатель не найдется, хакеры готовы опубликовать дамп в сети бесплатно.
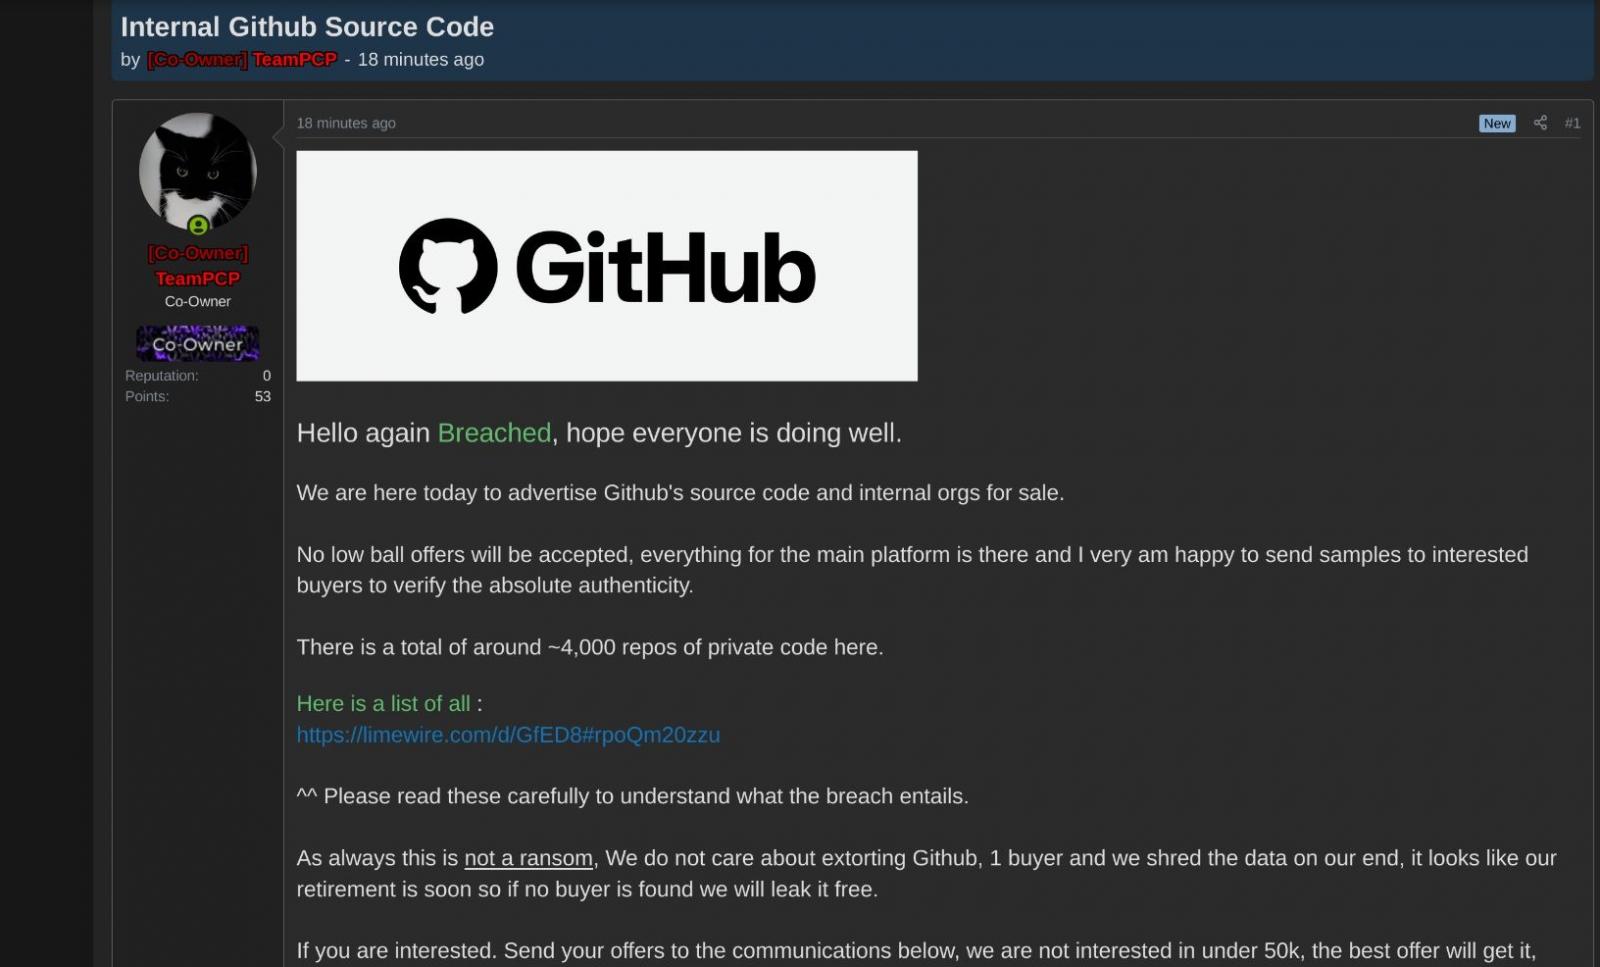


В GitHub отметили, что заявления злоумышленников о компрометации примерно 3800 репозиториев «в целом соответствуют» результатам внутреннего расследования. Также в компании сообщили, что уже провели ротацию критически важных секретов и учетных данных, начиная с наиболее приоретитетных.


Хотя представители GitHub не раскрывают название вредоносного расширения, из-за которого произошел взлом, ИБ-специалисты напоминают, что расширения для VS Code получают практически полный доступ к данным на машине разработчика (включая SSH-ключи, облачные токены, учетные данные и другие секреты).


Специалисты из компании Aikido отмечают, что рабочие станции разработчиков сейчас стали одной из главных целей атак на цепочки поставок. При этом группировку TeamPCP уже связывали с атаками на GitHub, PyPI, npm и Docker, а также с распространением червя Shai-Hulud, атаки которого затронули, в том числе, сотрудников OpenAI.


Представители GitHub предупредили, что компания пострадала от атаки на цепочку поставок и компрометация затронула примерно 3800 внутренних репозиториев. Сообщается, что атака произошла после того, как один из сотрудников GitHub установил вредоносное расширение для Visual Studio Code. Согласно официальному заявлению GitHub, зараженное расширение уже удалено из маркетплейса VS Code, а скомпрометированное устройство разработчика изолировано. В компании заявляют, что злоумышленники получили доступ только к внутренним репозиториям GitHub, и на данный момент не обнаружено каких-либо признаков компрометации пользовательских данных, хранящихся за пределами этих репозиториев. Как сообщает издание BleepingComputer, ответственность за этот взлом уже взяла на себя группировка TeamPCP. На форуме Breached хакеры заявили, что похитили исходный код GitHub и около 4000 приватных репозиториев. Злоумышленники пишут, что готовы продать эти данные минимум за 50 000 долларов США в криптовалюте. Они утверждают, что не собираются шантажировать компанию, и если покупатель не найдется, хакеры готовы опубликовать дамп в сети бесплатно. В GitHub отметили, что заявления злоумышленников о компрометации примерно 3800 репозиториев «в целом соответствуют» результатам внутреннего расследования. Также в компании сообщили, что уже провели ротацию критически важных секретов и учетных данных, начиная с наиболее приоретитетных. Хотя представители GitHub не раскрывают название вредоносного расширения, из-за которого произошел взлом, ИБ-специалисты напоминают, что расширения для VS Code получают практически полный доступ к данным на машине разработчика (включая SSH-ключи, облачные токены, учетные данные и другие секреты). Специалисты из компании Aikido отмечают, что рабочие станции разработчиков сейчас стали одной из главных целей атак на цепочки поставок. При этом группировку TeamPCP уже связывали с атаками на GitHub, PyPI, npm и Docker, а также с распространением червя Shai-Hulud, атаки которого затронули, в том числе, сотрудников OpenAI.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: