










Исследователи перехватили контроль над 4000 бэкдоров - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Исследователи перехватили контроль над 4000 бэкдоров - «Новости»

Эксперты The Shadowserver Foundation и WatchTowr Labs зарегистрировали и перехватили управлением над множеством доменов с истекшим сроком регистрации. Эти домены использовались для управления более чем 4000 заброшенных, но все еще активных бэкдоров, а теперь их управляющая инфраструктура подверглась sinkhole'у.


Исследователи рассказывают, что некоторые из вредоносных программ (веб-шеллов) были развернуты на серверах правительств и учебных заведений, и были готовые выполнять команды от любого, кто захватит контроль над нужными доменами. Однако специалисты предотвратили попадание доменов и систем жертв в руки злоумышленников.


Аналитики WatchTowr начали искать такие домены, связанные с различными веб-шелами, и приобрели все, срок регистрации которых уже истек, по сути, перехватив контроль над бэкдорами. В итоге заброшенные, но до сих пор активные вредоносы стали отправлять запросы, которые позволили экспертам идентифицировать по крайней мере некоторых жертв.


Так, зарегистрировав более 40 доменов, исследователи получили данные от более чем 4000 взломанных систем, пытавшихся связаться со своими управляющими серверами. Среди множества взломанных машин числятся системы в правительственной инфраструктуре Китая (включая суды), скомпрометированная судебная система правительства Нигерии, а также системы в правительственной сети Бангладеш. Также зараженные устройства были выявлены в образовательных учреждениях Таиланда, Китая и Южной Кореи.
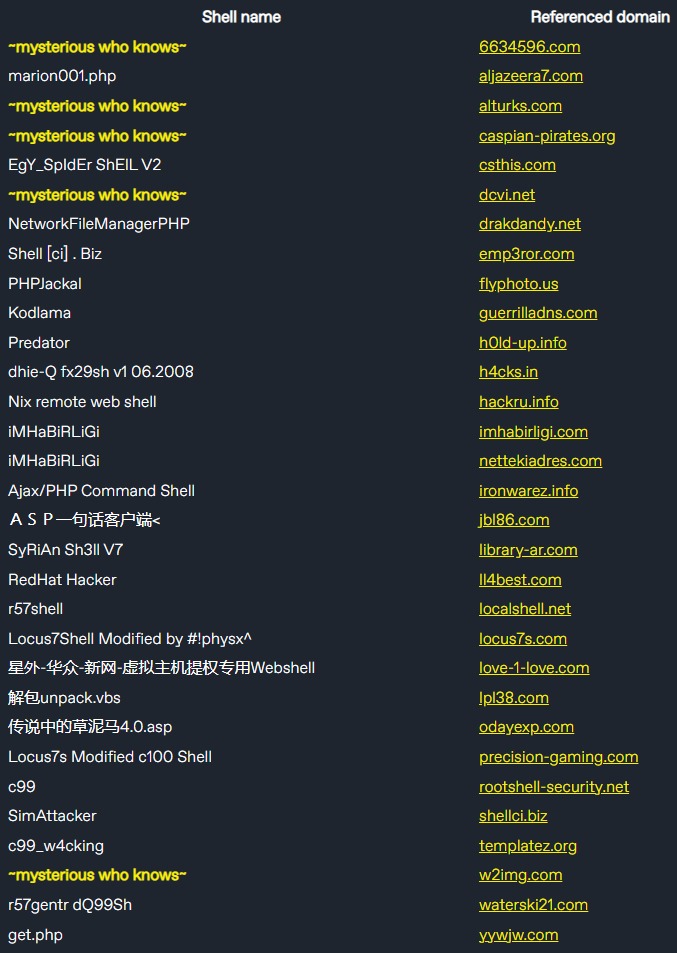


Некоторые домены

В результате было найдено несколько типов бэкдоров, включая классический r57shell, более продвинутый c99shell, который предлагает возможности управления файлами и брутфорса, а также веб-шелл China Chopper, который часто связывают с различными APT-группировками.


Также в отчете упоминается бэкдор, вероятно, связанный с хак-группой Lazarus. Хотя уточняется, что это, скорее всего, повторное использование инструмента другими преступниками.


Специалисты WatchTowr передали управление захваченными доменами The Shadowserver Foundation, чтобы исключить возможность их захвата в будущем. В настоящее время Shadowserver блокирует весь трафик, отправляемый со взломанных систем на эти домены.
Эксперты The Shadowserver Foundation и WatchTowr Labs зарегистрировали и перехватили управлением над множеством доменов с истекшим сроком регистрации. Эти домены использовались для управления более чем 4000 заброшенных, но все еще активных бэкдоров, а теперь их управляющая инфраструктура подверглась sinkhole'у. Исследователи рассказывают, что некоторые из вредоносных программ (веб-шеллов) были развернуты на серверах правительств и учебных заведений, и были готовые выполнять команды от любого, кто захватит контроль над нужными доменами. Однако специалисты предотвратили попадание доменов и систем жертв в руки злоумышленников. Аналитики WatchTowr начали искать такие домены, связанные с различными веб-шелами, и приобрели все, срок регистрации которых уже истек, по сути, перехватив контроль над бэкдорами. В итоге заброшенные, но до сих пор активные вредоносы стали отправлять запросы, которые позволили экспертам идентифицировать по крайней мере некоторых жертв. Так, зарегистрировав более 40 доменов, исследователи получили данные от более чем 4000 взломанных систем, пытавшихся связаться со своими управляющими серверами. Среди множества взломанных машин числятся системы в правительственной инфраструктуре Китая (включая суды), скомпрометированная судебная система правительства Нигерии, а также системы в правительственной сети Бангладеш. Также зараженные устройства были выявлены в образовательных учреждениях Таиланда, Китая и Южной Кореи. Некоторые домены В результате было найдено несколько типов бэкдоров, включая классический r57shell, более продвинутый c99shell, который предлагает возможности управления файлами и брутфорса, а также веб-шелл China Chopper, который часто связывают с различными APT-группировками. Также в отчете упоминается бэкдор, вероятно, связанный с хак-группой Lazarus. Хотя уточняется, что это, скорее всего, повторное использование инструмента другими преступниками. Специалисты WatchTowr передали управление захваченными доменами The Shadowserver Foundation, чтобы исключить возможность их захвата в будущем. В настоящее время Shadowserver блокирует весь трафик, отправляемый со взломанных систем на эти домены.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: