





Группировка Rare Wolf ворует данные с помощью фальшивых накладных «1С:Предприятие» - «Новости» » Интернет технологии
sitename
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группировка Rare Wolf ворует данные с помощью фальшивых накладных «1С:Предприятие» - «Новости»

Специалисты BI.ZONE Threat Intelligence обнаружили группировку Rare Wolf, которая использует фишинг и легитимное средство слежения Mipko Employee Monitor для атак на российские организации. Раньше атаки группировки были направлены на соседние страны, теперь под ударом и российские организации. Хак-группа активна как минимум с 2019 года и стремится украсть у жертв конфиденциальные документы, пароли и получить доступ к мессенджеру Telegram.


Исследователи рассказывают, что злоумышленники рассылали целям фишинговые письма, замаскированные под уведомления об оплате. К каждому письму прилагался архив, в котором якобы находились накладная «1С:Предприятие» и электронный ключ для доступа к ней. На самом деле внутри архива был файл с расширением .scr.
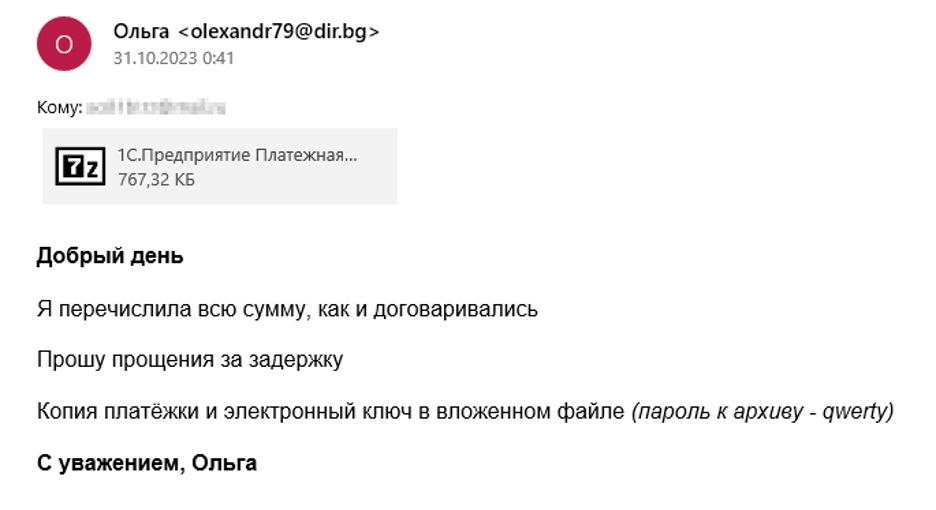


После открытия этого файла на компьютер жертвы загружалось несколько архивов с инструментами. С их помощью атакующие собирали все документы, которые были на диске скомпрометированной системы, извлекали сохраненные пароли из браузера и копировали папку мессенджера Telegram.


В этой папке среди прочего содержался зашифрованный ключ, который позволял преступникам зайти в скомпрометированную учетную запись без авторизации и незаметно для жертвы контролировать всю переписку и пересылаемые файлы. Новые сессии при этом не фиксировались в истории активностей.


Вся информация, которую удавалось собрать, отправлялась на подконтрольный хакерам электронный адрес. Причем применялась утилита, позволяющая сделать это с использованием командной строки.


Затем в скомпрометированную систему устанавливалась программа Mipko Employee Monitor. Это легитимное ПО для мониторинга действий сотрудников, которое чаще всего используют корпоративные службы безопасности. Однако хакеры применяли его, чтобы перехватывать нажатия клавиш и логи буфера обмена, делать скриншоты и снимки с камеры устройства.


«Злоумышленники продолжают использовать для атак легитимные инструменты. Это не только дает им возможность обойти многие средства защиты, но и позволяет долгое время оставаться незамеченными в скомпрометированной инфраструктуре, фактически слиться с ней. Важно понимать, что разработчики и поставщики легитимного ПО не несут ответственности за нецелевое и незаконное использование их решений», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.
Специалисты BI.ZONE Threat Intelligence обнаружили группировку Rare Wolf, которая использует фишинг и легитимное средство слежения Mipko Employee Monitor для атак на российские организации. Раньше атаки группировки были направлены на соседние страны, теперь под ударом и российские организации. Хак-группа активна как минимум с 2019 года и стремится украсть у жертв конфиденциальные документы, пароли и получить доступ к мессенджеру Telegram. Исследователи рассказывают, что злоумышленники рассылали целям фишинговые письма, замаскированные под уведомления об оплате. К каждому письму прилагался архив, в котором якобы находились накладная «1С:Предприятие» и электронный ключ для доступа к ней. На самом деле внутри архива был файл с расширением .scr. После открытия этого файла на компьютер жертвы загружалось несколько архивов с инструментами. С их помощью атакующие собирали все документы, которые были на диске скомпрометированной системы, извлекали сохраненные пароли из браузера и копировали папку мессенджера Telegram. В этой папке среди прочего содержался зашифрованный ключ, который позволял преступникам зайти в скомпрометированную учетную запись без авторизации и незаметно для жертвы контролировать всю переписку и пересылаемые файлы. Новые сессии при этом не фиксировались в истории активностей. Вся информация, которую удавалось собрать, отправлялась на подконтрольный хакерам электронный адрес. Причем применялась утилита, позволяющая сделать это с использованием командной строки. Затем в скомпрометированную систему устанавливалась программа Mipko Employee Monitor. Это легитимное ПО для мониторинга действий сотрудников, которое чаще всего используют корпоративные службы безопасности. Однако хакеры применяли его, чтобы перехватывать нажатия клавиш и логи буфера обмена, делать скриншоты и снимки с камеры устройства. «Злоумышленники продолжают использовать для атак легитимные инструменты. Это не только дает им возможность обойти многие средства защиты, но и позволяет долгое время оставаться незамеченными в скомпрометированной инфраструктуре, фактически слиться с ней. Важно понимать, что разработчики и поставщики легитимного ПО не несут ответственности за нецелевое и незаконное использование их решений», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: