



Для атак на российские организации применяются утекшие исходники Babuk, Conti и LockBit - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Для атак на российские организации применяются утекшие исходники Babuk, Conti и LockBit - «Новости»

Группировки Battle Wolf, Twelfth Wolf и Shadow Wolf используют для атак на российские организации утекшие в сеть исходные коды популярных программ-вымогателей Babuk, Conti и LockBit. По данным специалистов компании Bi.zone, количество таких атак уже превышает 40.


Исследователи рассказывают, что с начала 2022 года внутри многих хак-групп произошел разлад. Вместе с этим под влиянием геополитических событий повысилось внимание к злоумышленникам со стороны правоохранительных органов и исследователей. Участились взломы используемых преступниками инфраструктур, группировки публикуют в сети данные своих конкурентов, информацию о применяемых методах и инструменты для проведения атак, например билдеры, позволяющие создавать вредоносное ПО.


Так в открытом доступе появились исходные коды вымогателей Babuk, Conti и LockBit, которыми теперь активно пользуются сразу три группировки — Battle Wolf, Twelfth Wolf и Shadow Wolf.


Battle Wolf появилась в конце февраля 2022 года на фоне геополитических событий. По данным, публикуемым группой в X (ранее Twitter), за это время она успешно атаковала как минимум 15 крупных организаций на территории России: научные, производственные, государственные, финансовые и другие.


Twelfth Wolf появилась в апреле 2023 года, реализовав как минимум четыре успешные атаки. В своем Telegram-канале группа сообщала об атаке на одно из российских федеральных ведомств, которая, по словам злоумышленников, привела к утечке конфиденциальной информации.


Shadow Wolf заявила о себе в марте 2023 года несколькими успешными атаками на российские инженерные, страховые, транспортные и медиакомпании. В отличие от Battle Wolf и Twelfth Wolf, группа руководствуется исключительно финансовыми мотивами. Коммуникация между представителем Shadow Wolf и жертвой обычно проходит на странице в даркнете, адрес которой помещен в записку с требованием выкупа за расшифровку и удаление выгруженных данных.


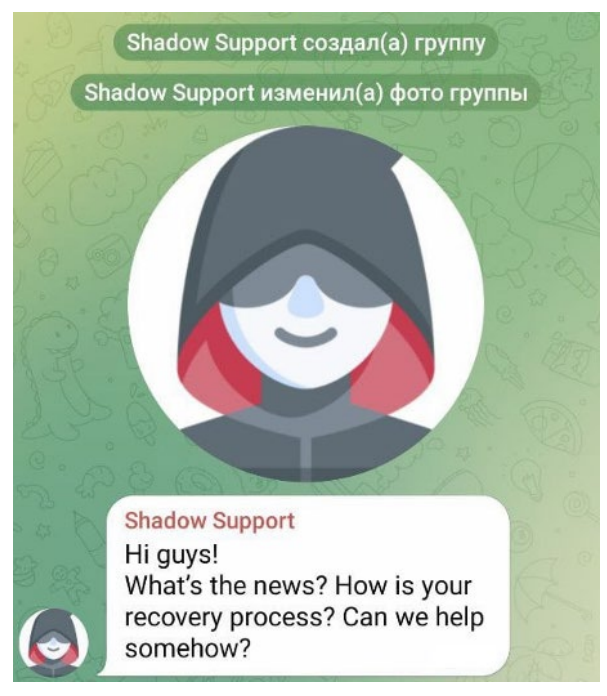
В некоторых случаях атакующие создают чат в Telegram, куда добавляют весь IT‑персонал пострадавшей организации.


Для атак на российские организации применяются утекшие исходники Babuk, Conti и LockBit - «Новости»


«Сегодня опубликованные в сети исходные коды вредоносных программ пользуются большой популярностью среди злоумышленников. Открытый доступ к подобным инструментам снижает порог вхождения в киберпреступность, делая атаки гораздо дешевле и проще с точки зрения организации. Даже те страны и отрасли, которые ранее не попадали под атаки оригинальных преступных групп, теперь оказываются под прицелом», — комментирует руководитель управления киберразведки компании Олег Скулкин.


Группировки Battle Wolf, Twelfth Wolf и Shadow Wolf используют для атак на российские организации утекшие в сеть исходные коды популярных программ-вымогателей Babuk, Conti и LockBit. По данным специалистов компании Bi.zone, количество таких атак уже превышает 40. Исследователи рассказывают, что с начала 2022 года внутри многих хак-групп произошел разлад. Вместе с этим под влиянием геополитических событий повысилось внимание к злоумышленникам со стороны правоохранительных органов и исследователей. Участились взломы используемых преступниками инфраструктур, группировки публикуют в сети данные своих конкурентов, информацию о применяемых методах и инструменты для проведения атак, например билдеры, позволяющие создавать вредоносное ПО. Так в открытом доступе появились исходные коды вымогателей Babuk, Conti и LockBit, которыми теперь активно пользуются сразу три группировки — Battle Wolf, Twelfth Wolf и Shadow Wolf. Battle Wolf появилась в конце февраля 2022 года на фоне геополитических событий. По данным, публикуемым группой в X (ранее Twitter), за это время она успешно атаковала как минимум 15 крупных организаций на территории России: научные, производственные, государственные, финансовые и другие. Twelfth Wolf появилась в апреле 2023 года, реализовав как минимум четыре успешные атаки. В своем Telegram-канале группа сообщала об атаке на одно из российских федеральных ведомств, которая, по словам злоумышленников, привела к утечке конфиденциальной информации. Shadow Wolf заявила о себе в марте 2023 года несколькими успешными атаками на российские инженерные, страховые, транспортные и медиакомпании. В отличие от Battle Wolf и Twelfth Wolf, группа руководствуется исключительно финансовыми мотивами. Коммуникация между представителем Shadow Wolf и жертвой обычно проходит на странице в даркнете, адрес которой помещен в записку с требованием выкупа за расшифровку и удаление выгруженных данных. В некоторых случаях атакующие создают чат в Telegram, куда добавляют весь IT‑персонал пострадавшей организации. «Сегодня опубликованные в сети исходные коды вредоносных программ пользуются большой популярностью среди злоумышленников. Открытый доступ к подобным инструментам снижает порог вхождения в киберпреступность, делая атаки гораздо дешевле и проще с точки зрения организации. Даже те страны и отрасли, которые ранее не попадали под атаки оригинальных преступных групп, теперь оказываются под прицелом», — комментирует руководитель управления киберразведки компании Олег Скулкин.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Saunder
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: