Серверы VMware ESXi шифрует Python-скрипт - «Новости» » Интернет технологии
sitename
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
ISC выпустил обновления BIND, устраняющие 14 уязвимостей - «Новости»
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права - «Новости»
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»

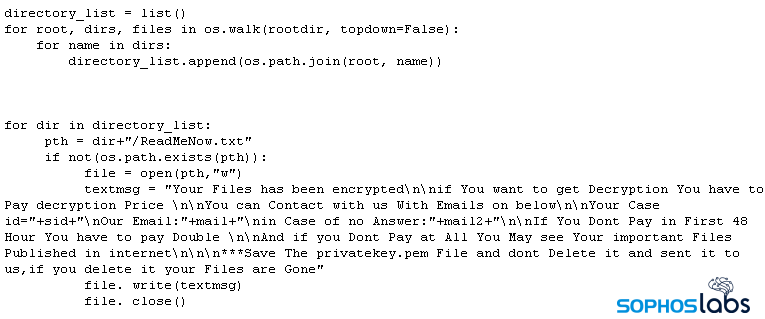
Неизвестные вымогатели используют Python-скрипт для шифрования виртуальных машин на серверах VMware ESXi, предупреждают исследователи компании Sophos.

Серверы VMware ESXi шифрует Python-скрипт - «Новости»

Вымогательская записка злоумышленников

Хотя обычной Python практически не используется при разработке шифровальщиков, это вполне логичный выбор для ESXi, поскольку такие серверы на базе Linux обычно поставляются с установленным Python по умолчанию.


«Недавно завершившееся расследование атаки программы-вымогателей показало, что злоумышленники выполнили специальный Python-скрипт в гипервизоре виртуальной машины жертвы, чтобы зашифровать все виртуальные диски и вывести из строя виртуальные машины организации», — рассказывают аналитики.


Отмечается, что это была одна из самых быстрых атак, исследованных Sophos: от момента взлома до развертывания вымогательского скрипта прошло около трех часов.


Злоумышленники скомпрометировали сеть жертвы ночью выходного дня, войдя в учетную запись TeamViewer, запущенную на устройстве с правами администратора домена. Проникнув в сеть, хакеры начали поиск дополнительных целей с помощью Advanced IP Scanner и вошли на сервер ESXi через встроенную службу SSH ESXi Shell, которая случайно была оставлена ​​включенной (по умолчанию она отключена). Затем операторы вымогателя выполнили написанный на Python скрипт размером 6 Кб для шифрования виртуальных дисков и файлов настроек всех виртуальных машин.


Издание Bleeping Computer отмечает, что это далеко не первый случай атак на серверы ESXi. Ранее к подобной тактике прибегали операторы шифровальщиков Darkside, RansomExx и Babuk. Также против серверов VMware не впервые используется малварь, написанная на Python. К примеру, текущим летом исследователи Cisco Talos обнаружили, что малварь FreakOut, написанная на Python и обычно нацеленная на устройства под управлением Windows и Linux, была обновлена для атак на серверы VMware vCenter и использовала для этого RCE-уязвимость.


Неизвестные вымогатели используют Python-скрипт для шифрования виртуальных машин на серверах VMware ESXi, предупреждают исследователи компании Sophos. Вымогательская записка злоумышленников Хотя обычной Python практически не используется при разработке шифровальщиков, это вполне логичный выбор для ESXi, поскольку такие серверы на базе Linux обычно поставляются с установленным Python по умолчанию. «Недавно завершившееся расследование атаки программы-вымогателей показало, что злоумышленники выполнили специальный Python-скрипт в гипервизоре виртуальной машины жертвы, чтобы зашифровать все виртуальные диски и вывести из строя виртуальные машины организации», — рассказывают аналитики. Отмечается, что это была одна из самых быстрых атак, исследованных Sophos: от момента взлома до развертывания вымогательского скрипта прошло около трех часов. Злоумышленники скомпрометировали сеть жертвы ночью выходного дня, войдя в учетную запись TeamViewer, запущенную на устройстве с правами администратора домена. Проникнув в сеть, хакеры начали поиск дополнительных целей с помощью Advanced IP Scanner и вошли на сервер ESXi через встроенную службу SSH ESXi Shell, которая случайно была оставлена ​​включенной (по умолчанию она отключена). Затем операторы вымогателя выполнили написанный на Python скрипт размером 6 Кб для шифрования виртуальных дисков и файлов настроек всех виртуальных машин. Издание Bleeping Computer отмечает, что это далеко не первый случай атак на серверы ESXi. Ранее к подобной тактике прибегали операторы шифровальщиков Darkside, RansomExx и Babuk. Также против серверов VMware не впервые используется малварь, написанная на Python. К примеру, текущим летом исследователи Cisco Talos обнаружили, что малварь FreakOut, написанная на Python и обычно нацеленная на устройства под управлением Windows и Linux, была обновлена для атак на серверы VMware vCenter и использовала для этого RCE-уязвимость.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Bishop
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: