Группировка Toy Ghouls атакует российские организации через подрядчиков - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группировка Toy Ghouls атакует российские организации через подрядчиков - «Новости»

Аналитики «Лаборатории Касперского» изучили активность хак-группы Toy Ghouls, которая с начала 2025 года шифрует данные российских компаний из сферы промышленности, строительства, производства и телекоммуникаций. В записках с требованием выкупа хакеры представляются игрушечным монстром Лабубу и адаптируют свои послания под специфику каждой жертвы.


Эксперты рассказывают, что Toy Ghouls — это финансово мотивированная группировка, которая не разрабатывает собственных инструментов и полагается исключительно на общедоступные утилиты и утекшие исходники чужих вредоносов. Для шифрования машин под управлением Windows Toy Ghouls применяют шифровальщики RedAlert и LockBit 3.0 (на основе слитого билдера), а в Unix-системах и на NAS-хранилищах используют Babuk, написанный на Go.


Главной особенностью группы является получение первоначального доступа к сетям жертв через скомпрометированных подрядчиков. Так, злоумышленники проникают в инфраструктуру не напрямую, а через менее защищенных контрагентов, используя украденные учетные данные VPN или SSH. Исследователи отмечают, что у некоторых компаний к внутренним системам подключены более 250 подрядчиков, и 31% российских предприятий сталкивались с атаками через партнеров в 2025 году.


После получения доступа к сети организации атакующие действуют по отработанной схеме. Для бокового перемещения они используют SSH-туннели и разворачивают инструменты удаленного администрирования: MeshAgent, AnyDesk, RuDesktop. Разведку Toy Ghouls проводят с помощью SoftPerfect Network Scanner, fscan и утилит из пакета PSTools. Для кражи учетных данных создают дамп памяти процесса LSASS через comsvcs.dll, выгружают разделы реестра SAM и SYSTEM, а также задействуют Mimikatz — вплоть до атак DCSync и Pass-the-Hash для полной компрометации домена. Если в инфраструктуре жертвы присутствуют серверы 1С с небезопасной конфигурацией, атакующие загружают на них вредоносные обработки 1C-Shell для выполнения системных команд.


По словам исследователей, отдельного внимания заслуживают записки с требованием выкупа, которые хакеры оставляют жертвам. Toy Ghouls адаптируют текст этих посланий под конкретную отрасль и компанию. К примеру, строительной компании сообщают, что их «посетил Лабубу», и угрожают «снести домик из файлов бульдозером». Нефтегазовому предприятию объясняют, что «цена на баррель шифрования» удвоится через 48 часов.
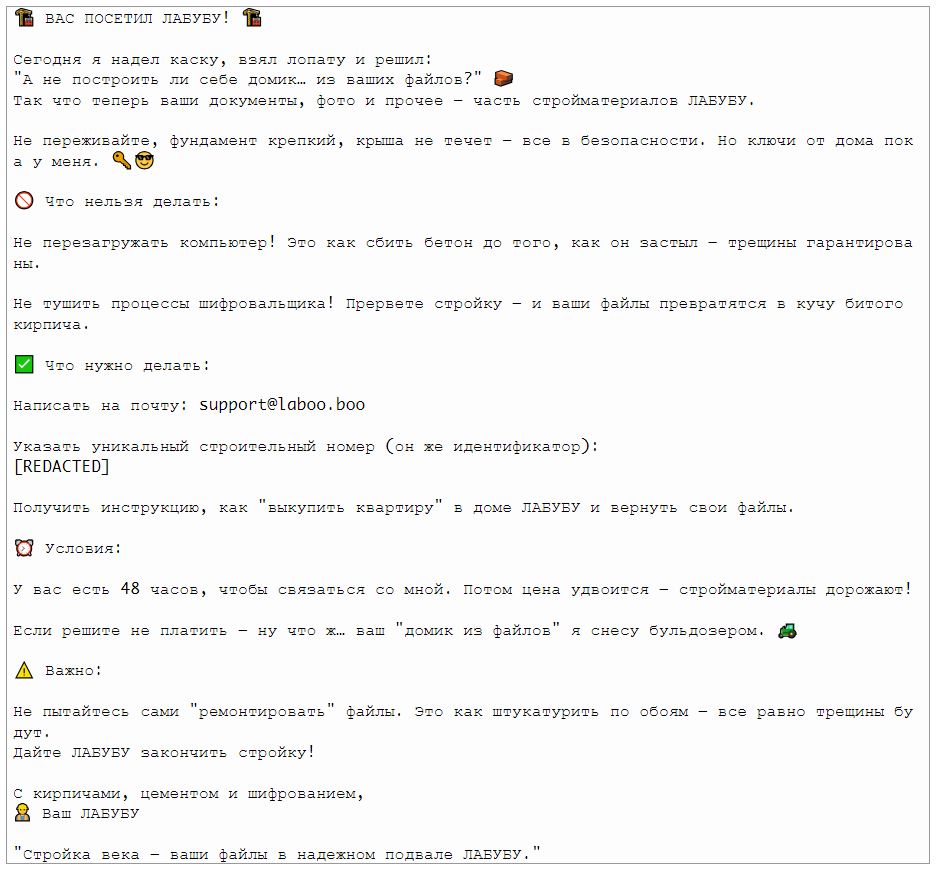


При этом в отчете отмечается, что признаков кражи данных исследователи не нашли: группировка работает по упрощенной схеме, то есть шифрует данные и требует выкуп за расшифровку, но не похищает информацию. Отдельных сайтов для «слива» украденных данных у Toy Ghouls тоже нет.


Кроме того, аналитики пишут, что обнаружили возможные связи Toy Ghouls с группировкой Head Mare, которая тоже активно атакует российские организации. В частности, в арсенале обеих групп был замечен MeshAgent, а некоторые образцы LockBit фигурируют в операциях обоих атакующих.


«Киберугрозы стремительно эволюционируют. Мы наблюдаем, как все больше атакующих объединяют ресурсы, совместно используют инфраструктуру и обмениваются инструментами и тактиками, что позволяет им повышать уровень технической подготовки и действовать более скрытно. В России подобные киберкампании уже не являются чем-то необычным и значительно усложняют атрибуцию и исследования, поскольку становится сложно определить методы отдельных группировок», — комментирует Александр Кириченко, ведущий аналитик Kaspersky Cyber Threat Intelligence.


Аналитики «Лаборатории Касперского» изучили активность хак-группы Toy Ghouls, которая с начала 2025 года шифрует данные российских компаний из сферы промышленности, строительства, производства и телекоммуникаций. В записках с требованием выкупа хакеры представляются игрушечным монстром Лабубу и адаптируют свои послания под специфику каждой жертвы. Эксперты рассказывают, что Toy Ghouls — это финансово мотивированная группировка, которая не разрабатывает собственных инструментов и полагается исключительно на общедоступные утилиты и утекшие исходники чужих вредоносов. Для шифрования машин под управлением Windows Toy Ghouls применяют шифровальщики RedAlert и LockBit 3.0 (на основе слитого билдера), а в Unix-системах и на NAS-хранилищах используют Babuk, написанный на Go. Главной особенностью группы является получение первоначального доступа к сетям жертв через скомпрометированных подрядчиков. Так, злоумышленники проникают в инфраструктуру не напрямую, а через менее защищенных контрагентов, используя украденные учетные данные VPN или SSH. Исследователи отмечают, что у некоторых компаний к внутренним системам подключены более 250 подрядчиков, и 31% российских предприятий сталкивались с атаками через партнеров в 2025 году. После получения доступа к сети организации атакующие действуют по отработанной схеме. Для бокового перемещения они используют SSH-туннели и разворачивают инструменты удаленного администрирования: MeshAgent, AnyDesk, RuDesktop. Разведку Toy Ghouls проводят с помощью SoftPerfect Network Scanner, fscan и утилит из пакета PSTools. Для кражи учетных данных создают дамп памяти процесса LSASS через comsvcs.dll, выгружают разделы реестра SAM и SYSTEM, а также задействуют Mimikatz — вплоть до атак DCSync и Pass-the-Hash для полной компрометации домена. Если в инфраструктуре жертвы присутствуют серверы 1С с небезопасной конфигурацией, атакующие загружают на них вредоносные обработки 1C-Shell для выполнения системных команд. По словам исследователей, отдельного внимания заслуживают записки с требованием выкупа, которые хакеры оставляют жертвам. Toy Ghouls адаптируют текст этих посланий под конкретную отрасль и компанию. К примеру, строительной компании сообщают, что их «посетил Лабубу», и угрожают «снести домик из файлов бульдозером». Нефтегазовому предприятию объясняют, что «цена на баррель шифрования» удвоится через 48 часов. При этом в отчете отмечается, что признаков кражи данных исследователи не нашли: группировка работает по упрощенной схеме, то есть шифрует данные и требует выкуп за расшифровку, но не похищает информацию. Отдельных сайтов для «слива» украденных данных у Toy Ghouls тоже нет. Кроме того, аналитики пишут, что обнаружили возможные связи Toy Ghouls с группировкой Head Mare, которая тоже активно атакует российские организации. В частности, в арсенале обеих групп был замечен MeshAgent, а некоторые образцы LockBit фигурируют в операциях обоих атакующих. «Киберугрозы стремительно эволюционируют. Мы наблюдаем, как все больше атакующих объединяют ресурсы, совместно используют инфраструктуру и обмениваются инструментами и тактиками, что позволяет им повышать уровень технической подготовки и действовать более скрытно. В России подобные киберкампании уже не являются чем-то необычным и значительно усложняют атрибуцию и исследования, поскольку становится сложно определить методы отдельных группировок», — комментирует Александр Кириченко, ведущий аналитик Kaspersky Cyber Threat Intelligence.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Murphy
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: