
Червь Miasma скомпрометировал более 70 GitHub-репозиториев Microsoft - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » Червь Miasma скомпрометировал более 70 GitHub-репозиториев Microsoft - «Новости»

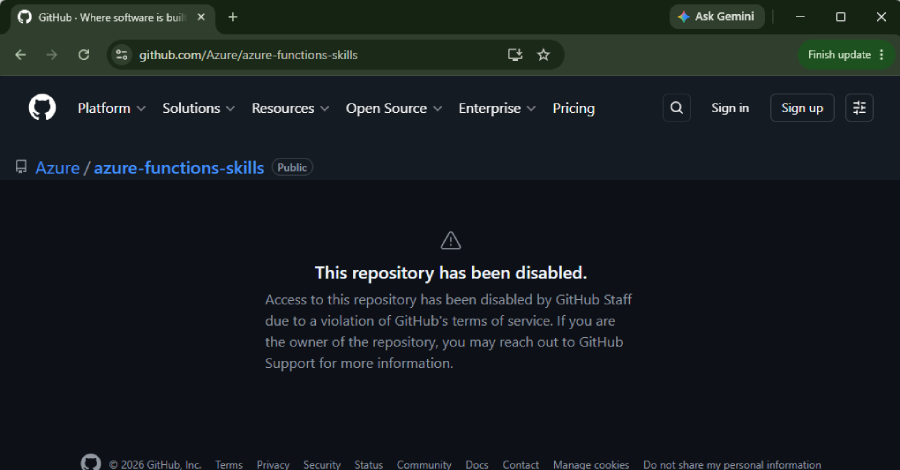
Специалистам GitHub пришлось отключить 73 репозитория компании Microsoft, так как в них проник червь Miasma. Под удар попали проекты, размещенные в организациях Azure, Azure-Samples, Microsoft и MicrosoftDocs. При попытке открыть такие репозитории пользователи могут увидеть стандартное уведомление о блокировке из-за нарушения правил платформы.


По данным исследователей из OpenSourceMalware и StepSecurity, атака началась с того, что злоумышленники получили доступ к учетной записи одного из контрибьюторов и добавили вредоносный коммит в репозиторий Azure/durabletask.


В код были добавлены конфигурационные файлы, приводившие к удаленному выполнению кода на машине разработчика, если тот открывал репозиторий в IDE или ИИ-инструментах (Claude Code, Gemini CLI или Cursor).


Вскоре после этого начали поступать сообщения о сбоях CI/CD-пайплайнов. Особенно сильно инцидент сказался на Azure/functions-action, который используется для деплоя приложений в Azure. После отключения репозитория перестали корректно работать все воркфлоу, связанные с Azure/functions-action@v1.


Как отмечают специалисты, автоматические механизмы GitHub сработали оперативно: платформа обнаружила признаки заражения и отключила все затронутые репозитории менее чем за две минуты, причем блокировка происходила двумя волнами.


Наиболее важной деталью этой кампании эксперты считают повторную компрометацию Azure/durabletask. Дело в том, что 19 мая злоумышленники уже использовали пакет durabletask в PyPI для распространения инфостилера, нацеленного на Linux-разработчиков. Тогда вредонос искал и похищал облачные секреты, токены и конфигурации инструментов разработки.


Теперь под удар попал не только исходный репозиторий, но и другие проекты экосистемы Durable Task: реализации для .NET, Go, jаvascript, MSSQL и ряд связанных компонентов. По мнению исследователей, это может говорить о том, что злоумышленники не потеряли доступ к ранее скомпрометированным учетным данным.


Напомним, что малварь Miasma считается вариацией червя Shai-Hulud, исходный код которого группировка TeamPCP опубликовала в открытом доступе в мае 2026 года. Исследователи отмечают, что Miasma продолжает развиваться, и за последние дни были зафиксированы десятки новых заражений в экосистемах npm и GitHub, а также найдены более 90 репозиториев, автоматически созданных малварью для публикации похищенных у жертв секретов.
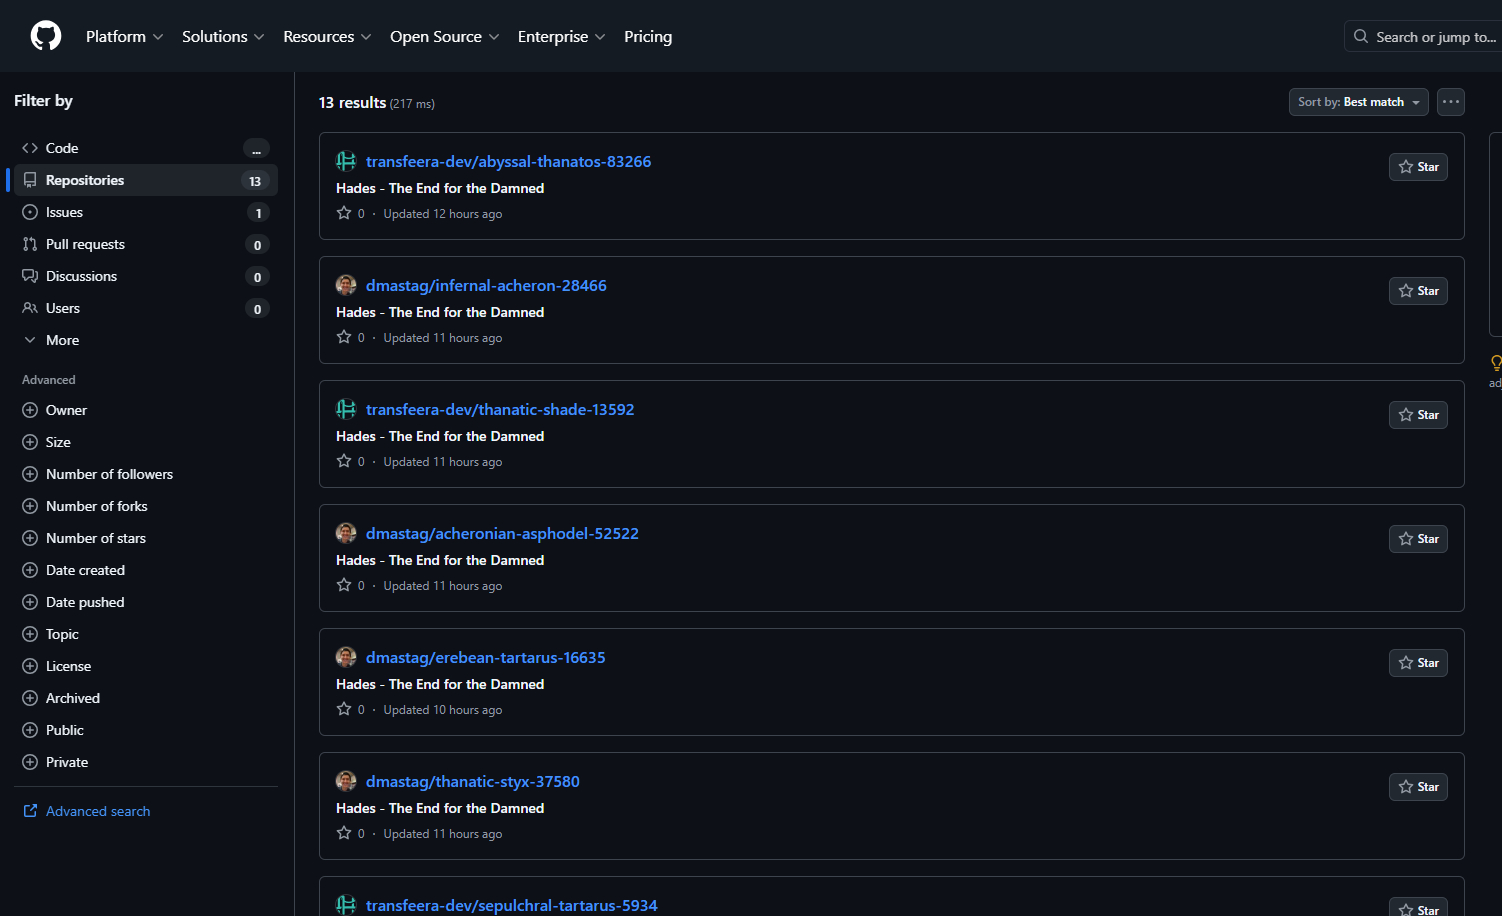


Кроме того, аналитики из компании SafeDep пишут, что теперь операторы Miasma начали отходить от привычной схемы с публикацией зараженных пакетов. Вместо этого злоумышленники внедряют вредоносный код напрямую в популярные GitHub-репозитории. Так, в одном из изученных случаев в репозиторий был добавлен загрузчик размером 4,3 МБ, который автоматически запускался при открытии через Claude Code, Gemini CLI, Cursor, VS Code, а также при запуске скрипта npm test.


Исследователи подчеркивают, что червь не эксплуатирует какие-либо уязвимости в npm или GitHub и не обходит защитные механизмы. Вместо этого малварь эксплуатирует саму модель доверия, на которой построены современные цепочки поставок. Основная проблема заключается в том, что если релиз публикует легитимный мейнтейнер, то для инфраструктуры это выглядит как обычное обновление.
Специалистам GitHub пришлось отключить 73 репозитория компании Microsoft, так как в них проник червь Miasma. Под удар попали проекты, размещенные в организациях Azure, Azure-Samples, Microsoft и MicrosoftDocs. При попытке открыть такие репозитории пользователи могут увидеть стандартное уведомление о блокировке из-за нарушения правил платформы. По данным исследователей из OpenSourceMalware и StepSecurity, атака началась с того, что злоумышленники получили доступ к учетной записи одного из контрибьюторов и добавили вредоносный коммит в репозиторий Azure/durabletask. В код были добавлены конфигурационные файлы, приводившие к удаленному выполнению кода на машине разработчика, если тот открывал репозиторий в IDE или ИИ-инструментах (Claude Code, Gemini CLI или Cursor). Вскоре после этого начали поступать сообщения о сбоях CI/CD-пайплайнов. Особенно сильно инцидент сказался на Azure/functions-action, который используется для деплоя приложений в Azure. После отключения репозитория перестали корректно работать все воркфлоу, связанные с Azure/functions-action@v1. Как отмечают специалисты, автоматические механизмы GitHub сработали оперативно: платформа обнаружила признаки заражения и отключила все затронутые репозитории менее чем за две минуты, причем блокировка происходила двумя волнами. Наиболее важной деталью этой кампании эксперты считают повторную компрометацию Azure/durabletask. Дело в том, что 19 мая злоумышленники уже использовали пакет durabletask в PyPI для распространения инфостилера, нацеленного на Linux-разработчиков. Тогда вредонос искал и похищал облачные секреты, токены и конфигурации инструментов разработки. Теперь под удар попал не только исходный репозиторий, но и другие проекты экосистемы Durable Task: реализации для .NET, Go, jаvascript, MSSQL и ряд связанных компонентов. По мнению исследователей, это может говорить о том, что злоумышленники не потеряли доступ к ранее скомпрометированным учетным данным. Напомним, что малварь Miasma считается вариацией червя Shai-Hulud, исходный код которого группировка TeamPCP опубликовала в открытом доступе в мае 2026 года. Исследователи отмечают, что Miasma продолжает развиваться, и за последние дни были зафиксированы десятки новых заражений в экосистемах npm и GitHub, а также найдены более 90 репозиториев, автоматически созданных малварью для публикации похищенных у жертв секретов. Кроме того, аналитики из компании SafeDep пишут, что теперь операторы Miasma начали отходить от привычной схемы с публикацией зараженных пакетов. Вместо этого злоумышленники внедряют вредоносный код напрямую в популярные GitHub-репозитории. Так, в одном из изученных случаев в репозиторий был добавлен загрузчик размером 4,3 МБ, который автоматически запускался при открытии через Claude Code, Gemini CLI, Cursor, VS Code, а также при запуске скрипта npm test. Исследователи подчеркивают, что червь не эксплуатирует какие-либо уязвимости в npm или GitHub и не обходит защитные механизмы. Вместо этого малварь эксплуатирует саму модель доверия, на которой построены современные цепочки поставок. Основная проблема заключается в том, что если релиз публикует легитимный мейнтейнер, то для инфраструктуры это выглядит как обычное обновление.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Roger
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: