










Баг в расширении Adobe Acrobat для Chrome давал доступ к сообщениям и контактам WhatsApp - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Баг в расширении Adobe Acrobat для Chrome давал доступ к сообщениям и контактам WhatsApp - «Новости»

Исследователи Guardio Labs обнаружили уязвимость в расширении Adobe Acrobat для Chrome, установленном около 329 млн раз. Баг позволял вредоносным сайтам похищать данные из веб-версии WhatsApp без использования малвари, кражи паролей или перехвата сессионных cookie.


Проблема получила название HermeticReader и идентификатор CVE-2026-48294 (7,4 балла по шкале CVSS). Уязвимость относится к классу UXSS (Universal Cross-Site Scripting) и затрагивала все версии расширения до 26.5.2.2 включительно.


По словам экспертов, для проведения атаки было достаточно заманить жертву на заранее подготовленную страницу. Никаких дополнительных действий не требовалось: если в браузере жертвы было установлено уязвимое расширение, сайт мог активировать его скрытые функции и получить доступ к данным из других вкладок, обойдя SOP (Same-Origin Policy).
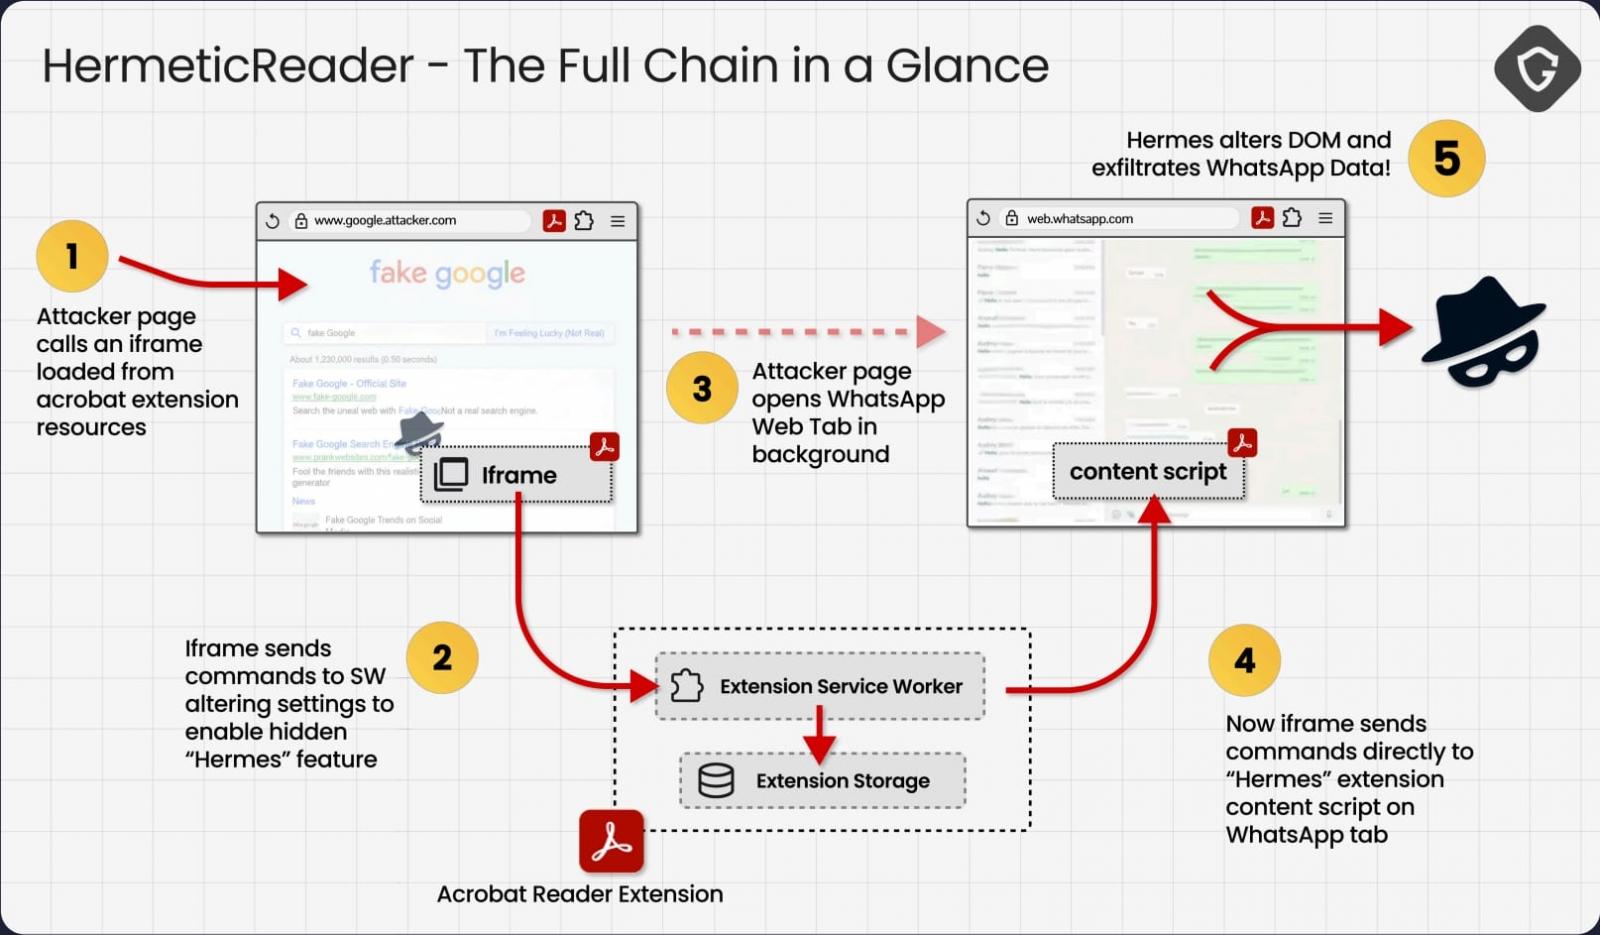


Корень проблемы был связан с внутренним HTML-ресурсом расширения, который разрешалось встраивать на любой сайт посредством iframe. Внутренняя страница принимала команды через параметры URL и передавала их сервис-воркеру Adobe Acrobat, не проверяя, действительно ли запрос исходит от легитимного скрипта расширения.


Через этот механизм атакующие могли активировать движок Hermes, отвечающий за интеграцию Acrobat с WhatsApp Web. В обычных условиях он неактивен и запускается только после включения флага floodgate-add. После этого вредоносная страница открывала WhatsApp Web в фоновой вкладке, узнавала ее числовой ID и направляла ей команды через Hermes.


Для кражи данных исследователи внедрили в DOM мессенджера POST-форму и переместили содержимое страницы внутрь элемента . Если атрибут value не задан, браузер отправляет на сервер весь текст элемента. Так как в CSP веб-версии WhatsApp отсутствовало ограничение form-action, форму можно было отправить на подконтрольный атакующим адрес.


В результате злоумышленник мог узнать список чатов, имена контактов, превью сообщений, имя профиля и текст открытого диалога. При этом утечка не затрагивала сообщения, которые еще не были загружены и отрисованы на странице.


Также в своем отчете специалисты описали возможный сценарий захвата учетной записи WhatsApp: получив возможность управлять DOM страницы, атакующий мог подменить QR-код для привязки нового устройства. Правда, жертве все равно пришлось бы самостоятельно отсканировать поддельный код.


Исправление для CVE-2026-48294 вошло в версию 26.5.2.3, которая распространяется автоматически. Признаков эксплуатации HermeticReader в реальных атаках исследователи не обнаружили.
Исследователи Guardio Labs обнаружили уязвимость в расширении Adobe Acrobat для Chrome, установленном около 329 млн раз. Баг позволял вредоносным сайтам похищать данные из веб-версии WhatsApp без использования малвари, кражи паролей или перехвата сессионных cookie. Проблема получила название HermeticReader и идентификатор CVE-2026-48294 (7,4 балла по шкале CVSS). Уязвимость относится к классу UXSS (Universal Cross-Site Scripting) и затрагивала все версии расширения до 26.5.2.2 включительно. По словам экспертов, для проведения атаки было достаточно заманить жертву на заранее подготовленную страницу. Никаких дополнительных действий не требовалось: если в браузере жертвы было установлено уязвимое расширение, сайт мог активировать его скрытые функции и получить доступ к данным из других вкладок, обойдя SOP (Same-Origin Policy). Корень проблемы был связан с внутренним HTML-ресурсом расширения, который разрешалось встраивать на любой сайт посредством iframe. Внутренняя страница принимала команды через параметры URL и передавала их сервис-воркеру Adobe Acrobat, не проверяя, действительно ли запрос исходит от легитимного скрипта расширения. Через этот механизм атакующие могли активировать движок Hermes, отвечающий за интеграцию Acrobat с WhatsApp Web. В обычных условиях он неактивен и запускается только после включения флага floodgate-add. После этого вредоносная страница открывала WhatsApp Web в фоновой вкладке, узнавала ее числовой ID и направляла ей команды через Hermes. Для кражи данных исследователи внедрили в DOM мессенджера POST-форму и переместили содержимое страницы внутрь элемента . Если атрибут value не задан, браузер отправляет на сервер весь текст элемента. Так как в CSP веб-версии WhatsApp отсутствовало ограничение form-action, форму можно было отправить на подконтрольный атакующим адрес. В результате злоумышленник мог узнать список чатов, имена контактов, превью сообщений, имя профиля и текст открытого диалога. При этом утечка не затрагивала сообщения, которые еще не были загружены и отрисованы на странице. Также в своем отчете специалисты описали возможный сценарий захвата учетной записи WhatsApp: получив возможность управлять DOM страницы, атакующий мог подменить QR-код для привязки нового устройства. Правда, жертве все равно пришлось бы самостоятельно отсканировать поддельный код. Исправление для CVE-2026-48294 вошло в версию 26.5.2.3, которая распространяется автоматически. Признаков эксплуатации HermeticReader в реальных атаках исследователи не обнаружили.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Carroll
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: