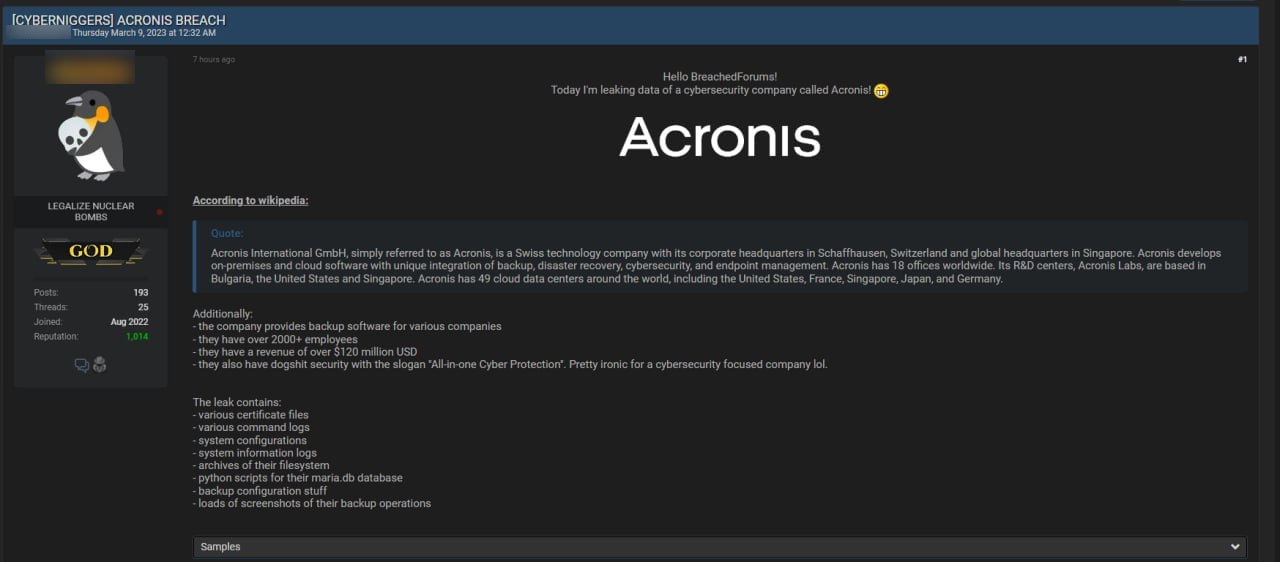
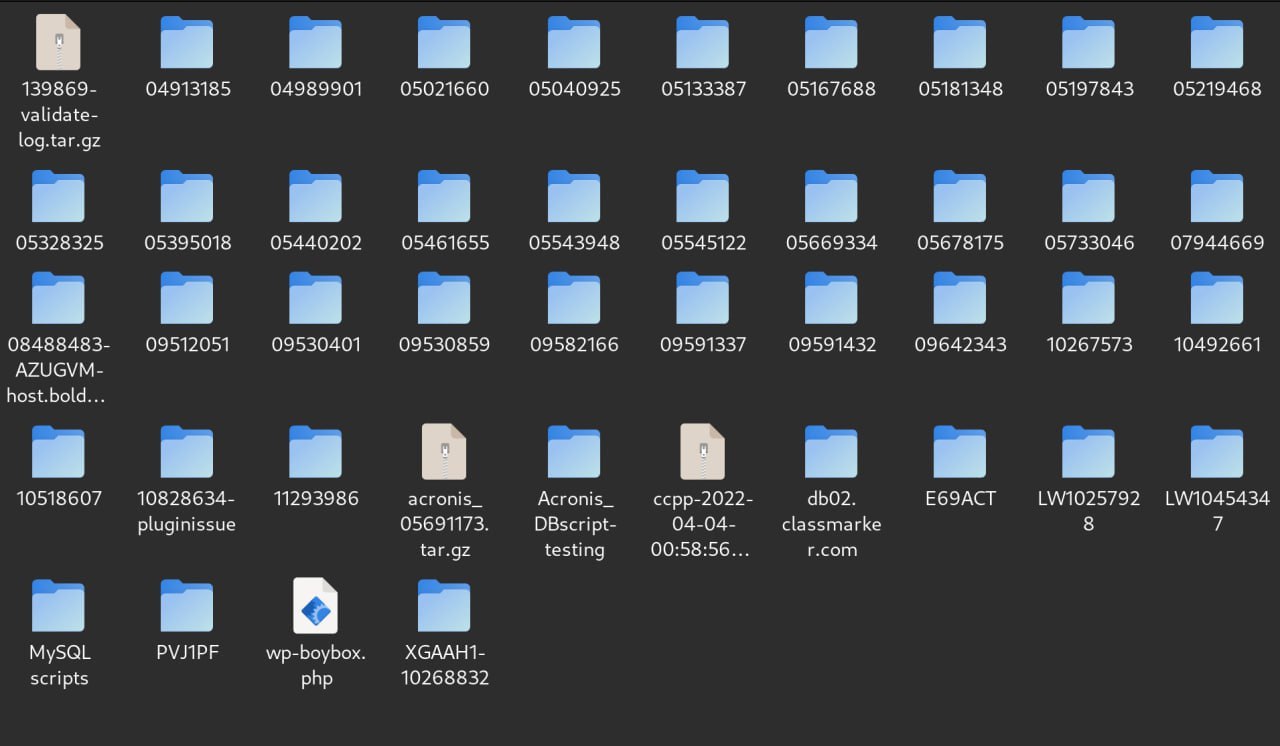
На хакерском форуме, в открытом доступе опубликованы данные, якобы украденные у компании Acronis. В числе прочего дамп содержит файлы сертификатов, журналы команд, системные конфигурации и так далее. Согласно сообщениям СМИ, в компании факт утечки не подтверждают.
Одним из первых свежую утечку заметил Telegram-канал in2security. Сообщается, что за этой утечкой стоит тот же злоумышленник, который ранее на этой неделе выставил на продажу данные тайваньской компании Acer.
Исследователи пишут, что дамп содержит:
Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Камень в интерьере прихожей посмотреть.
различные файлы сертификатов;
различные журналы команд;
системные конфигурации;
журналы системной информации;
архивы их файловой системы;
скрипты python для их базы данных maria.db;
конфигурация резервного копирования;
множество снапшотов операций резервного копирования.
Хотя официальных заявлений от представителей Acronis пока не поступало, вице-президент Acronis по коммуникациям Екатерина Турцева заявила изданию CNews, что «утечки нет».
«Был украден пароль. К софту Acronis это не имеет отношения», – добавила Екатерина Турцева. О каком именно пароле шла речь, кто его украл, когда и откуда, в компании не уточнили.
UPD.
Представители Acronis подтвердили подлинность «слитых» данных и объяснили, что именно произошло. Согласно официальному Twitter компании, были скомпрометированы учетные данные одного клиента, использовавшиеся для загрузки диагностических данных на файловый сервер поддержки Acronis. Подчеркивается, что «никакие продукты Acronis не пострадали».
Как сообщает глава Acronis по информационной безопасности Кевин Рид (Kevin Reed), в настоящее время ведется работа с пострадавшим клиентом, а доступ к его аккаунту приостановлен на время расследования. Рид говорит, что компания уже предоставила индикаторы компрометации отраслевыми партнерами и сотрудничает с правоохранительными органами.
«Ни одна другая система или учетные данные не были затронуты. Нет никаких доказательств какой-либо другой успешной атаки, а в утечке не фигурируют другие данные, которых не было в папке этого единственного клиента», — заявляет Рид.
На хакерском форуме, в открытом доступе опубликованы данные, якобы украденные у компании Acronis. В числе прочего дамп содержит файлы сертификатов, журналы команд, системные конфигурации и так далее. Согласно сообщениям СМИ, в компании факт утечки не подтверждают. Одним из первых свежую утечку заметил Telegram-канал in2security. Сообщается, что за этой утечкой стоит тот же злоумышленник, который ранее на этой неделе выставил на продажу данные тайваньской компании Acer. Исследователи пишут, что дамп содержит: Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Камень в интерьере прихожей посмотреть. различные файлы сертификатов; различные журналы команд; системные конфигурации; журналы системной информации; архивы их файловой системы; скрипты python для их базы данных maria.db; конфигурация резервного копирования; множество снапшотов операций резервного копирования. Хотя официальных заявлений от представителей Acronis пока не поступало, вице-президент Acronis по коммуникациям Екатерина Турцева заявила изданию CNews, что «утечки нет». «Был украден пароль. К софту Acronis это не имеет отношения», – добавила Екатерина Турцева. О каком именно пароле шла речь, кто его украл, когда и откуда, в компании не уточнили. UPD. Представители Acronis подтвердили подлинность «слитых» данных и объяснили, что именно произошло. Согласно официальному Twitter компании, были скомпрометированы учетные данные одного клиента, использовавшиеся для загрузки диагностических данных на файловый сервер поддержки Acronis. Подчеркивается, что «никакие продукты Acronis не пострадали». Как сообщает глава Acronis по информационной безопасности Кевин Рид (Kevin Reed), в настоящее время ведется работа с пострадавшим клиентом, а доступ к его аккаунту приостановлен на время расследования. Рид говорит, что компания уже предоставила индикаторы компрометации отраслевыми партнерами и сотрудничает с правоохранительными органами. «Ни одна другая система или учетные данные не были затронуты. Нет никаких доказательств какой-либо другой успешной атаки, а в утечке не фигурируют другие данные, которых не было в папке этого единственного клиента», — заявляет Рид.