





Критическая уязвимость в Nginx UI позволяет получить полный контроль над сервером - «Новости» » Интернет технологии
sitename
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Критическая уязвимость в Nginx UI позволяет получить полный контроль над сервером - «Новости»

ИБ-исследователи предупредили, что критическая уязвимость в популярном инструменте управления веб-сервером Nginx (nginx-ui) активно используется злоумышленниками и позволяет полностью захватить сервер.


Проблема получила идентификатор CVE-2026-33032 (9,8 балла по шкале CVSS) и связана с обходом аутентификации в недавно добавленной интеграции с Model Context Protocol (MCP). Исследователи из компании Pluto Security, обнаружившие баг, назвали его MCPwn.


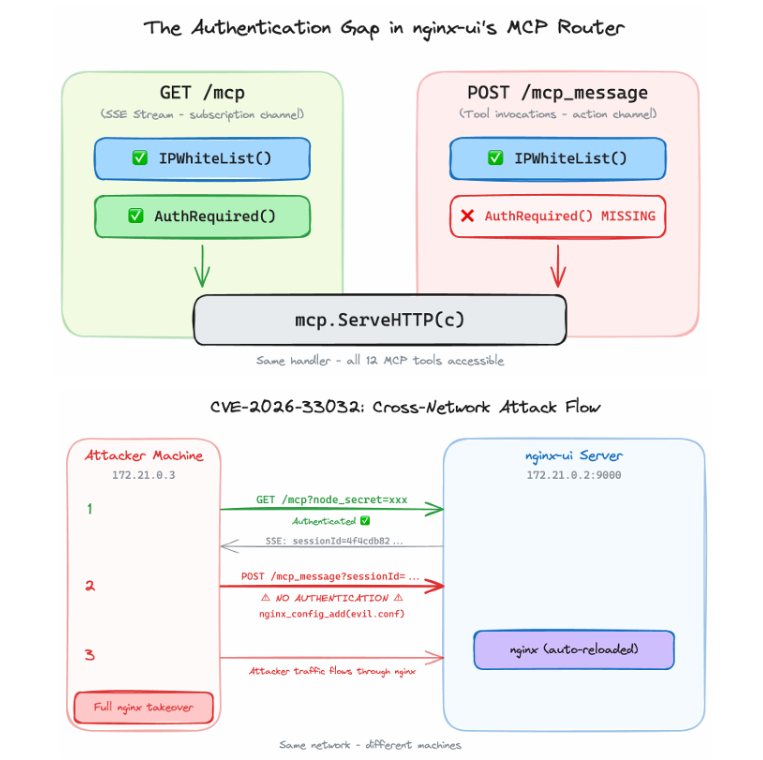
Специалисты пишут, что проблема заключается в некорректной защите одного из API-эндпойнтов. Если /mcp требует и аутентификации, и проверки IP, то /mcp_message ограничивается только IP-фильтром, который по умолчанию фактически отключен. В результате любой внешний атакующий получает возможность отправлять специально сформированные HTTP-запросы и выполнять команды без авторизации.


Подчеркивается, что эксплуатация уязвимости проста и занимает считанные секунды: достаточно получить session ID через один запрос и использовать его во втором запросе. В результате атакующий сможет запускать инструменты MCP, перезапускать сервер, изменять и удалять конфигурационные файлы Nginx. По сути, злоумышленник получает полный контроль над Nginx. Хуже того, атака открывает возможности для перехвата трафика, кражи учетных данных (в том числе администратора), внедрения бэкдоров и вредоносных перенаправлений.


Критическая уязвимость в Nginx UI позволяет получить полный контроль над сервером - «Новости»


По данным экспертов, сейчас в интернете доступно более 2600 уязвимых экземпляров nginx-ui. При этом технические детали и PoC-эксплоит уже опубликованы, что значительно снижает порог входа для атак.


Разработчики Nginx UI устранили уязвимость в версии 2.3.4, выпущенной 15 марта. Пользователям рекомендуется установить обновление как можно скорее. Также, в качестве временной защитной меры, можно принудительно включить аутентификацию для уязвимого эндпойнта или изменить политику IP-фильтрации на «запрет по умолчанию».

ИБ-исследователи предупредили, что критическая уязвимость в популярном инструменте управления веб-сервером Nginx (nginx-ui) активно используется злоумышленниками и позволяет полностью захватить сервер. Проблема получила идентификатор CVE-2026-33032 (9,8 балла по шкале CVSS) и связана с обходом аутентификации в недавно добавленной интеграции с Model Context Protocol (MCP). Исследователи из компании Pluto Security, обнаружившие баг, назвали его MCPwn. Специалисты пишут, что проблема заключается в некорректной защите одного из API-эндпойнтов. Если /mcp требует и аутентификации, и проверки IP, то /mcp_message ограничивается только IP-фильтром, который по умолчанию фактически отключен. В результате любой внешний атакующий получает возможность отправлять специально сформированные HTTP-запросы и выполнять команды без авторизации. Подчеркивается, что эксплуатация уязвимости проста и занимает считанные секунды: достаточно получить session ID через один запрос и использовать его во втором запросе. В результате атакующий сможет запускать инструменты MCP, перезапускать сервер, изменять и удалять конфигурационные файлы Nginx. По сути, злоумышленник получает полный контроль над Nginx. Хуже того, атака открывает возможности для перехвата трафика, кражи учетных данных (в том числе администратора), внедрения бэкдоров и вредоносных перенаправлений. По данным экспертов, сейчас в интернете доступно более 2600 уязвимых экземпляров nginx-ui. При этом технические детали и PoC-эксплоит уже опубликованы, что значительно снижает порог входа для атак. Разработчики Nginx UI устранили уязвимость в версии 2.3.4, выпущенной 15 марта. Пользователям рекомендуется установить обновление как можно скорее. Также, в качестве временной защитной меры, можно принудительно включить аутентификацию для уязвимого эндпойнта или изменить политику IP-фильтрации на «запрет по умолчанию».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Dunce
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: