В VS Code нашли 0-day-уязвимость, позволявшую похищать токены GitHub - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В VS Code нашли 0-day-уязвимость, позволявшую похищать токены GitHub - «Новости»

ИБ-исследователь Аммар Аскар (Ammar Askar) выложил в открытый доступ PoC-эксплоит и детали 0-day-уязвимости в Visual Studio Code, которая позволяет похищать токены GitHub OAuth.


Специалист объясняет, что проблема связана с механизмом обмена сообщениями между изолированными webview-компонентами и основным интерфейсом VS Code. Атака нацелена на github.dev — версию редактора, которая используется для работы с репозиториями GitHub прямо из браузера.


По словам Аскара, злоумышленнику достаточно вынудить жертву перейти по специально подготовленной ссылке. После этого вредоносный jаvascript, выполняющийся внутри webview, может имитировать нажатия клавиш в основном окне редактора и установить вредоносное расширение. Затем это расширение извлекает OAuth-токен, который GitHub передает сервису github.dev для работы от имени пользователя, и обращается к GitHub API. В результате злоумышленник получает список всех приватных репозиториев, доступных жертве.


«Этот токен не ограничен конкретным репозиторием. Он предоставляет доступ ко всем репозиториям, где у пользователя есть права», — подчеркивает Аскар.


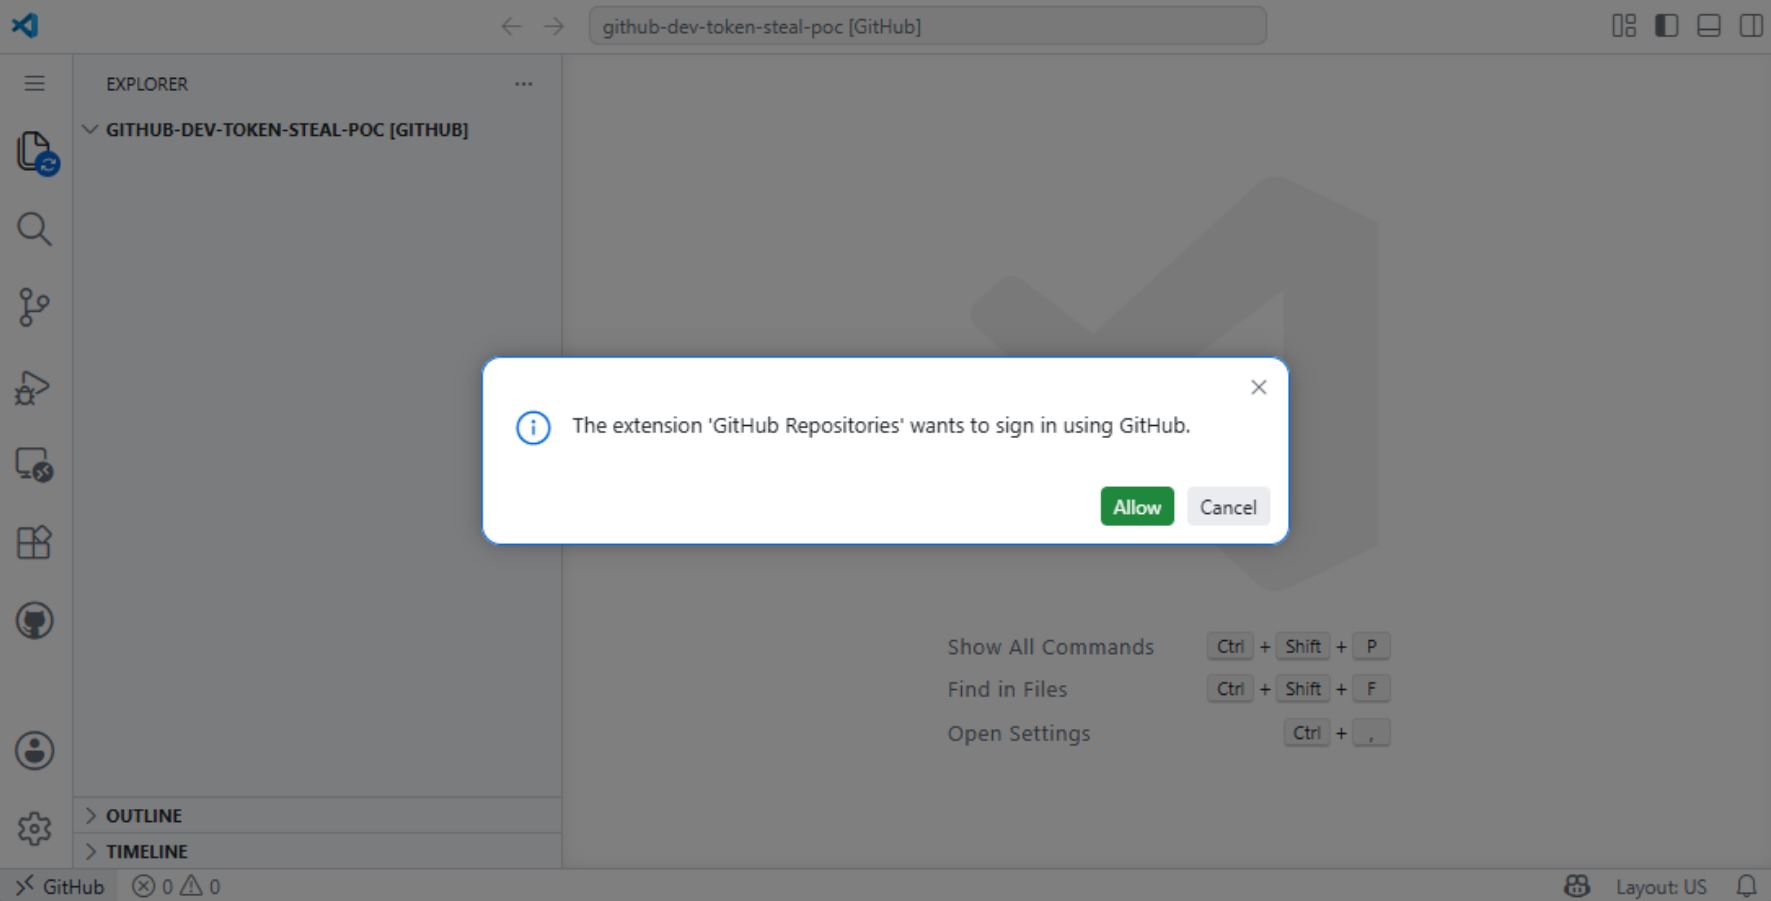
На момент публикации отчета этой уязвимости еще не был присвоен идентификатор CVE, а патч для нее отсутствовал. В качестве временной меры защиты исследователь рекомендовал очистить cookie и данные для github.dev в браузере. После этого, при попытке эксплуатации проблемы, пользователь увидит предупреждение о том, что расширение GitHub Repositories запрашивает авторизацию через GitHub.


Как сообщает издание BleepingComputer, вскоре после публикации эксплоита и информации о проблеме представители Microsoft сообщили, что проблема уже устранена в сервисах компании, и никаких действий со стороны клиентов не требуется.


Однако внимания заслуживает не только сама уязвимость, но и способ раскрытия информации о ней. Дело в том, что Аскар уведомил разработчиков GitHub о баге всего за час до публикации своего отчета. Он подчеркивает, что сознательно отказался от стандартной процедуры координированного раскрытия уязвимостей.


Исследователь объясняет, что в прошлом он имел негативный опыт взаимодействия со специалистами Microsoft Security Response Center (MSRC). По его словам, ранее он сообщал MSRC о другой ошибке в VS Code, и тогда баг исправили без упоминания его имени. После этого в компании заявили, что проблема не представляла угрозы.


«Это был ужасный опыт. Они молча исправили ошибку, на которую я указал, без какой-либо благодарности. При этом [в MSRC] заявили, что ошибка не оказывала никакого влияния на безопасность», — пишет Аскар.


Он подчеркнул, что в будущем намерен открыто публиковать информацию обо всех найденных проблемах в VS Code сразу после их обнаружения.


Стоит отметить, что это уже не первый конфликт исследователей с MSRC за последнее время. Ранее анонимный специалист под псевдонимом Nightmare Eclipse опубликовал в открытом доступе эксплоиты и информацию о серии 0-day-уязвимостей в продуктах Microsoft и публично критиковал работу специалистов компании. Среди обнародованных проблем были: BlueHammer (CVE-2026-33825), RedSun (CVE-2026-41091), UnDefend (CVE-2026-45498), YellowKey (CVE-2026-45585), GreenPlasma и MiniPlasma, некоторые из которых уже используются в реальных атаках.

ИБ-исследователь Аммар Аскар (Ammar Askar) выложил в открытый доступ PoC-эксплоит и детали 0-day-уязвимости в Visual Studio Code, которая позволяет похищать токены GitHub OAuth. Специалист объясняет, что проблема связана с механизмом обмена сообщениями между изолированными webview-компонентами и основным интерфейсом VS Code. Атака нацелена на github.dev — версию редактора, которая используется для работы с репозиториями GitHub прямо из браузера. По словам Аскара, злоумышленнику достаточно вынудить жертву перейти по специально подготовленной ссылке. После этого вредоносный jаvascript, выполняющийся внутри webview, может имитировать нажатия клавиш в основном окне редактора и установить вредоносное расширение. Затем это расширение извлекает OAuth-токен, который GitHub передает сервису github.dev для работы от имени пользователя, и обращается к GitHub API. В результате злоумышленник получает список всех приватных репозиториев, доступных жертве. «Этот токен не ограничен конкретным репозиторием. Он предоставляет доступ ко всем репозиториям, где у пользователя есть права», — подчеркивает Аскар. На момент публикации отчета этой уязвимости еще не был присвоен идентификатор CVE, а патч для нее отсутствовал. В качестве временной меры защиты исследователь рекомендовал очистить cookie и данные для github.dev в браузере. После этого, при попытке эксплуатации проблемы, пользователь увидит предупреждение о том, что расширение GitHub Repositories запрашивает авторизацию через GitHub. Как сообщает издание BleepingComputer, вскоре после публикации эксплоита и информации о проблеме представители Microsoft сообщили, что проблема уже устранена в сервисах компании, и никаких действий со стороны клиентов не требуется. Однако внимания заслуживает не только сама уязвимость, но и способ раскрытия информации о ней. Дело в том, что Аскар уведомил разработчиков GitHub о баге всего за час до публикации своего отчета. Он подчеркивает, что сознательно отказался от стандартной процедуры координированного раскрытия уязвимостей. Исследователь объясняет, что в прошлом он имел негативный опыт взаимодействия со специалистами Microsoft Security Response Center (MSRC). По его словам, ранее он сообщал MSRC о другой ошибке в VS Code, и тогда баг исправили без упоминания его имени. После этого в компании заявили, что проблема не представляла угрозы. «Это был ужасный опыт. Они молча исправили ошибку, на которую я указал, без какой-либо благодарности. При этом _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: