










Исследователи составили список 25 основных уязвимостей MCP - «Новости» » Интернет технологии
sitename
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
ISC выпустил обновления BIND, устраняющие 14 уязвимостей - «Новости»
В ИИ-помощнике Meta Muse обнаружили серьезную уязвимость - «Новости»
Неисправленные уязвимости в смартфонах OnePlus позволяют получить root-права - «Новости»
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Исследователи составили список 25 основных уязвимостей MCP - «Новости»

Специалисты компании Adversa опубликовали анализ топ-25 уязвимостей Model Context Protocol (MCP). Этот список исследователи позиционируют как «наиболее комплексный на сегодняшний день анализ уязвимостей MCP».


Model Context Protocol (MCP), разработанный компанией Anthropic и выпущенный как открытый стандарт в 2024 году, по сути, является стандартным методом для обеспечения последовательных и безопасных соединений между источни­ками дан­ных и ИИ-инс­тру­мен­тами. MCP определяет, как ИИ-агенты взаимодействуют с инструментами, другими агентами, данными и контекстом безопасным и подотчетным способом.


Как и любой другой софт, MCP может содержать уязвимости, которые могут эксплуатировать злоумышленники, и совсем недавно мы говорили об этом в отдельной статье.


Уже известно, что OWASP планирует составить собственный топ-10 проблем MCP, однако пока он недоступен и в будущем, вероятно, будет ограничен лишь десятью уязвимостями. Специалисты Adversa пишут, что не пытаются конкурировать с OWASP, но стремятся уже сейчас оказать немедленную помощь компаниям, разрабатывающим и внедряющим агентные ИИ-решения.


«Мы проведем сопоставление с OWASP/CSA/NIST там, где это уместно, а также планируем внести свой вклад в работу OWASP по MCP по мере ее формализации», — говорят специалисты.


Таблица уязвимостей Adversa включает рекомендуемое «официальное» название проблемы (плюс распространенные альтернативные названия), оценку воздействия уязвимости, рейтинг ее эксплуатируемости, а также ссылки на дополнительную информацию.
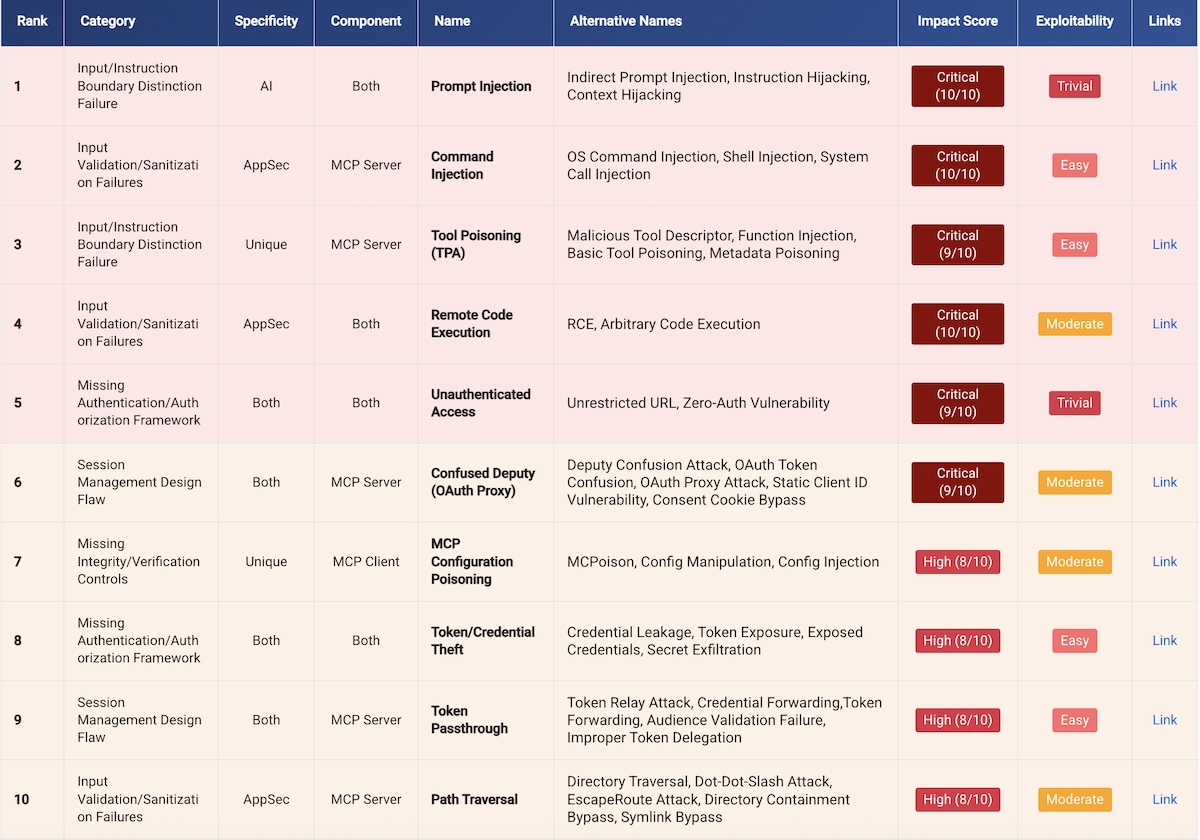


Оценка воздействия варьируется от критической (полная компрометация системы или удаленное выполнение кода) до низкой (только раскрытие информации), тогда как уровень эксплуатируемости варьируется от тривиального (можно эксплуатировать, имея только базовые знания и доступ к браузеру) до очень сложного (теоретическая атака, которая может потребовать ресурсов государственного уровня).


В итоге рейтинг формируется по алгоритму: 40% — серьезность последствий, 30% — легкость эксплуатации, 20% — распространенность, 10% — сложность исправления. Неудивительно, что в результате промпт-инжект занял первое место — эта проблема сочетает критичные последствия с простотой эксплуатации. А вот атака манипуляции предпочтениями MCP (MCP Preference Manipulation Attack, MPMA) оказалась на 24 месте: последствия небольшие и эксплуатировать такую уязвимость крайне сложно.


«Документ будет обновляться каждый месяц или по мере появления новых инцидентов и CVE, требующих срочного обновления», — рассказал изданию SecurityWeek сооснователь и CTO Adversa AI Алекс Поляков.


Пока ссылки в документе ведут на первые описания уязвимостей, однако создатели рейтинга намерены заменять их на «более качественные источники по мере их появления».


Помимо списка самих угроз исследователи предлагают и практическое руководство по защите и смягчению последствий, включая «немедленные меры», «стратегию многоуровневой защиты» и «график смягчения последствий».


К примеру, первоочередные меры включают обязательную валидацию входных данных, так как 43% MCP-серверов уязвимы перед инъекциями команд. «Проверяйте и очищайте ВСЕ входящие данные», — пишут эксперты.


Стратегия защиты разделена на четыре уровня: протокола, приложения, ИИ-специфичной защиты и инфраструктуры. Например, обязательный TLS для всех соединений (уровень протокола) и параметризованные запросы к БД (уровень приложения).


Меры по смягчению последствий охватывают трехмесячный период, начиная с «внедрения аутентификации на всех открытых эндпоинтах» (немедленно) и заканчивая «перепроектированием архитектуры под модель zero-trust» (на третий месяц).
Специалисты компании Adversa опубликовали анализ топ-25 уязвимостей Model Context Protocol (MCP). Этот список исследователи позиционируют как «наиболее комплексный на сегодняшний день анализ уязвимостей MCP». Model Context Protocol (MCP), разработанный компанией Anthropic и выпущенный как открытый стандарт в 2024 году, по сути, является стандартным методом для обеспечения последовательных и безопасных соединений между источни­ками дан­ных и ИИ-инс­тру­мен­тами. MCP определяет, как ИИ-агенты взаимодействуют с инструментами, другими агентами, данными и контекстом безопасным и подотчетным способом. Как и любой другой софт, MCP может содержать уязвимости, которые могут эксплуатировать злоумышленники, и совсем недавно мы говорили об этом в отдельной статье. Уже известно, что OWASP планирует составить собственный топ-10 проблем MCP, однако пока он недоступен и в будущем, вероятно, будет ограничен лишь десятью уязвимостями. Специалисты Adversa пишут, что не пытаются конкурировать с OWASP, но стремятся уже сейчас оказать немедленную помощь компаниям, разрабатывающим и внедряющим агентные ИИ-решения. «Мы проведем сопоставление с OWASP/CSA/NIST там, где это уместно, а также планируем внести свой вклад в работу OWASP по MCP по мере ее формализации», — говорят специалисты. Таблица уязвимостей Adversa включает рекомендуемое «официальное» название проблемы (плюс распространенные альтернативные названия), оценку воздействия уязвимости, рейтинг ее эксплуатируемости, а также ссылки на дополнительную информацию. Оценка воздействия варьируется от критической (полная компрометация системы или удаленное выполнение кода) до низкой (только раскрытие информации), тогда как уровень эксплуатируемости варьируется от тривиального (можно эксплуатировать, имея только базовые знания и доступ к браузеру) до очень сложного (теоретическая атака, которая может потребовать ресурсов государственного уровня). В итоге рейтинг формируется по алгоритму: 40% — серьезность последствий, 30% — легкость эксплуатации, 20% — распространенность, 10% — сложность исправления. Неудивительно, что в результате промпт-инжект занял первое место — эта проблема сочетает критичные последствия с простотой эксплуатации. А вот атака манипуляции предпочтениями MCP (MCP Preference Manipulation Attack, MPMA) оказалась на 24 месте: последствия небольшие и эксплуатировать такую уязвимость крайне сложно. «Документ будет обновляться каждый месяц или по мере появления новых инцидентов и CVE, требующих срочного обновления», — рассказал изданию SecurityWeek сооснователь и CTO Adversa AI Алекс Поляков. Пока ссылки в документе ведут на первые описания уязвимостей, однако создатели рейтинга намерены заменять их на «более качественные источники по мере их появления». Помимо списка самих угроз исследователи предлагают и практическое руководство по защите и смягчению последствий, включая «немедленные меры», «стратегию многоуровневой защиты» и «график смягчения последствий». К примеру, первоочередные меры включают обязательную валидацию входных данных, так как 43% MCP-серверов уязвимы перед инъекциями команд. «Проверяйте и очищайте ВСЕ входящие данные», — пишут эксперты. Стратегия защиты разделена на четыре уровня: протокола, приложения, ИИ-специфичной защиты и инфраструктуры. Например, обязательный TLS для всех соединений (уровень протокола) и параметризованные запросы к БД (уровень приложения). Меры по смягчению последствий охватывают трехмесячный период, начиная с «внедрения аутентификации на всех открытых эндпоинтах» (немедленно) и заканчивая «перепроектированием архитектуры под модель zero-trust» (на третий месяц).
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: