










Grinex: биржу атаковали западные спецслужбы. У пользователей похитили более 1 млрд рублей - «Новости» » Интернет технологии
sitename
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Заработок » Grinex: биржу атаковали западные спецслужбы. У пользователей похитили более 1 млрд рублей - «Новости»

Представители криптовалютной биржи Grinex, которую западные власти считают преемницей подсанкционной Garantex, опубликовали в своем Telegram-канале сообщение о масштабном взломе. Сообщается, что за атакой стояли западные спецслужбы, а с криптокошельков биржи было похищено более 1 млрд рублей, принадлежащих российским пользователям.


В заявлении компании говорится, что «цифровые следы и характер атаки» указывают на «беспрецедентный уровень ресурсов и технологий, доступных исключительно структурам недружественных государств». По предварительным данным Grinex, атака координировалась с целью «нанести прямой ущерб финансовому суверенитету России».
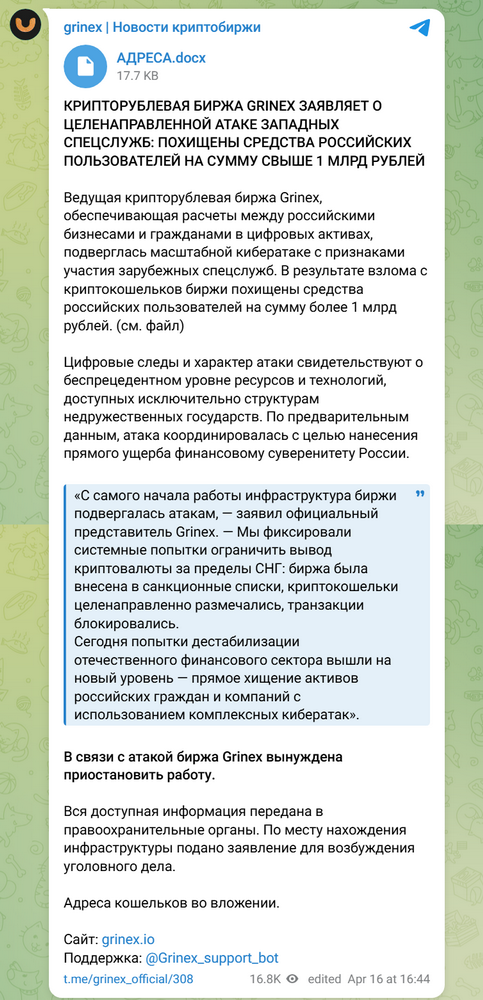


«С самого начала работы инфраструктура биржи подвергалась атакам, — пишут представители Grinex. — Мы фиксировали системные попытки ограничить вывод криптовалюты за пределы СНГ: биржа была внесена в санкционные списки, криптокошельки целенаправленно размечались, транзакции блокировались. Сегодня попытки дестабилизации отечественного финансового сектора вышли на новый уровень — прямое хищение активов российских граждан и компаний с использованием комплексных кибератак».


На время разбирательств работа биржи приостановлена. В компании сообщают, что уже передали всю информацию правоохранительным органам и подали заявление о возбуждении уголовного дела.


Адреса кошельков, с которых были выведены средства, приложены к сообщению отдельным документом.


При этом никаких технических подробностей атаки, индикаторов компрометации или данных о векторе взлома площадка пока не раскрывает.


Напомним, что Grinex давно находится в поле зрения властей западных стран. В частности, Минфин США считает биржу прямой наследницей Garantex — площадки, которую Управление по контролю за зарубежными активами (OFAC) еще в 2022 году связало с отмыванием криптовалюты на сумму более 100 млн долларов США для операторов вымогательского ПО Conti и даркнет-маркетплейса Hydra.


Стоит отметить, что сами представители площадки заявляли, что сообщения о «ребрендинге» носят «спекулятивный характер и не подтверждаются фактами».


В марте 2025 года под руководством Секретной службы США была проведена операция по изъятию доменов Garantex. Буквально через несколько дней после этого связанные с ней Telegram-каналы начали активно продвигать Grinex — платформу с почти идентичным интерфейсом, которую зарегистрировали в Киргизии еще в декабре 2024 года.


В прошлом году OFAC продлило санкции против Garantex и трех ее соучредителей. Одновременно с этим американские власти распространили санкции и на Grinex, а также шесть связанных с ней структур в России и Киргизии. Тогда Госдеп отдельно объявил награду в размере до 6 млн долларов США за информацию, которая приведет к аресту руководителей Garantex.
Представители криптовалютной биржи Grinex, которую западные власти считают преемницей подсанкционной Garantex, опубликовали в своем Telegram-канале сообщение о масштабном взломе. Сообщается, что за атакой стояли западные спецслужбы, а с криптокошельков биржи было похищено более 1 млрд рублей, принадлежащих российским пользователям. В заявлении компании говорится, что «цифровые следы и характер атаки» указывают на «беспрецедентный уровень ресурсов и технологий, доступных исключительно структурам недружественных государств». По предварительным данным Grinex, атака координировалась с целью «нанести прямой ущерб финансовому суверенитету России». «С самого начала работы инфраструктура биржи подвергалась атакам, — пишут представители Grinex. — Мы фиксировали системные попытки ограничить вывод криптовалюты за пределы СНГ: биржа была внесена в санкционные списки, криптокошельки целенаправленно размечались, транзакции блокировались. Сегодня попытки дестабилизации отечественного финансового сектора вышли на новый уровень — прямое хищение активов российских граждан и компаний с использованием комплексных кибератак». На время разбирательств работа биржи приостановлена. В компании сообщают, что уже передали всю информацию правоохранительным органам и подали заявление о возбуждении уголовного дела. Адреса кошельков, с которых были выведены средства, приложены к сообщению отдельным документом. При этом никаких технических подробностей атаки, индикаторов компрометации или данных о векторе взлома площадка пока не раскрывает. Напомним, что Grinex давно находится в поле зрения властей западных стран. В частности, Минфин США считает биржу прямой наследницей Garantex — площадки, которую Управление по контролю за зарубежными активами (OFAC) еще в 2022 году связало с отмыванием криптовалюты на сумму более 100 млн долларов США для операторов вымогательского ПО Conti и даркнет-маркетплейса Hydra. Стоит отметить, что сами представители площадки заявляли, что сообщения о «ребрендинге» носят «спекулятивный характер и не подтверждаются фактами». В марте 2025 года под руководством Секретной службы США была проведена операция по изъятию доменов Garantex. Буквально через несколько дней после этого связанные с ней Telegram-каналы начали активно продвигать Grinex — платформу с почти идентичным интерфейсом, которую зарегистрировали в Киргизии еще в декабре 2024 года. В прошлом году OFAC продлило санкции против Garantex и трех ее соучредителей. Одновременно с этим американские власти распространили санкции и на Grinex, а также шесть связанных с ней структур в России и Киргизии. Тогда Госдеп отдельно объявил награду в размере до 6 млн долларов США за информацию, которая приведет к аресту руководителей Garantex.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Watson
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: