










В Windows появилась защита от вредоносных файлов .rdp - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В Windows появилась защита от вредоносных файлов .rdp - «Новости»

Microsoft представила новые механизмы защиты Windows, которые должны затруднить фишинговые атаки через файлы Remote Desktop (.rdp). Теперь система будет предупреждать пользователей о рисках при открытии таких файлов, а перенаправление локальных ресурсов на удаленный хост по умолчанию будет отключено.


RDP-файлы часто используются в корпоративных средах: администраторы заранее прописывают в них настройки подключения к удаленным системам, включая автоматический проброс локальных ресурсов на удаленный хост. Однако этим же механизмом активно злоупотребляют атакующие. К примеру, ранее хак-группа APT29 применяла RDP-файлы для удаленной кражи данных и учетных записей у своих жертв.


При открытии вредоносного .rdp-файла устройство жертвы незаметно подключается к серверу злоумышленников и расшаривает локальные диски. В результате атакующие получают доступ к файлам и учетным данным, хранящимся на диске, могут перехватывать содержимое буфера обмена (включая пароли) и перенаправлять механизмы аутентификации вроде смарт-карт или Windows Hello, чтобы выдавать себя за пользователя.


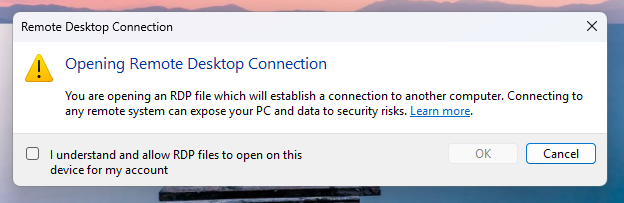
Новые защитные механизмы были включены в состав апрельских накопительных обновлений для Windows 10 (KB5082200) и Windows 11 (KB5083769 и KB5082052). При первом открытии RDP-файла после установки патча пользователь увидит обучающее окно с объяснением, что это за формат и какие риски с ним связаны. Чтобы предупреждение больше не появлялось, нужно подтвердить, что риски понятны, и нажать «OK».


В Windows появилась защита от вредоносных файлов .rdp - «Новости»


При последующих попытках открыть .rdp-файл в Windows перед установкой соединения будет отображаться специальный диалог. В нем указывается, подписан ли файл доверенным издателем, отображается адрес удаленного хоста, а также перечислены все варианты проброса локальных ресурсов (диски, буфер обмена, устройства). По умолчанию все опции отключены.
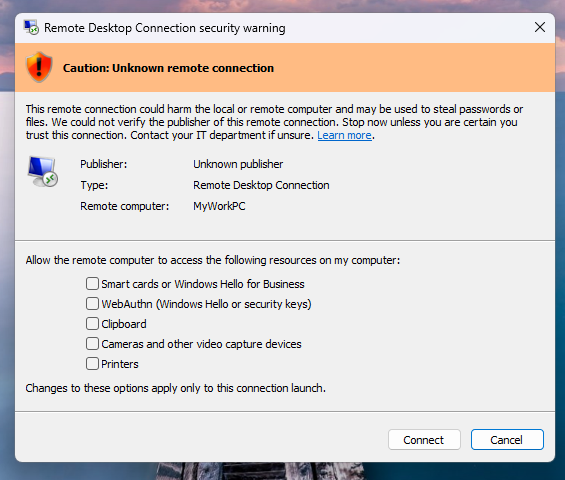


Если у файла нет цифровой подписи, Windows выведет предупреждение «Caution: Unknown remote connection» и пометит издателя как неизвестного (проверить, кто создал файл, в этом случае невозможно). Если подпись есть, система отобразит издателя, однако все равно посоветует пользователю проверить его легитимность перед установкой подключения.


В Microsoft отдельно подчеркивают, что новые механизмы работают только при открытии RDP-файлов. На подключения, которые инициируются напрямую через клиент Windows Remote Desktop, защита не распространяется.


В случае необходимости администраторы могут временно отключить новые проверки. Для этого в ветке реестра HKLMoftwarePoliciesMicrosoftWindows NTerminal ServicesClient нужно изменить значение RedirectionWarningDialogVersion на 1. Впрочем, учитывая, как часто RDP-файлы фигурируют в атаках, специалисты Microsoft настоятельно не рекомендуют этого делать.
Microsoft представила новые механизмы защиты Windows, которые должны затруднить фишинговые атаки через файлы Remote Desktop (.rdp). Теперь система будет предупреждать пользователей о рисках при открытии таких файлов, а перенаправление локальных ресурсов на удаленный хост по умолчанию будет отключено. RDP-файлы часто используются в корпоративных средах: администраторы заранее прописывают в них настройки подключения к удаленным системам, включая автоматический проброс локальных ресурсов на удаленный хост. Однако этим же механизмом активно злоупотребляют атакующие. К примеру, ранее хак-группа APT29 применяла RDP-файлы для удаленной кражи данных и учетных записей у своих жертв. При открытии вредоносного .rdp-файла устройство жертвы незаметно подключается к серверу злоумышленников и расшаривает локальные диски. В результате атакующие получают доступ к файлам и учетным данным, хранящимся на диске, могут перехватывать содержимое буфера обмена (включая пароли) и перенаправлять механизмы аутентификации вроде смарт-карт или Windows Hello, чтобы выдавать себя за пользователя. Новые защитные механизмы были включены в состав апрельских накопительных обновлений для Windows 10 (KB5082200) и Windows 11 (KB5083769 и KB5082052). При первом открытии RDP-файла после установки патча пользователь увидит обучающее окно с объяснением, что это за формат и какие риски с ним связаны. Чтобы предупреждение больше не появлялось, нужно подтвердить, что риски понятны, и нажать «OK». При последующих попытках открыть .rdp-файл в Windows перед установкой соединения будет отображаться специальный диалог. В нем указывается, подписан ли файл доверенным издателем, отображается адрес удаленного хоста, а также перечислены все варианты проброса локальных ресурсов (диски, буфер обмена, устройства). По умолчанию все опции отключены. Если у файла нет цифровой подписи, Windows выведет предупреждение «Caution: Unknown remote connection» и пометит издателя как неизвестного (проверить, кто создал файл, в этом случае невозможно). Если подпись есть, система отобразит издателя, однако все равно посоветует пользователю проверить его легитимность перед установкой подключения. В Microsoft отдельно подчеркивают, что новые механизмы работают только при открытии RDP-файлов. На подключения, которые инициируются напрямую через клиент Windows Remote Desktop, защита не распространяется. В случае необходимости администраторы могут временно отключить новые проверки. Для этого в ветке реестра HKLMoftwarePoliciesMicrosoftWindows NTerminal ServicesClient нужно изменить значение RedirectionWarningDialogVersion на 1. Впрочем, учитывая, как часто RDP-файлы фигурируют в атаках, специалисты Microsoft настоятельно не рекомендуют этого делать.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: