










Компания Keenetic принудительно обновляет роутеры пользователей из-за уязвимости - «Новости» » Интернет технологии
sitename
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»
Последняя часть 8500-тонного пазла: термоядерный реактор ITER получил девятый сектор плазменной камеры - «Новости сети»
Paramount поглотила Warner Bros. за $110 млрд — новая Skydance собрала крупнейшие киностудии, телесети и стриминги - «Новости сети»
Apple пыталась отбиться от выплаты $634 млн за патент для смарт-часов — теперь счёт вырос до $818 млн - «Новости сети»
OpenAI продолжает раздражать математиков пренебрежением к правилам публикации решений важных задач - «Новости сети»
Спустя 13 лет после релиза GTA V заработала в браузере, но ненадолго - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Компания Keenetic принудительно обновляет роутеры пользователей из-за уязвимости - «Новости»

Пользователи роутеров Keenetic обнаружили, что их устройства самостоятельно получили новую версию прошивки, даже если автоматическое обновление было отключено в настройках. Представители производителя подтвердили факт принудительного обновления и заявили, что оно связано с недавно обнаруженной уязвимостью.


В начале ноября разработчики Keenetic опубликовали бюллетень безопасности KEN-PSA-2025-WP01, посвященный уязвимости типа CWE-521 (слабые требования к паролям). Сообщается, что проблема получила 8,8 балла по шкале CVSS и затрагивала устройства Keenetic, работающие под управлением KeeneticOS ниже 4.3.


Уязвимость была связана с тем, что на устройствах с прошивками до KeeneticOS версии 4.3 пользователи могли устанавливать «слабые пароли администратора и при этом открывать доступ к веб-конфигуратору из интернета, что создавало высокий риск компрометации». Подчеркивалось, что обязательным для компрометации условием являлась доступность веб-конфигуратора через интернет и включенный удаленный веб-доступ.


«Внутренние расследования показали, что эта уязвимость эксплуатируется автоматизированными сканерами паролей на устройствах с наиболее распространенными слабыми паролями. Последняя версия KeeneticOS 4.3 требует более надежных паролей и блокирует публичный веб-доступ, если установлен известный скомпрометированный пароль», — предупреждали в компании.


Среди возможных последствий от эксплуатации этой уязвимости разработчики назвали полный захват контроля над устройством, позволяющий изменять конфигурацию, перехватывать/перенаправлять трафик, включать дополнительные службы и, возможно, дальнейшее проникновение во внутреннюю сеть.


Представители Keenetic рекомендовали пользователям обновить устройства с версиями ниже 4.3 до KeeneticOS 4.3 или более поздних, а также отключать удаленный веб-доступ, если он не нужен, и использовать длинные, уникальные пароли (длиной не менее 15 символов или сгенерированную кодовую фразу).


Вскоре после публикации этого бюллетеня многие пользователи роутеров Keenetic обратили внимание (1, 2, 3), что их устройства самостоятельно установили обновление прошивки, даже если автообновление было отключено в настройках.


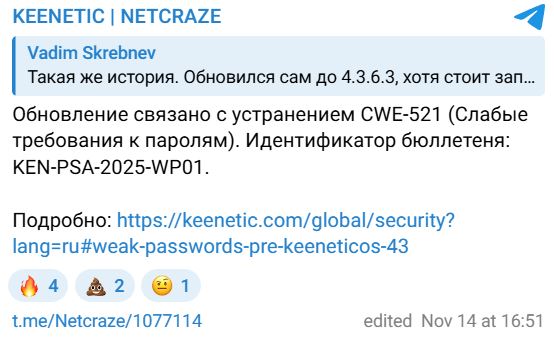
Как пояснили в Telegram-группе представители компании, обновление было связано с устранением проблемы CWE-521, описанной в бюллетене KEN-PSA-2025-WP01.


Компания Keenetic принудительно обновляет роутеры пользователей из-за уязвимости - «Новости»


Решение о принудительном обновлении устройств вызвало волну критики со стороны пользователей. На официальном форуме Keenetic появился тред с требованием предоставить возможность отключения принудительных обновлений, а в Telegram-группе развернулась активная дискуссия, в которой пользователи выражают недовольство тем, что производитель может удаленно управлять их устройствами в обход настроек. Некоторые участники обсуждения расценили произошедшее как свидетельство наличия бэкдора в прошивке роутеров.
Пользователи роутеров Keenetic обнаружили, что их устройства самостоятельно получили новую версию прошивки, даже если автоматическое обновление было отключено в настройках. Представители производителя подтвердили факт принудительного обновления и заявили, что оно связано с недавно обнаруженной уязвимостью. В начале ноября разработчики Keenetic опубликовали бюллетень безопасности KEN-PSA-2025-WP01, посвященный уязвимости типа CWE-521 (слабые требования к паролям). Сообщается, что проблема получила 8,8 балла по шкале CVSS и затрагивала устройства Keenetic, работающие под управлением KeeneticOS ниже 4.3. Уязвимость была связана с тем, что на устройствах с прошивками до KeeneticOS версии 4.3 пользователи могли устанавливать «слабые пароли администратора и при этом открывать доступ к веб-конфигуратору из интернета, что создавало высокий риск компрометации». Подчеркивалось, что обязательным для компрометации условием являлась доступность веб-конфигуратора через интернет и включенный удаленный веб-доступ. «Внутренние расследования показали, что эта уязвимость эксплуатируется автоматизированными сканерами паролей на устройствах с наиболее распространенными слабыми паролями. Последняя версия KeeneticOS 4.3 требует более надежных паролей и блокирует публичный веб-доступ, если установлен известный скомпрометированный пароль», — предупреждали в компании. Среди возможных последствий от эксплуатации этой уязвимости разработчики назвали полный захват контроля над устройством, позволяющий изменять конфигурацию, перехватывать/перенаправлять трафик, включать дополнительные службы и, возможно, дальнейшее проникновение во внутреннюю сеть. Представители Keenetic рекомендовали пользователям обновить устройства с версиями ниже 4.3 до KeeneticOS 4.3 или более поздних, а также отключать удаленный веб-доступ, если он не нужен, и использовать длинные, уникальные пароли (длиной не менее 15 символов или сгенерированную кодовую фразу). Вскоре после публикации этого бюллетеня многие пользователи роутеров Keenetic обратили внимание (1, 2, 3), что их устройства самостоятельно установили обновление прошивки, даже если автообновление было отключено в настройках. Как пояснили в Telegram-группе представители компании, обновление было связано с устранением проблемы CWE-521, описанной в бюллетене KEN-PSA-2025-WP01. Решение о принудительном обновлении устройств вызвало волну критики со стороны пользователей. На официальном форуме Keenetic появился тред с требованием предоставить возможность отключения принудительных обновлений, а в Telegram-группе развернулась активная дискуссия, в которой пользователи выражают недовольство тем, что производитель может удаленно управлять их устройствами в обход настроек. Некоторые участники обсуждения расценили произошедшее как свидетельство наличия бэкдора в прошивке роутеров.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Alsopp
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: