










Компания Keenetic сообщила об утечке данных пользователей - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Компания Keenetic сообщила об утечке данных пользователей - «Новости»

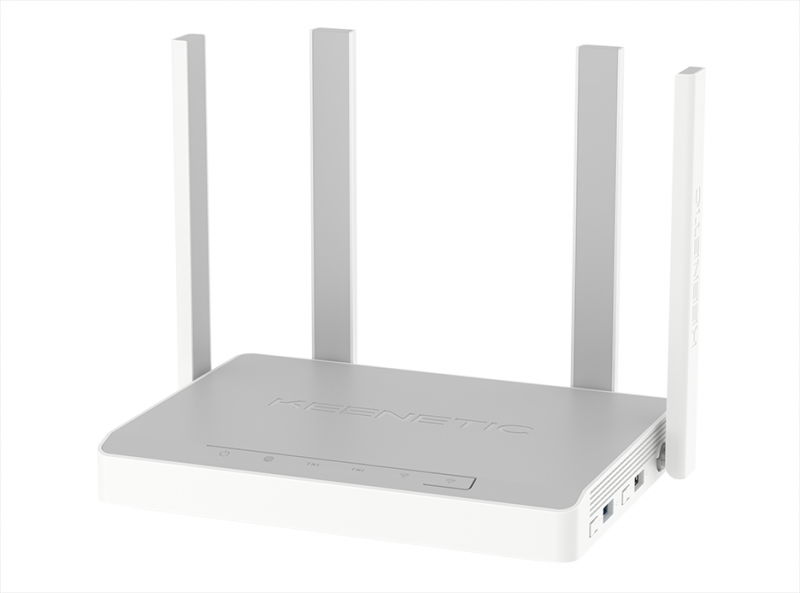
Производитель сетевого оборудования, компания Keenetic, предупреждает пользователей, зарегистрировавшихся до 16 марта 2023 года, о несанкционированном доступе к БД своего мобильного приложения. Сообщается, что часть данных могла быть скомпрометирована.


Согласно сообщению в блоге компании, еще в середине марта 2023 года независимый ИБ-исследователь уведомил Keenetic о том, что БД официального мобильного приложения могла быть скомпрометирована. После проверки специалисты убедились, что эксперт прав и устранили проблему в тот же день — 15 марта 2023 года.


Тогда исследователь заверил компанию, что не передавал кому-либо обнаруженные данные и уничтожил те образцы, к которым получил доступ. До недавнего времени никаких других свидетельств компрометации БД у компании не было.


Однако 28 февраля 2025 года компании стало известно, что часть информации из базы данных была раскрыта неназванному независимому СМИ.


«Мы пришли к выводу, что больше не можем гарантировать, что данные были должным образом уничтожены, и часть информации теперь может находиться вне нашего контроля, — пишут представители Keenetic. — Однако учитывая характер данных, которые потенциально могли быть раскрыты, мы полагаем, что риск вредоносных действий остается низким».


Сообщается, что было раскрыто ограниченное количество полей БД, а именно:


  • идентификаторы Keycloak;

  • адреса электронной почты (логины) и имена учетных записей Keenetic;

  • региональные настройки;

  • конфигурации учетных записей пользователей устройств, включая хеши паролей MD5 и NT;

  • кастомные имена KeenDNS;

  • конфигурации сетевых интерфейсов, включая идентификаторы Wi-Fi SSID и preshared ключи;

  • настройки каналов Wi-Fi, идентификаторы и ключи роуминга;

  • настройки политик IP и шейпинга трафика;

  • адреса удаленных peer'ов, логины и пароли VPN-клиентов, назначенные IP-адреса;

  • имена и MAC-адреса зарегистрированных хостов;

  • конфигурации IPsec site-to-site;

  • конфигурации сервера IPsec Virtual-IP;

  • настройки пула DHCP;

  • настройки NTP;

  • списки доступа IP и MAC.


Согласно заявлению компании, другие данные не были раскрыты. В частности, утечка не коснулась данных RMM, данных учетных записей Keenetic, приватных ключей, а также конфигурации туннелей WireGuard VPN и данных OpenVPN.


Отдельно подчеркивается, что Keenetic не собирает, не хранит и не анализирует данные о платежных картах или связанных с ними учетных данных, транзакционных данных, банковских реквизитах или банковских паролях. То есть финансовые данные утечка тоже не затронула.


Теперь пользователям приложения Keenetic, чьи данные могли быть скомпрометированы, рекомендуется сменить следующие пароли и ключи:


  • пароли учетных записей устройств Keenetic (инструкция);

  • пароли Wi-Fi (инструкция);

  • пароли/предустановленные ключи VPN-клиентов для: PPTP/L2TP (инструкция), L2TP/IPSec (инструкция), IPSec Site-to-Site (инструкция), SSTP (инструкция).


«Мы твердо уверены, что несанкционированный доступ был осуществлен без какого-либо мошеннического или злого умысла, и информация из базы данных недоступна публично. Тем не менее, соответствующее уведомление было отправлено в государственный орган по защите данных.


Приносим извинения за любые неудобства и подтверждаем, что приняли все необходимые меры для предотвращения подобных ситуаций в будущем», — заверяют в компании.

Производитель сетевого оборудования, компания Keenetic, предупреждает пользователей, зарегистрировавшихся до 16 марта 2023 года, о несанкционированном доступе к БД своего мобильного приложения. Сообщается, что часть данных могла быть скомпрометирована. Согласно сообщению в блоге компании, еще в середине марта 2023 года независимый ИБ-исследователь уведомил Keenetic о том, что БД официального мобильного приложения могла быть скомпрометирована. После проверки специалисты убедились, что эксперт прав и устранили проблему в тот же день — 15 марта 2023 года. Тогда исследователь заверил компанию, что не передавал кому-либо обнаруженные данные и уничтожил те образцы, к которым получил доступ. До недавнего времени никаких других свидетельств компрометации БД у компании не было. Однако 28 февраля 2025 года компании стало известно, что часть информации из базы данных была раскрыта неназванному независимому СМИ. «Мы пришли к выводу, что больше не можем гарантировать, что данные были должным образом уничтожены, и часть информации теперь может находиться вне нашего контроля, — пишут представители Keenetic. — Однако учитывая характер данных, которые потенциально могли быть раскрыты, мы полагаем, что риск вредоносных действий остается низким». Сообщается, что было раскрыто ограниченное количество полей БД, а именно: идентификаторы Keycloak; адреса электронной почты (логины) и имена учетных записей Keenetic; региональные настройки; конфигурации учетных записей пользователей устройств, включая хеши паролей MD5 и NT; кастомные имена KeenDNS; конфигурации сетевых интерфейсов, включая идентификаторы Wi-Fi SSID и preshared ключи; настройки каналов Wi-Fi, идентификаторы и ключи роуминга; настройки политик IP и шейпинга трафика; адреса удаленных peer'ов, логины и пароли VPN-клиентов, назначенные IP-адреса; имена и MAC-адреса зарегистрированных хостов; конфигурации IPsec site-to-site; конфигурации сервера IPsec Virtual-IP; настройки пула DHCP; настройки NTP; списки доступа IP и MAC. Согласно заявлению компании, другие данные не были раскрыты. В частности, утечка не коснулась данных RMM, данных учетных записей Keenetic, приватных ключей, а также конфигурации туннелей WireGuard VPN и данных OpenVPN. Отдельно подчеркивается, что Keenetic не собирает, не хранит и не анализирует данные о платежных картах или связанных с ними учетных данных, транзакционных данных, банковских реквизитах или банковских паролях. То есть финансовые данные утечка тоже не затронула. Теперь пользователям приложения Keenetic, чьи данные могли быть скомпрометированы, рекомендуется сменить следующие пароли и ключи: пароли учетных записей устройств Keenetic (инструкция); пароли Wi-Fi (инструкция); пароли/предустановленные ключи VPN-клиентов для: PPTP/L2TP (инструкция), L2TP/IPSec (инструкция), IPSec Site-to-Site (инструкция), SSTP (инструкция). «Мы твердо уверены, что несанкционированный доступ был осуществлен без какого-либо мошеннического или злого умысла, и информация из базы данных недоступна публично. Тем не менее, соответствующее уведомление было отправлено в государственный орган по защите данных. Приносим извинения за любые неудобства и подтверждаем, что приняли все необходимые меры для предотвращения подобных ситуаций в будущем», — заверяют в компании.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: