










Android-вредонос Chameleon отключает биометрию ради кражи PIN-кодов - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Android-вредонос Chameleon отключает биометрию ради кражи PIN-кодов - «Новости»

Обнаружена новая версия банковского трояна Chameleon для Android, которая использует интересную технику для захвата устройств — отключает разблокировку устройства по отпечатку пальца и лицу, чтобы похитить PIN-коды.


Предыдущие версии Chameleon, обнаруженные в апреле 2023 года, маскировались под приложения австралийских госучреждений, банки и криптовалютную биржу CoinSpot, осуществляя на взломанных устройствах кейлоггинг, кражу cookie и SMS, а также отображая оверлеи поверх настоящих приложений.


Исследователи из компании ThreatFabric, сообщают, что в настоящее время малварь распространяется через сервис Zombinder, который помогает осуществлять привязку малвари к легитимным приложениям для Android. Таким образом Chameleon маскируется под Google Chrome.
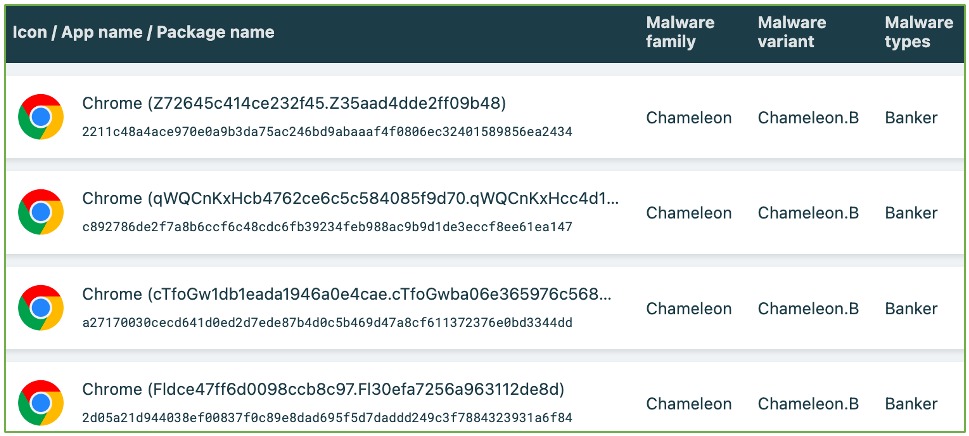


APK Chameleon, замаскированные под Chrome

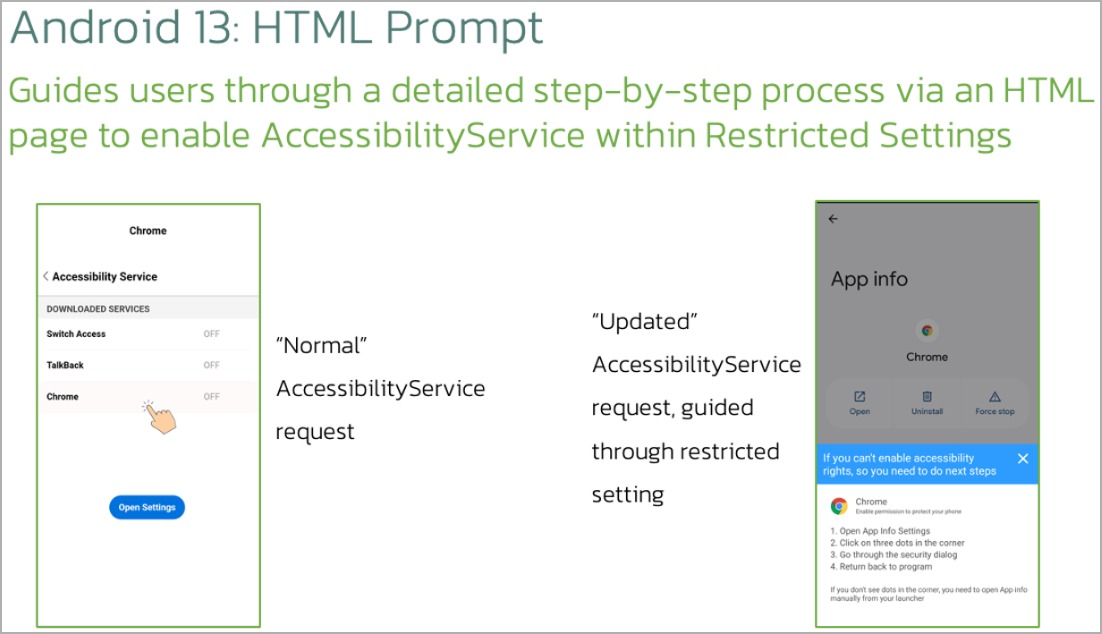
Первая новая функция, которую исследователи обнаружили в этом варианте Chameleon, — это возможность отображать HTML-страницу на устройствах под управлением Android 13 и более поздних версий, предлагая жертвам дать приложению разрешение на использование Accessibility service.


Дело в том, что Android 13 и более поздние версии защищены функцией Restricted setting, которая не позволяет сторонним приложениям запрашивать привилегии службы специальных возможностей, ограничивая эту функциональность только APK-файлами из Google Play.


Поэтому, если Chameleon обнаруживает, что работает в Android 13 или 14, он загружает HTML-страницу, которая позволяет пользователю вручную включить Accessibility service для приложения, минуя защиту ОС.


Вторая новая функция, связана с прерыванием биометрических операций на устройстве (таких, как разблокировка по отпечатку пальца или лицу), с помощью Accessibility service. В итоге происходит принудительный откат к аутентификации через PIN-код или пароль.
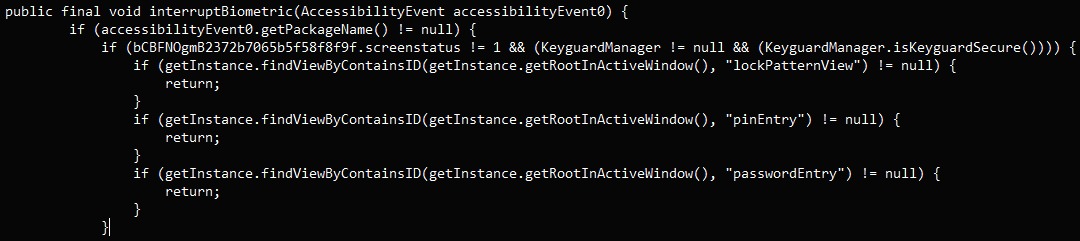


Часть кода, ответственного за отключение биометрии

Затем Chameleon перехватывает все PIN-коды и пароли, введенные для разблокировки устройства, и впоследствии может использовать их для разблокировки устройства по своему усмотрению, чтобы выполнять вредоносные действия, скрытые от посторонних глаз.


Наконец, исследователи сообщают, что Chameleon добавляет запланированную задачу через API AlarmManager для управления периодами своей активности и определения типа активности. В зависимости от наличия доступа к Accessibility service, малварь либо запускает атаки с оверлеями, либо переходит к сбору данных об использовании приложений, чтобы выбрать наилучший момент для инжекта.


Для защиты от Chameleon эксперты рекомендуют избегать загрузки файлов APK из неофициальных источников, поскольку это основной способ распространения малвари, связанной с Zombinder.
Обнаружена новая версия банковского трояна Chameleon для Android, которая использует интересную технику для захвата устройств — отключает разблокировку устройства по отпечатку пальца и лицу, чтобы похитить PIN-коды. Предыдущие версии Chameleon, обнаруженные в апреле 2023 года, маскировались под приложения австралийских госучреждений, банки и криптовалютную биржу CoinSpot, осуществляя на взломанных устройствах кейлоггинг, кражу cookie и SMS, а также отображая оверлеи поверх настоящих приложений. Исследователи из компании ThreatFabric, сообщают, что в настоящее время малварь распространяется через сервис Zombinder, который помогает осуществлять привязку малвари к легитимным приложениям для Android. Таким образом Chameleon маскируется под Google Chrome. APK Chameleon, замаскированные под Chrome Первая новая функция, которую исследователи обнаружили в этом варианте Chameleon, — это возможность отображать HTML-страницу на устройствах под управлением Android 13 и более поздних версий, предлагая жертвам дать приложению разрешение на использование Accessibility service. Дело в том, что Android 13 и более поздние версии защищены функцией Restricted setting, которая не позволяет сторонним приложениям запрашивать привилегии службы специальных возможностей, ограничивая эту функциональность только APK-файлами из Google Play. Поэтому, если Chameleon обнаруживает, что работает в Android 13 или 14, он загружает HTML-страницу, которая позволяет пользователю вручную включить Accessibility service для приложения, минуя защиту ОС. Вторая новая функция, связана с прерыванием биометрических операций на устройстве (таких, как разблокировка по отпечатку пальца или лицу), с помощью Accessibility service. В итоге происходит принудительный откат к аутентификации через PIN-код или пароль. Часть кода, ответственного за отключение биометрии Затем Chameleon перехватывает все PIN-коды и пароли, введенные для разблокировки устройства, и впоследствии может использовать их для разблокировки устройства по своему усмотрению, чтобы выполнять вредоносные действия, скрытые от посторонних глаз. Наконец, исследователи сообщают, что Chameleon добавляет запланированную задачу через API AlarmManager для управления периодами своей активности и определения типа активности. В зависимости от наличия доступа к Accessibility service, малварь либо запускает атаки с оверлеями, либо переходит к сбору данных об использовании приложений, чтобы выбрать наилучший момент для инжекта. Для защиты от Chameleon эксперты рекомендуют избегать загрузки файлов APK из неофициальных источников, поскольку это основной способ распространения малвари, связанной с Zombinder.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Nathan
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: