










Малварь OpcJacker маскируется под VPN-сервис - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Малварь OpcJacker маскируется под VPN-сервис - «Новости»

Аналитики компании Trend Micro обнаружили новый инфостилер OpcJacker, активный со второй половины 2022 года. Вредонос распространяется через вредоносную рекламу и маскируется под приложения, связанные с криптовалютой, и другой софт, включая VPN-сервисы.


«Основные функции OpcJacker включают в себя кейлоггер, создание скринштов, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену криптовалютных адресов в буфере обмена», — пишут эксперты.


Изначально OpcJacker распространялся через вредоносную рекламу и сеть фейковых сайтов, рекламирующих, казалось бы, безобидное ПО и приложения, чаще всего связанные с криптовалютой. Однако в рамках кампании, обнаруженной в феврале 2023 года, малварь стала ориентироваться на пользователей из Ирана, якобы предлагая им услуги VPN.
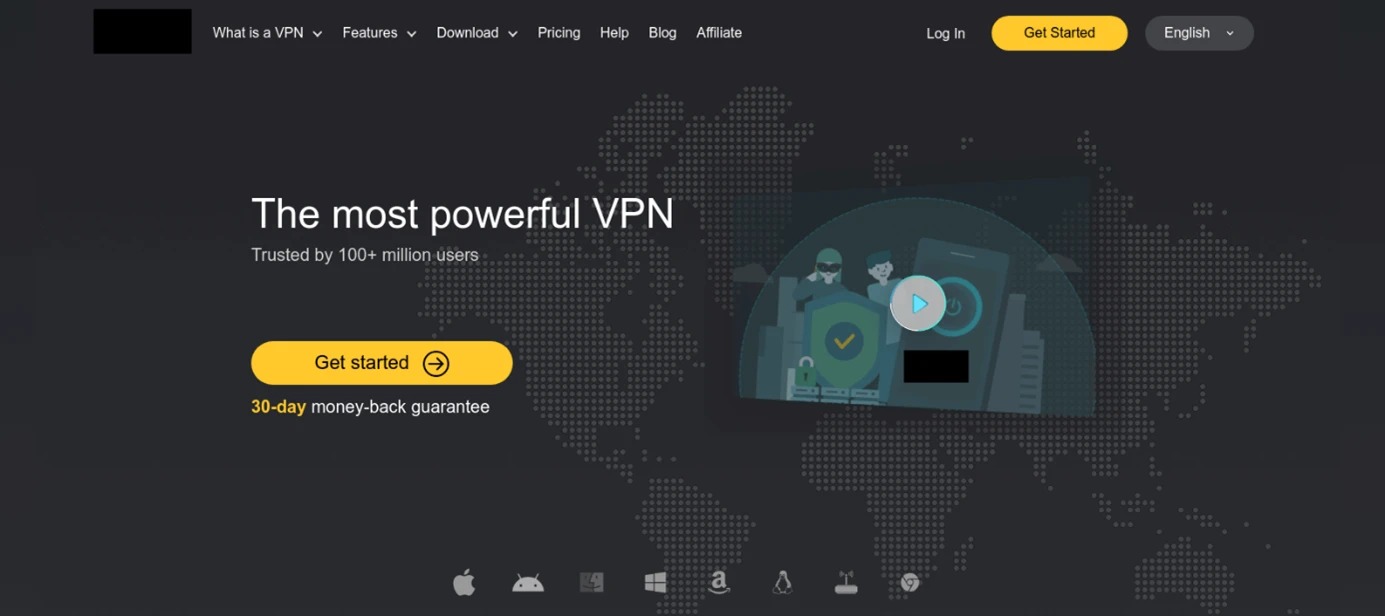


Фальшивый VPN-сервис

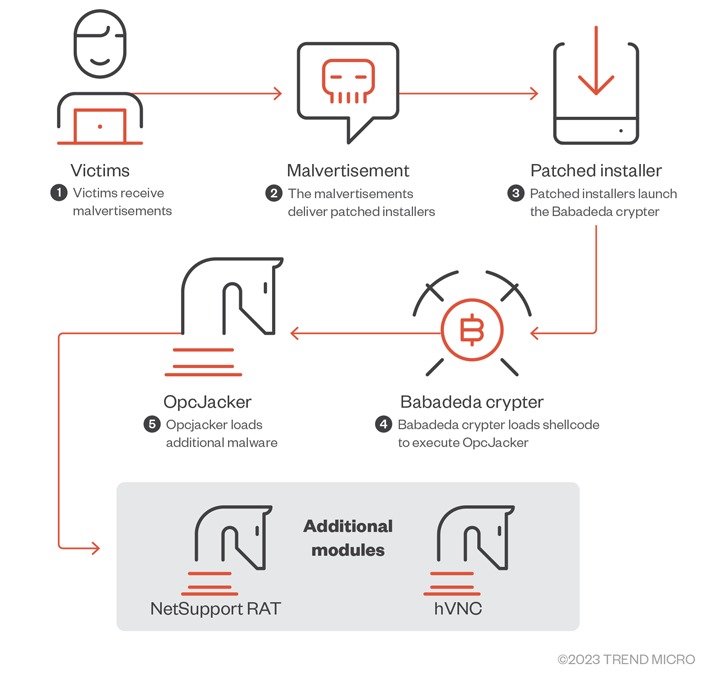
Файлы установщика такого «VPN-сервиса» используются для развертывания OpcJacker, который также способен загружать на устройство полезные нагрузки следующего этапа, включая NetSupport RAT и hVNC для удаленного доступа.

Малварь OpcJacker маскируется под VPN-сервис - «Новости»

Общая схема атаки

OpcJacker упакован с помощью криптора Babadeda, и использует файл конфигурации для активации функций для сбора данных. Так, отчет гласит, что малварь загружается путем модификации легитимной библиотеки DLL в установленном приложении, которое загружает другую вредоносную библиотеку DLL. После эта DLL собирает и запускает шелл-код (загрузчик и вредоносный исполняемый файл) и OpcJacker из фрагментов данных, хранящихся в файлах данных различных форматов, включая звуковые файлы WAV и HTML-справку Microsoft (CHM).


Кроме того, отмечается, что вредонос способен запускать на зараженном устройстве произвольный шелл-код и исполняемые файлы.


Исследователи сообщают, что также обнаружили отчет о загрузчике под названием Phobos Crypter (фактически представляющем собой то же вредоносное ПО, что и OpcJacker), который ранее применялся для загрузки вымогателя Phobos.


Хотя, по мнению экспертов, OpcJacker еще может находиться в разработке и его основная цель – хищение криптовалюты, универсальность малвари уже сейчас делает ее удобным загрузчиком для других вредоносных программ.
Аналитики компании Trend Micro обнаружили новый инфостилер OpcJacker, активный со второй половины 2022 года. Вредонос распространяется через вредоносную рекламу и маскируется под приложения, связанные с криптовалютой, и другой софт, включая VPN-сервисы. «Основные функции OpcJacker включают в себя кейлоггер, создание скринштов, кражу конфиденциальных данных из браузеров, загрузку дополнительных модулей и подмену криптовалютных адресов в буфере обмена», — пишут эксперты. Изначально OpcJacker распространялся через вредоносную рекламу и сеть фейковых сайтов, рекламирующих, казалось бы, безобидное ПО и приложения, чаще всего связанные с криптовалютой. Однако в рамках кампании, обнаруженной в феврале 2023 года, малварь стала ориентироваться на пользователей из Ирана, якобы предлагая им услуги VPN. Фальшивый VPN-сервис Файлы установщика такого «VPN-сервиса» используются для развертывания OpcJacker, который также способен загружать на устройство полезные нагрузки следующего этапа, включая NetSupport RAT и hVNC для удаленного доступа. Общая схема атаки OpcJacker упакован с помощью криптора Babadeda, и использует файл конфигурации для активации функций для сбора данных. Так, отчет гласит, что малварь загружается путем модификации легитимной библиотеки DLL в установленном приложении, которое загружает другую вредоносную библиотеку DLL. После эта DLL собирает и запускает шелл-код (загрузчик и вредоносный исполняемый файл) и OpcJacker из фрагментов данных, хранящихся в файлах данных различных форматов, включая звуковые файлы WAV и HTML-справку Microsoft (CHM). Кроме того, отмечается, что вредонос способен запускать на зараженном устройстве произвольный шелл-код и исполняемые файлы. Исследователи сообщают, что также обнаружили отчет о загрузчике под названием Phobos Crypter (фактически представляющем собой то же вредоносное ПО, что и OpcJacker), который ранее применялся для загрузки вымогателя Phobos. Хотя, по мнению экспертов, OpcJacker еще может находиться в разработке и его основная цель – хищение криптовалюты, универсальность малвари уже сейчас делает ее удобным загрузчиком для других вредоносных программ.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: