










Малварь Sality заражает промышленные системы через инструменты для восстановления паролей - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Малварь Sality заражает промышленные системы через инструменты для восстановления паролей - «Новости»

Исследователи из компании Dragos, занимающиеся промышленной кибербезопасностью, обнаружили, что неизвестные злоумышленники заражают промышленные системы управления малварью Sality. При этом вредонос маскируется под ПО для взлома паролей программируемых логических контроллеров.


Эксперты пишут, что в различных социальных сетях можно найти рекламу таких инструментов, якобы предназначенных для восстановления паролей от терминалов ПЛК и HMI таких производителей, как Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.
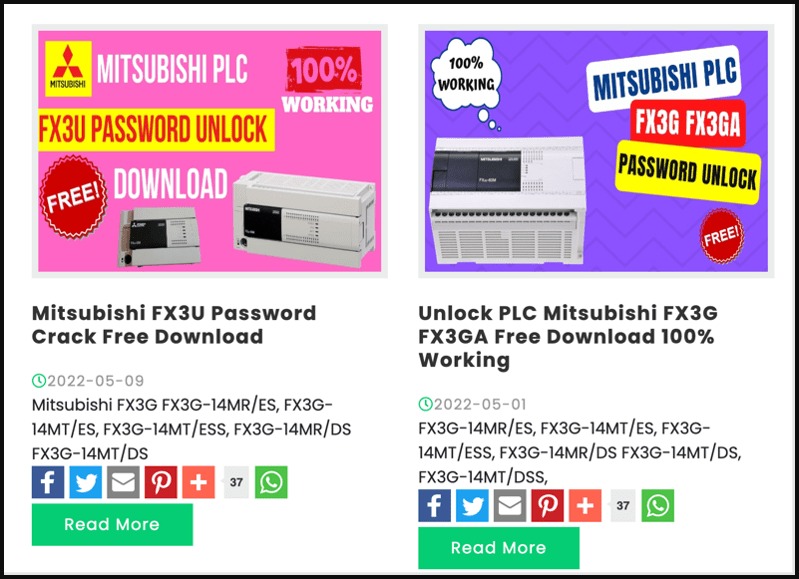


Малварь Sality заражает промышленные системы через инструменты для восстановления паролей - «Новости»


Дело в том, что программируемый логический контроллер, используемый для автоматизации процессов на фабриках, электростанциях и других промышленных предприятиях, может быть установлен, а затем практически забыт. Когда спустя время новый инженер обнаружит какую-то проблему, влияющую на ПЛК, он может столкнуться с тем, что его предшественник не оставил ему пароля. В таких случаях и могут пригодится подобные инструменты для «взлома».


Изучив один инцидент, затронувший ПЛК DirectLogic от Automation Direct, исследователи обнаружили, что программа для восстановления паролей действительно использовала уязвимость для извлечения пароля. Однако вместе с этим инструмент заразил систему малварью Sality, которая создает P2P-ботнет для выполнения различных задач (от взлома паролей до добычи криптовалюты).
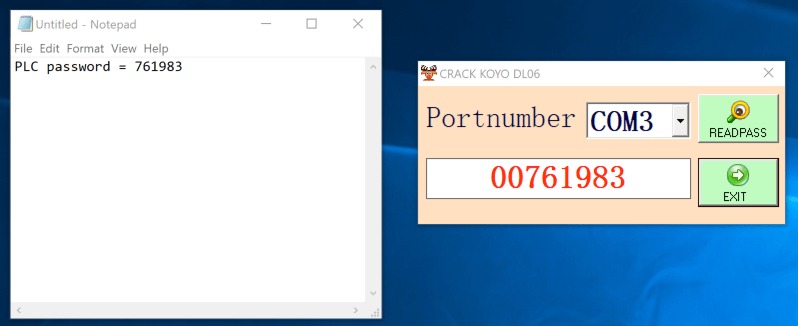


Sality Sality — это довольно старая малварь, которая продолжает развиваться по сей день и умеет завершать процессы, открывать соединения с удаленными сайтами, загружать дополнительные полезные нагрузки и воровать данные зараженного с хоста. Также этот вредонос способен внедряться в запущенные процессы и злоупотреблять функцией автозапуска Windows, чтобы копировать себя на внешние диски и съемные устройства, а также в любые доступные сетевые локации.


Конкретный образец, изученный экспертами Dragos, похоже, был ориентирован на кражу криптовалюты. Дело в том, что малварь каждые полсекунды проверяла буфер обмена в поисках любых данных, связанных с адресами криптовалютных кошельков.


Что касается уязвимостей, которые использовал инструмент для «взлома», они получили идентификаторы CVE-2022-2033 и CVE-2022-2004, и одна из них позволяла восстанавливать пароли и отправлять их удаленному злоумышленнику, получив  7,5 балла из 10 возможных по шкале CVSS. В настоящее время баги уже исправлены производителем.


Эксперты предупреждают, что такие программы для взлома паролей – это целая экосистема. И если преступники, стоящие за этой конкретной малварью, охотились лишь за деньгами, то другие хакеры могут пойти намного дальше и, к примеру, саботировать работу плотины, электростанции ​​и других объектов критической инфраструктуры, что повлечет за собой гораздо более серьезные последствия.
Исследователи из компании Dragos, занимающиеся промышленной кибербезопасностью, обнаружили, что неизвестные злоумышленники заражают промышленные системы управления малварью Sality. При этом вредонос маскируется под ПО для взлома паролей программируемых логических контроллеров. Эксперты пишут, что в различных социальных сетях можно найти рекламу таких инструментов, якобы предназначенных для восстановления паролей от терминалов ПЛК и HMI таких производителей, как Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic. Дело в том, что программируемый логический контроллер, используемый для автоматизации процессов на фабриках, электростанциях и других промышленных предприятиях, может быть установлен, а затем практически забыт. Когда спустя время новый инженер обнаружит какую-то проблему, влияющую на ПЛК, он может столкнуться с тем, что его предшественник не оставил ему пароля. В таких случаях и могут пригодится подобные инструменты для «взлома». Изучив один инцидент, затронувший ПЛК DirectLogic от Automation Direct, исследователи обнаружили, что программа для восстановления паролей действительно использовала уязвимость для извлечения пароля. Однако вместе с этим инструмент заразил систему малварью Sality, которая создает P2P-ботнет для выполнения различных задач (от взлома паролей до добычи криптовалюты). Sality Sality — это довольно старая малварь, которая продолжает развиваться по сей день и умеет завершать процессы, открывать соединения с удаленными сайтами, загружать дополнительные полезные нагрузки и воровать данные зараженного с хоста. Также этот вредонос способен внедряться в запущенные процессы и злоупотреблять функцией автозапуска Windows, чтобы копировать себя на внешние диски и съемные устройства, а также в любые доступные сетевые локации. Конкретный образец, изученный экспертами Dragos, похоже, был ориентирован на кражу криптовалюты. Дело в том, что малварь каждые полсекунды проверяла буфер обмена в поисках любых данных, связанных с адресами криптовалютных кошельков. Что касается уязвимостей, которые использовал инструмент для «взлома», они получили идентификаторы CVE-2022-2033 и CVE-2022-2004, и одна из них позволяла восстанавливать пароли и отправлять их удаленному злоумышленнику, получив 7,5 балла из 10 возможных по шкале CVSS. В настоящее время баги уже исправлены производителем. Эксперты предупреждают, что такие программы для взлома паролей – это целая экосистема. И если преступники, стоящие за этой конкретной малварью, охотились лишь за деньгами, то другие хакеры могут пойти намного дальше и, к примеру, саботировать работу плотины, электростанции ​​и других объектов критической инфраструктуры, что повлечет за собой гораздо более серьезные последствия.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: