




Для управления малварью ToxicEye используется Telegram - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Для управления малварью ToxicEye используется Telegram - «Новости»

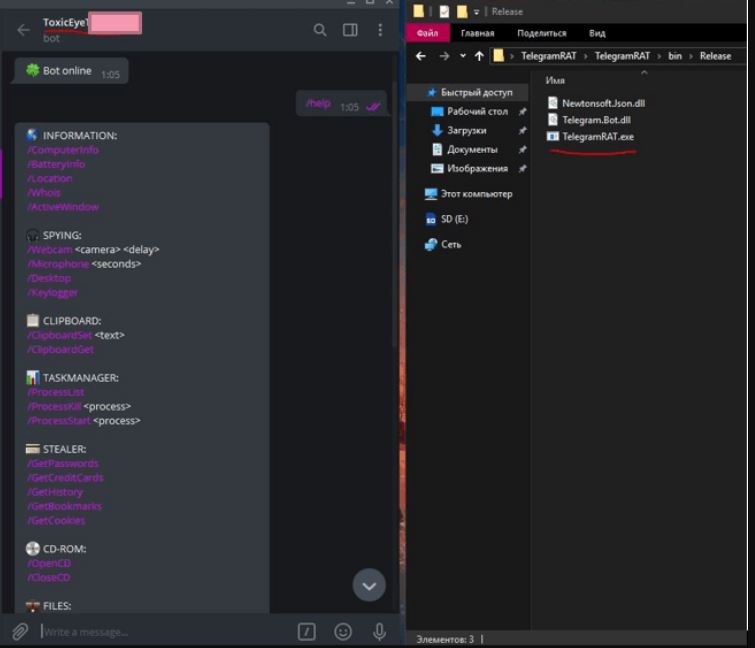
Команда исследователей Check Point обнаружила, что мессенджер Telegram используется в качестве управляющего сервера для трояна удаленного доступа (RAT) ToxicEye.  Даже когда Telegram не установлен или не используется, хакерам удается удаленно передавать команды малвари и совершать операции через приложение. За последние три месяца исследователи отследили более 130 таких кибератак.
Для управления малварью ToxicEye используется Telegram - «Новости»


Операторы ToxicEye распространяют свою малварь, маскируя ее под почтовые вложения. Получив доступ к системе жертвы и ее данным, они также получают возможность устанавливать на устройство другую малварь.


Как правило, атака происходит следующим образом.


  • Злоумышленник начинает с создания учетной записи и специального бота в Telegram.

  • Токен бота связывается с выбранной малварью.

  • Затем вредонос распространяется через спам-рассылки в виде вложения. Например, один из таких фалов, который идентифицировали эксперты, назывался «PayPal Checker by saint.exe».

  • Далее потенциальная жертва открывает вредоносное вложение, и оно подключается к Telegram. Любое устройство, зараженное ToxicEye, может быть атаковано посредством Telegram-бота, который связывает пользователя с C&C-сервером злоумышленников.

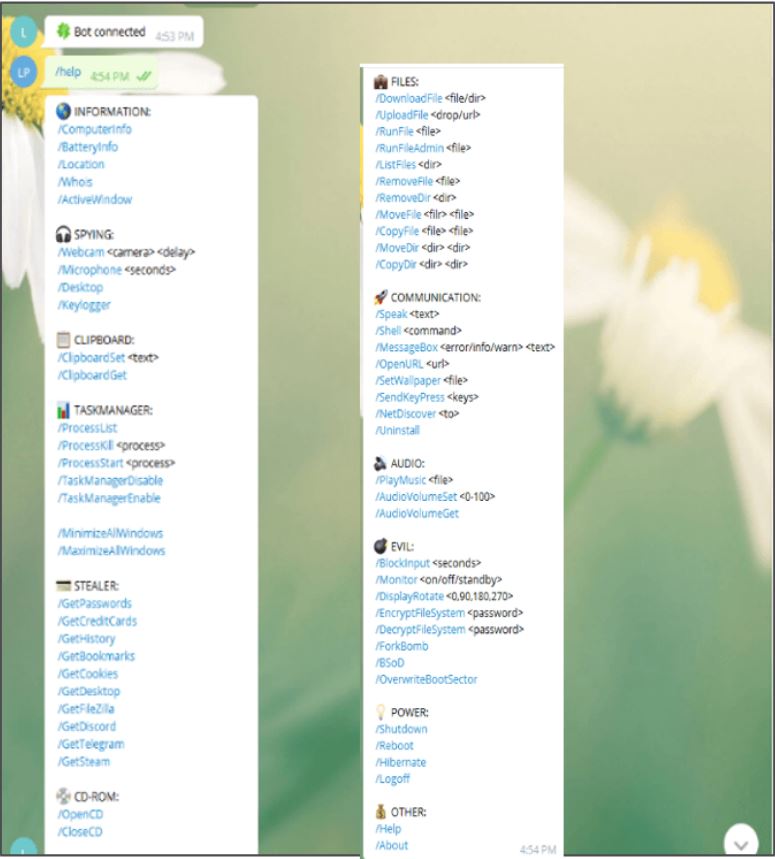
  • Хакер получает возможность: управлять файлами, в том числе и удалять их, похищать данные (например, из буфера обмена, пароли, информацию о компьютере, историю браузера и coockie), записывать аудио и видео, а также зашифровывать файлы и устанавливать вымогательское ПО.
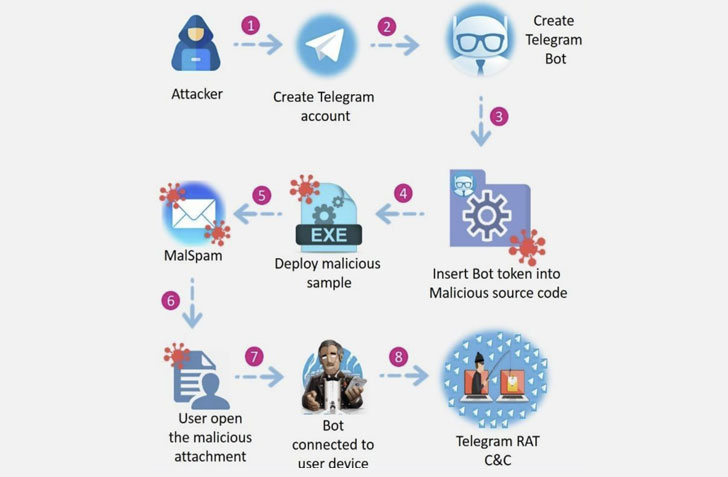


Схема атаки

Исследователи отмечают, что использование Telegram – это весьма умный шаг, та как ведь Telegram — это легитимный и простой в использовании сервис, который обычно не блокируется корпоративными антивирусными решениями. Также это позволяет преступникам оставаться анонимными, ведь для регистрации им требуется только номер мобильного телефона.


«Мы настоятельно призываем организации и пользователей Telegram быть в курсе последних новостей о фишинговых атаках и относиться с большим подозрением к письмам, в тему которых встроено имя пользователя или организации, — комментирует Идан Шараби, менеджер группы исследований и разработок Check Point Software Technologies. — Учитывая, что Telegram можно использовать для распространения вредоносных файлов или как канал управления для вредоносного ПО, мы ожидаем, что в будущем злоумышленники продолжат разрабатывать инструменты, использующие эту платформу».


Команда исследователей Check Point обнаружила, что мессенджер Telegram используется в качестве управляющего сервера для трояна удаленного доступа (RAT) ToxicEye. Даже когда Telegram не установлен или не используется, хакерам удается удаленно передавать команды малвари и совершать операции через приложение. За последние три месяца исследователи отследили более 130 таких кибератак. Операторы ToxicEye распространяют свою малварь, маскируя ее под почтовые вложения. Получив доступ к системе жертвы и ее данным, они также получают возможность устанавливать на устройство другую малварь. Как правило, атака происходит следующим образом. Злоумышленник начинает с создания учетной записи и специального бота в Telegram. Токен бота связывается с выбранной малварью. Затем вредонос распространяется через спам-рассылки в виде вложения. Например, один из таких фалов, который идентифицировали эксперты, назывался «PayPal Checker by saint.exe». Далее потенциальная жертва открывает вредоносное вложение, и оно подключается к Telegram. Любое устройство, зараженное ToxicEye, может быть атаковано посредством Telegram-бота, который связывает пользователя с C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: