










Инфостилер RisePro распространяется через «пиратские» сайты - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Инфостилер RisePro распространяется через «пиратские» сайты - «Новости»

Эксперты компаний Flashpoint и Sekoia обнаружили новую малварь для кражи данных RisePro, которая распространяется через сайты с фальшивыми кряками. Эти сайты созданы и управляются с помощью pay-per-install (PPI) сервиса для распространения вредоносов PrivateLoader.


Обе компании пишут, что RisePro — это новая угроза, ориентированная на кражу данных банковских карт, паролей и данных криптовалютных кошельков с зараженных устройств. Вредонос распространяется под видом генераторов ключей и кряков для различного софта, а также модов для игр.
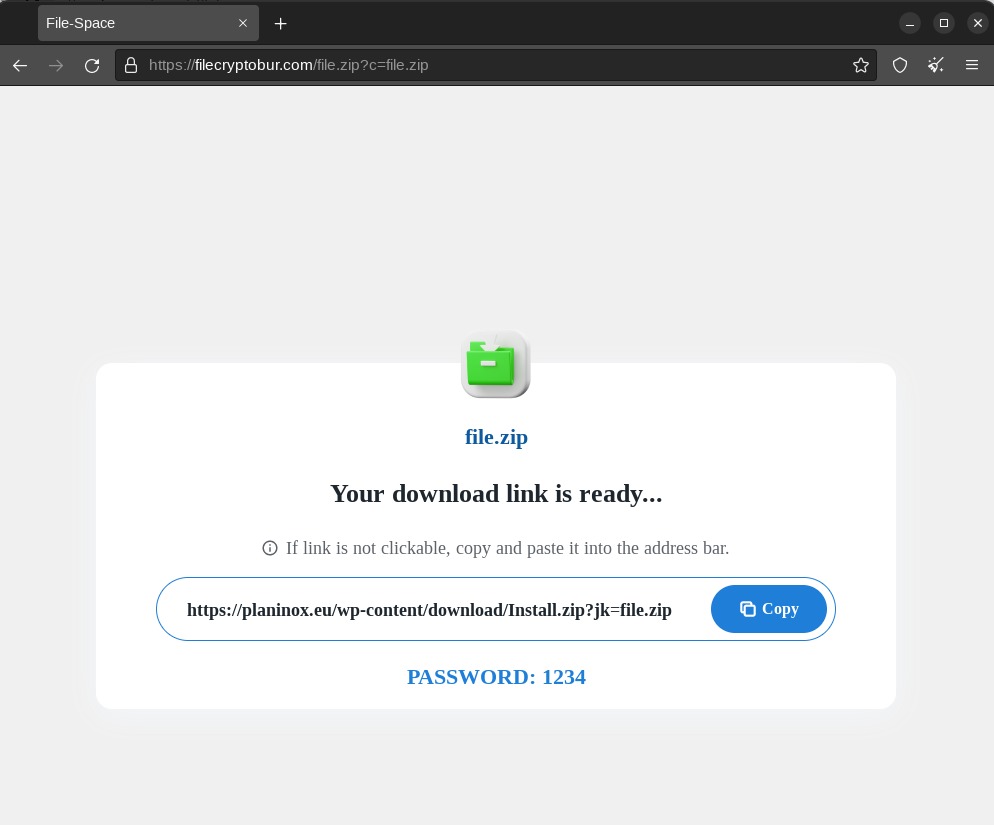


Загрузка на вредоносном сайте

Flashpoint сообщает, что операторы малвари уже начали продавать тысячи логов RisePro (данные, собранные с зараженных устройств) на русскоязычных маркетплейсах в даркнете.


Аналитики Sekoia говорят, что обнаружили значительное сходство между кодом PrivateLoader и RisePro. Они полагают, что операторы платформы для распространения вредоносных программ запустили собственный инфостилер (для себя, либо в качестве нового сервиса). Сообщается, что в настоящее время RisePro доступен для покупки через Telegram.


RisePro написан на C++ и, вероятно, построен на исходном коде другого инфостилера — Vidar, поскольку использует ту же систему зависимостей DLL.
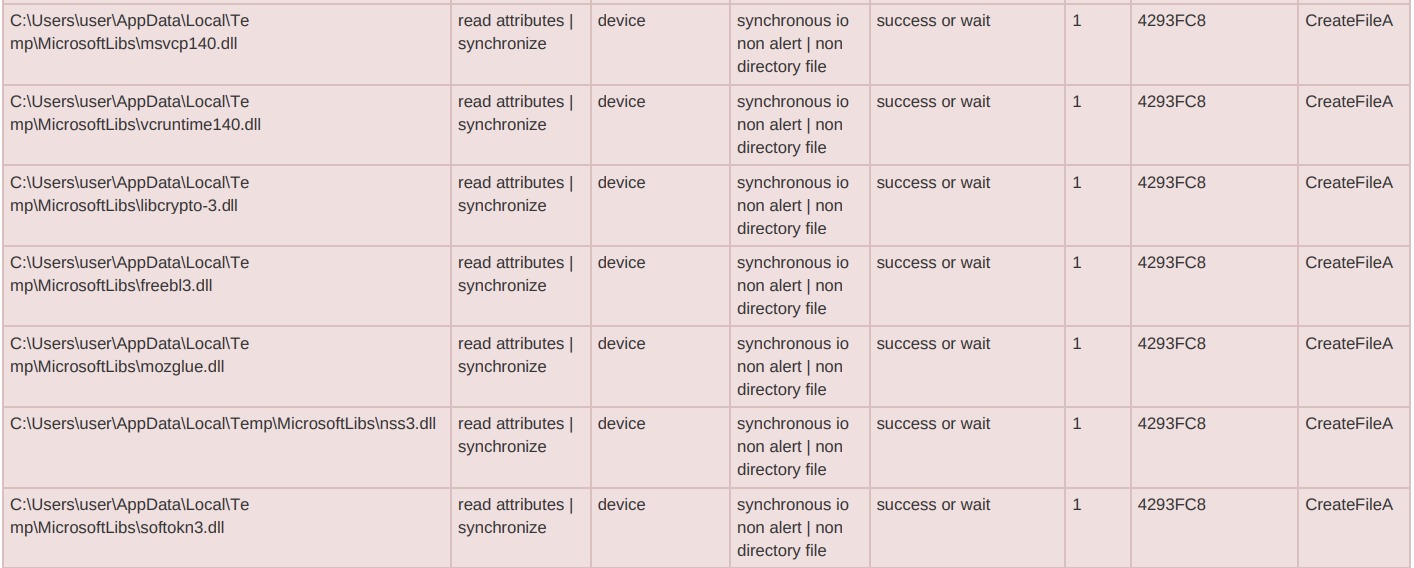


После заражения малварь сканирует скомпрометированную систему, тщательно изучает ключи реестра и сохраняет найденные данные в текстовый файл, делает снимок экрана. В итоге вредонос упаковывает все собранное в ZIP-архив, а затем отправляет архив на сервер злоумышленников.


RisePro пытается украсть широкий спектр данных из приложений, браузеров, криптовалютных кошельков и расширений для браузеров:


  • Браузеры: Google Chrome, Firefox, Maxthon3, K-Melon, Sputnik, Nichrome, Uran, Chromodo, Netbox, Comodo, Torch, Orbitum, QIP Surf, Coowon, CatalinaGroup Citrio, Chromium, Elements, Vivaldi, Chedot, CentBrowser, 7start, ChomePlus, Iridium, Amigo, Opera, Brave, CryptoTab, Yandex, IceDragon, BlackHaw, Pale Moon, Atom.

  • Расширения для браузеров: Authenticator, MetaMask, Jaxx Liberty Extension, iWallet, BitAppWallet, SaturnWallet, GuildWallet, MewCx, Wombat, CloverWallet, NeoLine, RoninWallet, LiqualityWallet, EQUALWallet, Guarda, Coinbase, MathWallet, NiftyWallet, Yoroi, BinanceChainWallet, TronLink, Phantom, Oxygen, PaliWallet, PaliWallet, Bolt X, ForboleX, XDEFI Wallet, Maiar DeFi Wallet.

  • ПО: Discord, battle.net, Authy Desktop.

  • Криптовалютные активы: Bitcoin, Dogecoin, Anoncoin, BBQCoin, BBQCoin, DashCore, Florincoin, Franko, Freicoin, GoldCoin (GLD), IOCoin, Infinitecoin, Ixcoin, Megacoin, Mincoin, Namecoin, Primecoin, Terracoin, YACoin, Zcash, devcoin, digitalcoin, Litecoin, Reddcoin.


Кроме того, RisePro может сканировать папки файловой системы в поисках интересных данных, например, квитанций, содержащих информацию о банковской карте.


Исследователи напоминают, что упомянутый выше PrivateLoader представляет собой сервис для распространения вредоносного ПО с оплатой за каждую установку, который маскирует малварь под кряки, генераторы ключей и моды для игр. Фактически, злоумышленники предоставляют операторам PrivateLoader образец малвари, которую хотят распространять, рассказывают, каковы критерии таргетинга и производят оплату. После чего PrivateLoader задействует свою сеть фейковых и взломанных сайтов для распространения полученного вредоноса.


Этот сервис для хакеров был обнаружен еще весной 2022 года специалистами Intel471. Интересно, что до недавнего времени PrivateLoader занимался распространением только популярных инфосилеров RedLine и Raccoon (за редкими исключениями). Теперь, когда его арсенал пополнил  RisePro, специалисты Sekoia отмечают, что новый инфостилер обладает возможностями загрузчика, а его код во многом совпадает с кодом самого PrivateLoader. Сходства были замечены в технике обфускации строк, обфускации HTTP-сообщений, а также в настройке HTTP и портов.
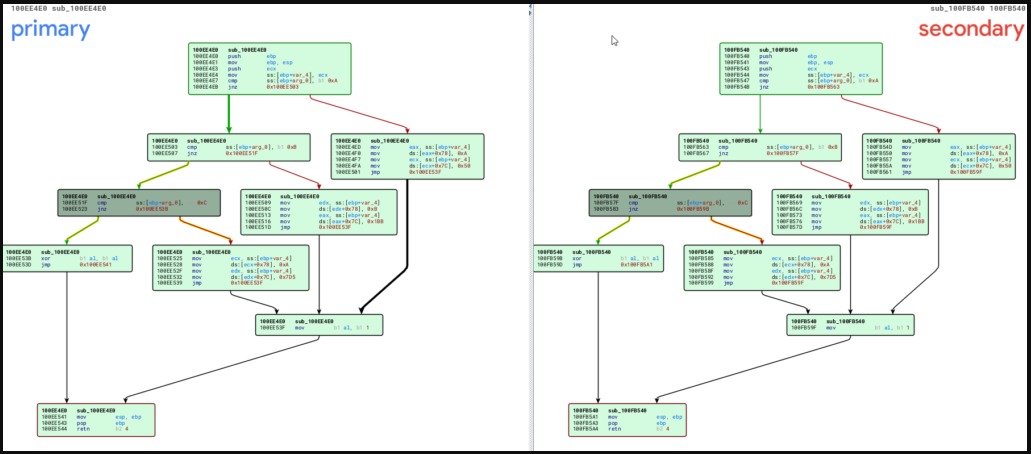


В итоге исследователи предполагают, что RisePro могли разработать те же люди, которые стоят за PrivateLoader. Другая теория гласит, что RisePro — это новый виток развития самого PrivateLoader или «детище» бывшего разработчика тоже же хак-группы, который теперь продвигает собственный PPI-сервис.
Эксперты компаний Flashpoint и Sekoia обнаружили новую малварь для кражи данных RisePro, которая распространяется через сайты с фальшивыми кряками. Эти сайты созданы и управляются с помощью pay-per-install (PPI) сервиса для распространения вредоносов PrivateLoader. Обе компании пишут, что RisePro — это новая угроза, ориентированная на кражу данных банковских карт, паролей и данных криптовалютных кошельков с зараженных устройств. Вредонос распространяется под видом генераторов ключей и кряков для различного софта, а также модов для игр. Загрузка на вредоносном сайте Flashpoint сообщает, что операторы малвари уже начали продавать тысячи логов RisePro (данные, собранные с зараженных устройств) на русскоязычных маркетплейсах в даркнете. Аналитики Sekoia говорят, что обнаружили значительное сходство между кодом PrivateLoader и RisePro. Они полагают, что операторы платформы для распространения вредоносных программ запустили собственный инфостилер (для себя, либо в качестве нового сервиса). Сообщается, что в настоящее время RisePro доступен для покупки через Telegram. RisePro написан на C и, вероятно, построен на исходном коде другого инфостилера — Vidar, поскольку использует ту же систему зависимостей DLL. После заражения малварь сканирует скомпрометированную систему, тщательно изучает ключи реестра и сохраняет найденные данные в текстовый файл, делает снимок экрана. В итоге вредонос упаковывает все собранное в ZIP-архив, а затем отправляет архив на сервер злоумышленников. RisePro пытается украсть широкий спектр данных из приложений, браузеров, криптовалютных кошельков и расширений для браузеров: Браузеры: Google Chrome, Firefox, Maxthon3, K-Melon, Sputnik, Nichrome, Uran, Chromodo, Netbox, Comodo, Torch, Orbitum, QIP Surf, Coowon, CatalinaGroup Citrio, Chromium, Elements, Vivaldi, Chedot, CentBrowser, 7start, ChomePlus, Iridium, Amigo, Opera, Brave, CryptoTab, Yandex, IceDragon, BlackHaw, Pale Moon, Atom. Расширения для браузеров: Authenticator, MetaMask, Jaxx Liberty Extension, iWallet, BitAppWallet, SaturnWallet, GuildWallet, MewCx, Wombat, CloverWallet, NeoLine, RoninWallet, LiqualityWallet, EQUALWallet, Guarda, Coinbase, MathWallet, NiftyWallet, Yoroi, BinanceChainWallet, TronLink, Phantom, Oxygen, PaliWallet, PaliWallet, Bolt X, ForboleX, XDEFI Wallet, Maiar DeFi Wallet. ПО: Discord, battle.net, Authy Desktop. Криптовалютные активы: Bitcoin, Dogecoin, Anoncoin, BBQCoin, BBQCoin, DashCore, Florincoin, Franko, Freicoin, GoldCoin (GLD), IOCoin, Infinitecoin, Ixcoin, Megacoin, Mincoin, Namecoin, Primecoin, Terracoin, YACoin, Zcash, devcoin, digitalcoin, Litecoin, Reddcoin. Кроме того, RisePro может сканировать папки файловой системы в поисках интересных данных, например, квитанций, содержащих информацию о банковской карте. Исследователи напоминают, что упомянутый выше PrivateLoader представляет собой сервис для распространения вредоносного ПО с оплатой за каждую установку, который маскирует малварь под кряки, генераторы ключей и моды для игр. Фактически, злоумышленники предоставляют операторам PrivateLoader образец малвари, которую хотят распространять, рассказывают, каковы критерии таргетинга и производят оплату. После чего PrivateLoader задействует свою сеть фейковых и взломанных сайтов для распространения полученного вредоноса. Этот сервис для хакеров был обнаружен еще весной 2022 года специалистами Intel471. Интересно, что до недавнего времени PrivateLoader занимался распространением только популярных инфосилеров RedLine и Raccoon (за редкими исключениями). Теперь, когда его арсенал пополнил RisePro, специалисты Sekoia отмечают, что новый инфостилер обладает возможностями загрузчика, а его код во многом совпадает с кодом самого PrivateLoader. Сходства были замечены в технике обфускации строк, обфускации HTTP-сообщений, а также в настройке HTTP и портов. В итоге исследователи предполагают, что RisePro могли разработать те же люди, которые стоят за PrivateLoader. Другая теория гласит, что RisePro — это новый виток развития самого PrivateLoader или «детище» бывшего разработчика тоже же хак-группы, который теперь продвигает собственный PPI-сервис.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Moore
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: