










Обновленная малварь CryptBot распространяется через фейковые пиратские сайты - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обновленная малварь CryptBot распространяется через фейковые пиратские сайты - «Новости»

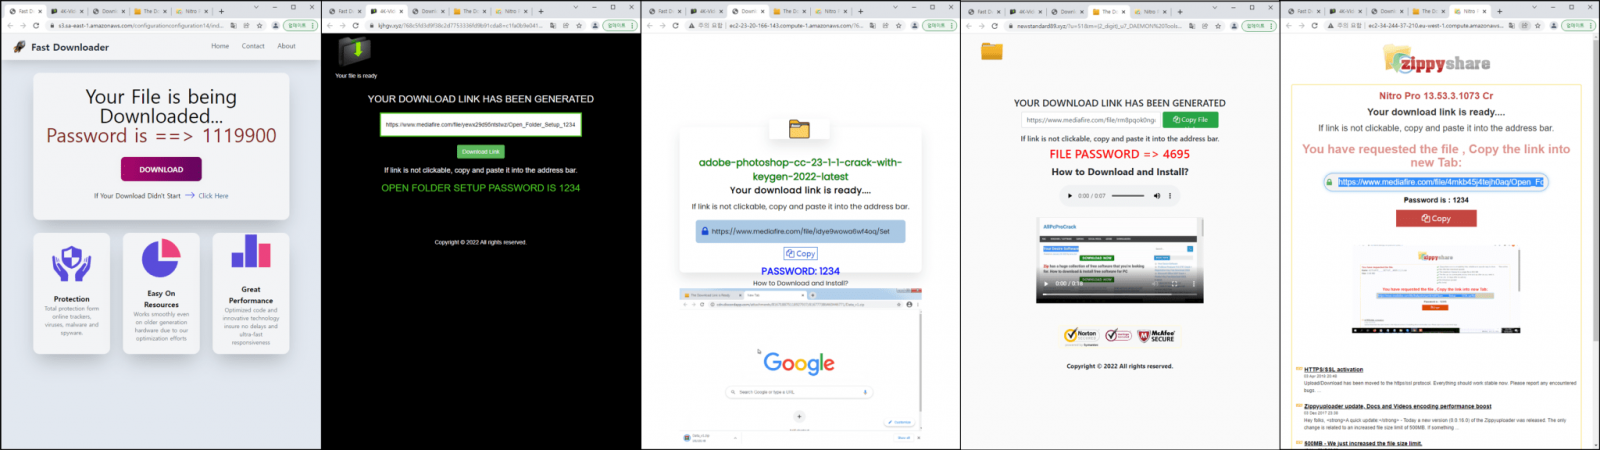
Аналитики  Ahn Lab предупредили, что новая версия инфостилера CryptBot распространяется через ряд фейковых сайтов, которые предлагают бесплатные кряки для игр и ПО.


Напомню, что эта Windows-малварь существует довольно давно и ворует информацию с зараженных устройств, включая сохраненные учетные данные из браузера, файлы cookie, историю браузера, данные криптовалютных кошельков, кредитных карт, а также различные файлы.


В новой версии CryptBot авторы малвари удалили несколько старых функций, чтобы сделать свой инструмент более компактным и эффективным. Кроме того, злоумышленники постоянно обновляют управляющие серверы, сайты дропперов и само вредоносное ПО, поэтому CryptBot в настоящее время является одной из самых изменчивых угроз.


Как уже было сказано выше, теперь обновленный инфостилер распространяется через фальшивые пиратские сайты, где якобы выложены программы для взлома, генераторы ключей или другие подобные утилиты. При этом злоумышленники используют SEO, чтобы продвигать эти сайты в результатах поиска Google, тем самым обеспечивая себе стабильный приток жертв.


Вредоносные сайты постоянно обновляются, используя множество разных приманок. Также посетители этих ресурсов проходят через длинную цепочку перенаправлений, прежде чем попасть на целевую страницу, которая вообще может находиться даже на скомпрометированном легитимном сайте, используемом в атаках на отравление поисковых систем (SEO poisoning).


Кроме того, авторы малвари явно стремятся упростить ее функциональность и сделать вредоноса более легким, компактным и незаметным. По этой причине из CryptBot была удалена функциональность anti-sandbox, и осталась только проверка количества ядер ЦП, направленная на обнаружение виртуальных машин.


Также были удалены функции соединения со вторым управляющим сервером и вторая папка для кражи данных. И еще одна функция, от которой отказались авторы CryptBot, это возможность делать скриншоты и собирать данные о TXT-файлах, размещенных на рабочем столе. Похоже, эти действия были слишком рискованными, обнаруживая активность вредоноса.
Аналитики Ahn Lab предупредили, что новая версия инфостилера CryptBot распространяется через ряд фейковых сайтов, которые предлагают бесплатные кряки для игр и ПО. Напомню, что эта Windows-малварь существует довольно давно и ворует информацию с зараженных устройств, включая сохраненные учетные данные из браузера, файлы cookie, историю браузера, данные криптовалютных кошельков, кредитных карт, а также различные файлы. В новой версии CryptBot авторы малвари удалили несколько старых функций, чтобы сделать свой инструмент более компактным и эффективным. Кроме того, злоумышленники постоянно обновляют управляющие серверы, сайты дропперов и само вредоносное ПО, поэтому CryptBot в настоящее время является одной из самых изменчивых угроз. Как уже было сказано выше, теперь обновленный инфостилер распространяется через фальшивые пиратские сайты, где якобы выложены программы для взлома, генераторы ключей или другие подобные утилиты. При этом злоумышленники используют SEO, чтобы продвигать эти сайты в результатах поиска Google, тем самым обеспечивая себе стабильный приток жертв. Вредоносные сайты постоянно обновляются, используя множество разных приманок. Также посетители этих ресурсов проходят через длинную цепочку перенаправлений, прежде чем попасть на целевую страницу, которая вообще может находиться даже на скомпрометированном легитимном сайте, используемом в атаках на отравление поисковых систем (SEO poisoning). Кроме того, авторы малвари явно стремятся упростить ее функциональность и сделать вредоноса более легким, компактным и незаметным. По этой причине из CryptBot была удалена функциональность anti-sandbox, и осталась только проверка количества ядер ЦП, направленная на обнаружение виртуальных машин. Также были удалены функции соединения со вторым управляющим сервером и вторая папка для кражи данных. И еще одна функция, от которой отказались авторы CryptBot, это возможность делать скриншоты и собирать данные о TXT-файлах, размещенных на рабочем столе. Похоже, эти действия были слишком рискованными, обнаруживая активность вредоноса.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Oldman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: