










Пиратские плагины и темы для WordPress распространяют малварь - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Пиратские плагины и темы для WordPress распространяют малварь - «Новости»

Аналитики Wordfence подвели итоги 2020 года и сообщают, что пиратские версии тем и плагинов для WordPress стали основным источников распространения малвари среди WordPress-сайтов.


Эксперты пишут, что в прошлом году их сканер малвари обнаружил более 70 000 000 вредоносных файлов более чем на 1 200 000 сайтов под управлением WordPress. При этом 206 000 сайтов (более 17% от общего количества) заразились малварью из-за использования различных пиратских (nulled) плагинов и тем.


Большинство из этих 206 000 ресурсов (154 928 сайтов) пострадали от малвари WP-VCD, существующей с 2017 года. За прошедшие годы исследователи не раз отмечали, что этот вредонос  не использует для проникновения на чужие сайты уязвимости, вместо этого операторы малвари полагаются на человеческую жадность, создавая бесплатные и вредоносные клоны популярных тем и плагинов.


По данным Wordfence, эта вредоносная кампания была настолько успешной, что в 2020 году на нее приходилось 13% всех зараженных сайтов.


Но, разумеется, пиратские темы и плагины – не единственный источник компрометации сайтов на базе WordPress. Среди других способов атак исследователи выделяют брутфорс и эксплоиты для различных багов.


Так, в прошлом году было зафиксировано более 90 000 000 000 вредоносных и автоматизированных попыток входа в систему. Эти атаки совершались с 57 000 000 IP-адресов, «на скорости» 2800 попыток входа в систему в секунду.
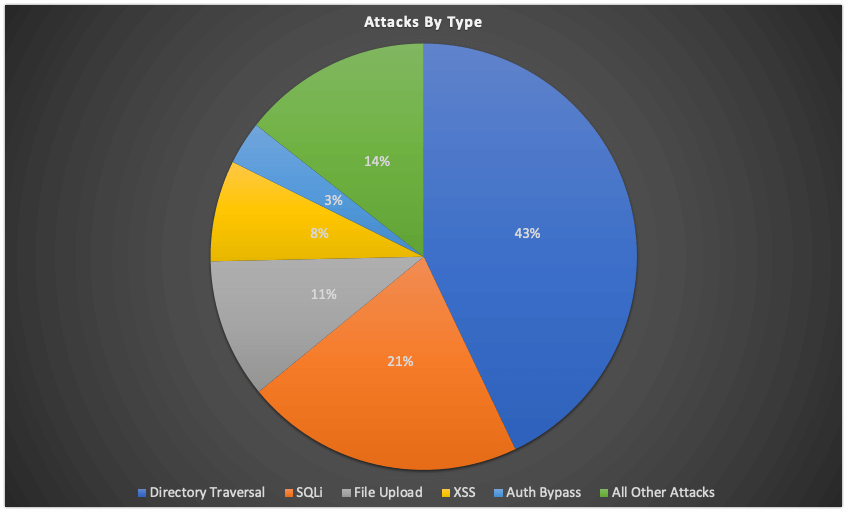


Что касается эксплуатации уязвимостей, за последний год Wordfence обнаружила более чем 4 300 000 000 попыток использования различных багов. Наиболее распространенной формой уязвимостей стал обход каталога. Такие проблемы злоумышленники пытались использовать для чтения файлов (таких как wp-config.php) или загрузки вредоносных файлов обратно на уязвимый  сайт. Среди других популярных проблем в отчете также перечислены SQL-инъекции, RCE-уязвимости, XSS и обход аутентификации.
Аналитики Wordfence подвели итоги 2020 года и сообщают, что пиратские версии тем и плагинов для WordPress стали основным источников распространения малвари среди WordPress-сайтов. Эксперты пишут, что в прошлом году их сканер малвари обнаружил более 70 000 000 вредоносных файлов более чем на 1 200 000 сайтов под управлением WordPress. При этом 206 000 сайтов (более 17% от общего количества) заразились малварью из-за использования различных пиратских (nulled) плагинов и тем. Большинство из этих 206 000 ресурсов (154 928 сайтов) пострадали от малвари WP-VCD, существующей с 2017 года. За прошедшие годы исследователи не раз отмечали, что этот вредонос не использует для проникновения на чужие сайты уязвимости, вместо этого операторы малвари полагаются на человеческую жадность, создавая бесплатные и вредоносные клоны популярных тем и плагинов. По данным Wordfence, эта вредоносная кампания была настолько успешной, что в 2020 году на нее приходилось 13% всех зараженных сайтов. Но, разумеется, пиратские темы и плагины – не единственный источник компрометации сайтов на базе WordPress. Среди других способов атак исследователи выделяют брутфорс и эксплоиты для различных багов. Так, в прошлом году было зафиксировано более 90 000 000 000 вредоносных и автоматизированных попыток входа в систему. Эти атаки совершались с 57 000 000 IP-адресов, «на скорости» 2800 попыток входа в систему в секунду. Что касается эксплуатации уязвимостей, за последний год Wordfence обнаружила более чем 4 300 000 000 попыток использования различных багов. Наиболее распространенной формой уязвимостей стал обход каталога. Такие проблемы злоумышленники пытались использовать для чтения файлов (таких как wp-config.php) или загрузки вредоносных файлов обратно на уязвимый сайт. Среди других популярных проблем в отчете также перечислены SQL-инъекции, RCE-уязвимости, XSS и обход аутентификации.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: