Ботнет Ddostf взламывает MySQL-серверы - «Новости» » Интернет технологии
sitename
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»

Специалисты AhnLab Security Emergency response Center (ASEC) предупредили, что серверы MySQL подвергаются атакам ботнета Ddostf, который работает по схеме DDoS-as-a-Service (DDoS-как-услуга). То есть мощности ботнета сдаются в аренду другим киберпреступникам.


Ddostf — ботнет китайского происхождения, впервые обнаруженный ИБ-специалистами около семи лет назад и ориентированный на системы Linux и Windows. В Windows малварь закрепляется, регистрируясь в качестве системной службы при первом запуске, а затем расшифровывает свою C&C-конфигурацию для установления соединения.


Вредонос составляет профиль зараженного хоста и отправляет данные (такие как частота и количество ядер процессора, информация о языке, версии Windows, скорости сети и так далее) на свой управляющий сервер. В ответ сервер может давать клиенту команды для организации DDoS-атак, включая SYN Flood, UDP Flood и HTTP GET/POST Flood, запрашивать прекращение передачи информации о состоянии системы, переключать бота на новый C&C-адрес, давать команды для загрузки и выполнения новый пейлоадов.


Исследователи рассказывают, что теперь создатели Ddostf сканируют интернет в поисках доступных серверов MySQL и пытаются взломать их, брутфорсом подбирая учетные данные администратора.


На успешно скомпрометированных серверах злоумышленники используют UDF для выполнения команд. UDF —  это функция MySQL, позволяющая пользователям задавать функции на C или C++ и компилировать их в DLL-файл, расширяющий возможности сервера.
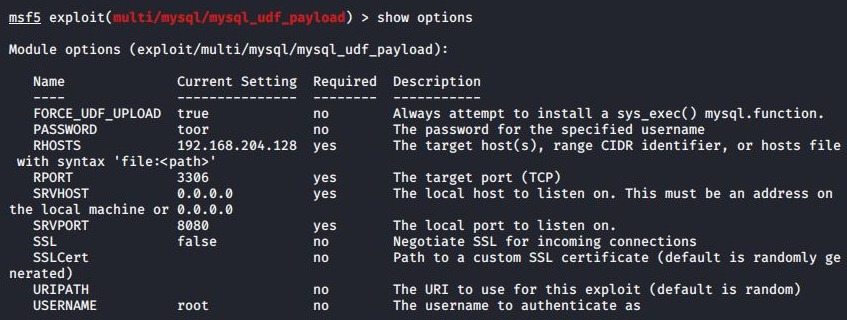


Модуль Metasploit для злоупотребления UDF

В данном случае злоумышленники создают собственные UDF и регистрируют их на сервере в виде DLL-файла (amd.dll) со следующими вредоносными функциями:


  • загрузка полезной нагрузки, например DDoS-бота Ddostf, с удаленного сервера;

  • выполнение произвольных команд злоумышленников на системном уровне;

  • вывод результатов выполнения команд во временный файл и отправка его злоумышленникам.


Злоупотребление UDF облегчает скачивание основной полезной нагрузки, бот-клиента Ddostf, но потенциально может обеспечивать и установку других вредоносов, кражу данных, внедрение бэкдоров для постоянного доступа и так далее.


Компания ASEC рекомендует администраторам MySQL своевременно устанавливать обновления и выбирать длинные уникальные пароли для защиты учетных записей администраторов от брутфорса и словарных атак.
Специалисты AhnLab Security Emergency response Center (ASEC) предупредили, что серверы MySQL подвергаются атакам ботнета Ddostf, который работает по схеме DDoS-as-a-Service (DDoS-как-услуга). То есть мощности ботнета сдаются в аренду другим киберпреступникам. Ddostf — ботнет китайского происхождения, впервые обнаруженный ИБ-специалистами около семи лет назад и ориентированный на системы Linux и Windows. В Windows малварь закрепляется, регистрируясь в качестве системной службы при первом запуске, а затем расшифровывает свою C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: