





Обнаружена малварь для Apple M1 - «Новости» » Интернет технологии
sitename
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
ASML готовит литографию нового поколения — Hyper NA через 10 лет уменьшит элементы чипов более чем на треть - «Новости сети»
Atari воскресила компьютер 43-летней давности — 800XL вернулся с картриджами, BASIC и USB - «Новости сети»
Суд не помеха: спустя месяц перерыва хакер voices38 взломал ещё две игры с Denuvo - «Новости сети»
Google представила ИИ-сотрудника — Gemini agent сможет самостоятельно выполнять задачи от начала до конца - «Новости сети»
Anthropic запретила пользователям жестоко обращаться с ИИ-ботом Claude — иначе он объявит бойкот - «Новости сети»

Патрик Уордл (Patrick Wardle), один из ведущих специалистов в мире по безопасности продуктов Apple, обнаружил модификацию малвари Pirrit, предназначенную для работы на чипе M1.


Чипы Apple M1 были представлены в ноябре 2020 года, и с тех пор многие разработчики подготовили новые версии своих приложений, чтобы обеспечить лучшую производительность и совместимость. Уорл пишет, что теперь аналогичные шаги предпринимают и авторы малвари, адаптируя своих вредоносов для Apple M1.


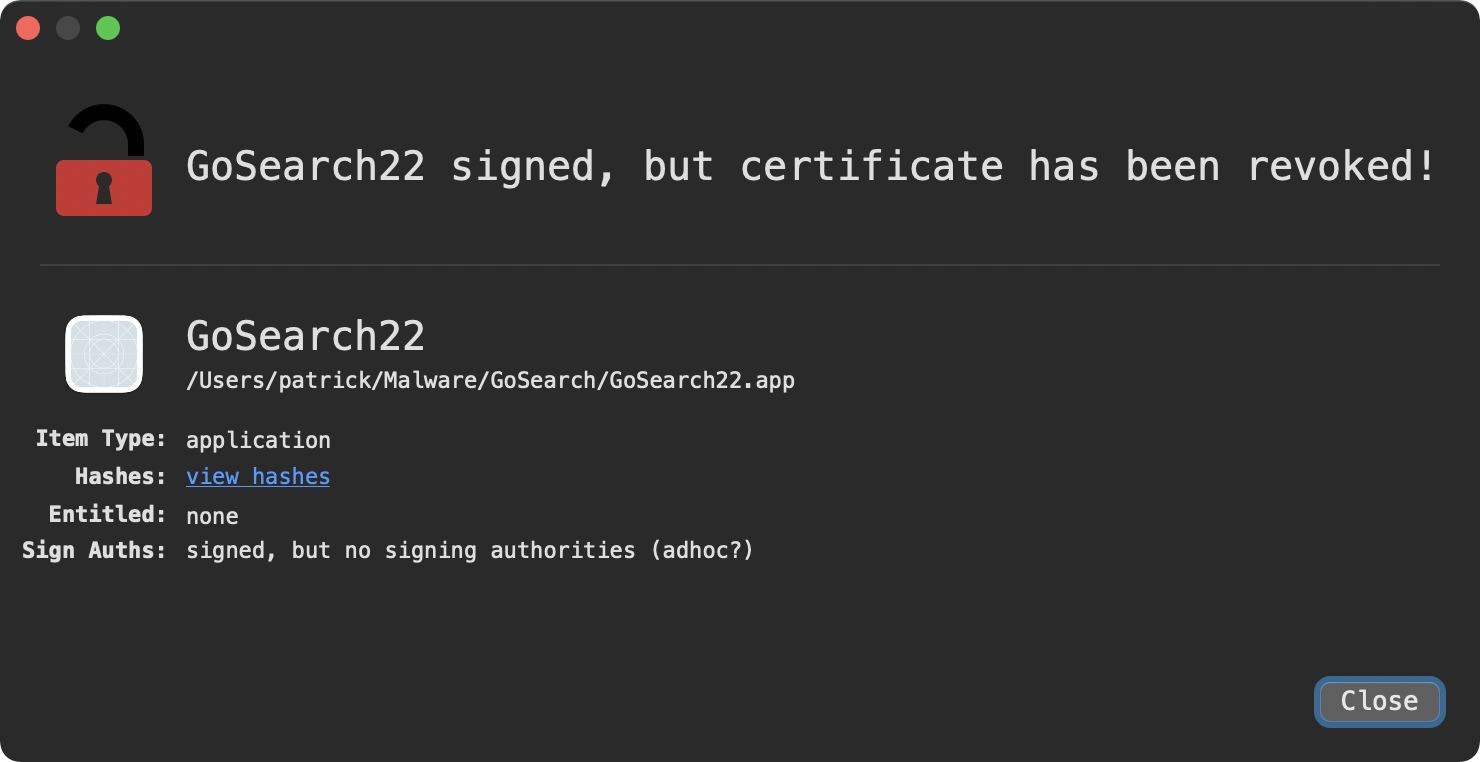
В статье эксперт детально описывает рекламную малварь GoSearch22, замаскированную под расширение для Safari. Оно собирает данные о просмотренных пользователем сайтах, а также  показывает огромное количество рекламы, включая баннеры и всплывающие окна, которые ссылаются на подозрительные сайты, распространяющие малварь. Изначально этот «продукт» был написан для работы на Intel x86, но с тех пор его портировали на чипы M1 на базе ARM.


Хотя устройства на базе M1 могут запускать ПО, ориентированное на x86 (с помощью Rosetta), нативная поддержка M1 означает не только повышение эффективности, но также дает злоумышленникам больше шансов остаться незамеченными.


Согласно образцу, загруженному на VirusTotal 27 декабря 2020 года, мошенническое расширение представляет собой вариацию рекламного вредоноса Pirrit, который впервые был обнаружен еще в 2016 году. Новая модификация, судя по всему, появилась в ноябре прошлого года.


«Сегодня мы убедились в том, что злоумышленники действительно создают мультиархитектурные приложения, код которых будет работать в системах M1. Вредоносное приложение GoSearch22 может быть первым примером такой нативной совместимости с M1», — пишет Уордл.


Исследователь отмечает, что в ноябре 2020 года расширение было подписано Apple Developer ID некоего hongsheng_yan, чтобы скрыть вредоносный контент. Но с тех пор подпись была отозвана, а значит, злоумышленникам придется переподписать малварь другим сертификатом, чтобы она продолжила работать.
Патрик Уордл (Patrick Wardle), один из ведущих специалистов в мире по безопасности продуктов Apple, обнаружил модификацию малвари Pirrit, предназначенную для работы на чипе M1. Чипы Apple M1 были представлены в ноябре 2020 года, и с тех пор многие разработчики подготовили новые версии своих приложений, чтобы обеспечить лучшую производительность и совместимость. Уорл пишет, что теперь аналогичные шаги предпринимают и авторы малвари, адаптируя своих вредоносов для Apple M1. В статье эксперт детально описывает рекламную малварь GoSearch22, замаскированную под расширение для Safari. Оно собирает данные о просмотренных пользователем сайтах, а также показывает огромное количество рекламы, включая баннеры и всплывающие окна, которые ссылаются на подозрительные сайты, распространяющие малварь. Изначально этот «продукт» был написан для работы на Intel x86, но с тех пор его портировали на чипы M1 на базе ARM. Хотя устройства на базе M1 могут запускать ПО, ориентированное на x86 (с помощью Rosetta), нативная поддержка M1 означает не только повышение эффективности, но также дает злоумышленникам больше шансов остаться незамеченными. Согласно образцу, загруженному на VirusTotal 27 декабря 2020 года, мошенническое расширение представляет собой вариацию рекламного вредоноса Pirrit, который впервые был обнаружен еще в 2016 году. Новая модификация, судя по всему, появилась в ноябре прошлого года. «Сегодня мы убедились в том, что злоумышленники действительно создают мультиархитектурные приложения, код которых будет работать в системах M1. Вредоносное приложение GoSearch22 может быть первым примером такой нативной совместимости с M1», — пишет Уордл. Исследователь отмечает, что в ноябре 2020 года расширение было подписано Apple Developer ID некоего hongsheng_yan, чтобы скрыть вредоносный контент. Но с тех пор подпись была отозвана, а значит, злоумышленникам придется переподписать малварь другим сертификатом, чтобы она продолжила работать.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: