Более 5300 серверов GitLab уязвимы перед проблемой захвата учетной записи - «Новости» » Интернет технологии
sitename
iPhone 18 Pro разобрали на камеру — стало понятно, как Apple удалось уменьшить Dynamic Island - «Новости сети»
Honor выпустила 2-литровую рабочую станцию с Nvidia RTX Spark и 128 Гбайт памяти - «Новости сети»
AAA по цене AA: раскрыт бюджет вампирской ролевой игры The Blood of Dawnwalker от ведущих разработчиков The Witcher 3 и Cyberpunk 2077 - «Новости сети»
Несмотря на негатив в соцсетях, Marvel’s Wolverine уже стала хитом и за три дня обошла по продажам Death Stranding 2: On the Beach - «Новости сети»
В открытый доступ попало почти 200 гигабайт файлов Rockstar, включая вырезанный Либерти-Сити для GTA V и наработки по GTA VI за 2015 год - «Новости сети»
Project Lily: сотни подрядчиков читают чаты пользователей ChatGPT - «Новости»
Сентябрьские обновления нарушили работу RDS в Windows Server - «Новости»
Anthropic и власти США обвиняют китайские компании в дистилляции ИИ-моделей - «Новости»
В IDScan подтвердили утечку 153 млн водительских удостоверений - «Новости»
Apple Watch смогут слушать и конспектировать разговоры пользователей - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Добавления стилей » Более 5300 серверов GitLab уязвимы перед проблемой захвата учетной записи - «Новости»

Исследователи предупреждают, что более 5300 установок GitLab, которые можно обнаружить в интернете, по-прежнему уязвимы перед проблемой CVE-2023-7028, связанной с захватом учетной записи, о которой разработчики сообщали ранее в этом месяце.


Напомним, что CVE-2023-7028 получила максимальные 10 баллов по шкале CVSS и может использоваться для захвата учетной записи путем отправки письма для сброса пароля на произвольный, непроверенный адрес электронной почты. Этот баг является результатом ошибки в процессе верификации email, которая позволяет сбрасывать пароль через дополнительный адрес электронной почты.


Уязвимость затрагивает все self-managed экземпляры GitLab Community Edition (CE) и Enterprise Edition (EE), использующих следующие версии:


• 16.1 до 16.1.6;

• 16.2 до 16.2.9;

• 16.3 до 16.3.7;

• 16.4 до 16.4.5;

• 16.5 до 16.5.6;

• 16.6 до 16.6.4;

• 16.7 до 16.7.2.


Разработчики GitLab сообщали, что устранили проблему в версиях GitLab 16.5.6, 16.6.4 и 16.7.2, а также сделали бэкпорт исправлений в версии 16.1.6, 16.2.9, 16.3.7 и 16.4.5. При этом отмечалось, что ошибка возникла еще в версии 16.1.0, то есть в мае 2023 года.


Хотя эта уязвимость не позволяет обойти двухфакторную аутентификацию (2ФА), она представляет значительный риск для любых учетных записей, не защищенных таким образом.


Как теперь пишут специалисты ShadowServer, в настоящее время в сети доступны 5379 уязвимых установок GitLab. Большинство из них находятся в США (964), Германии (730), России (721), Китае (503), Франции (298), Великобритании (122), Индии (117), и Канаде (99).
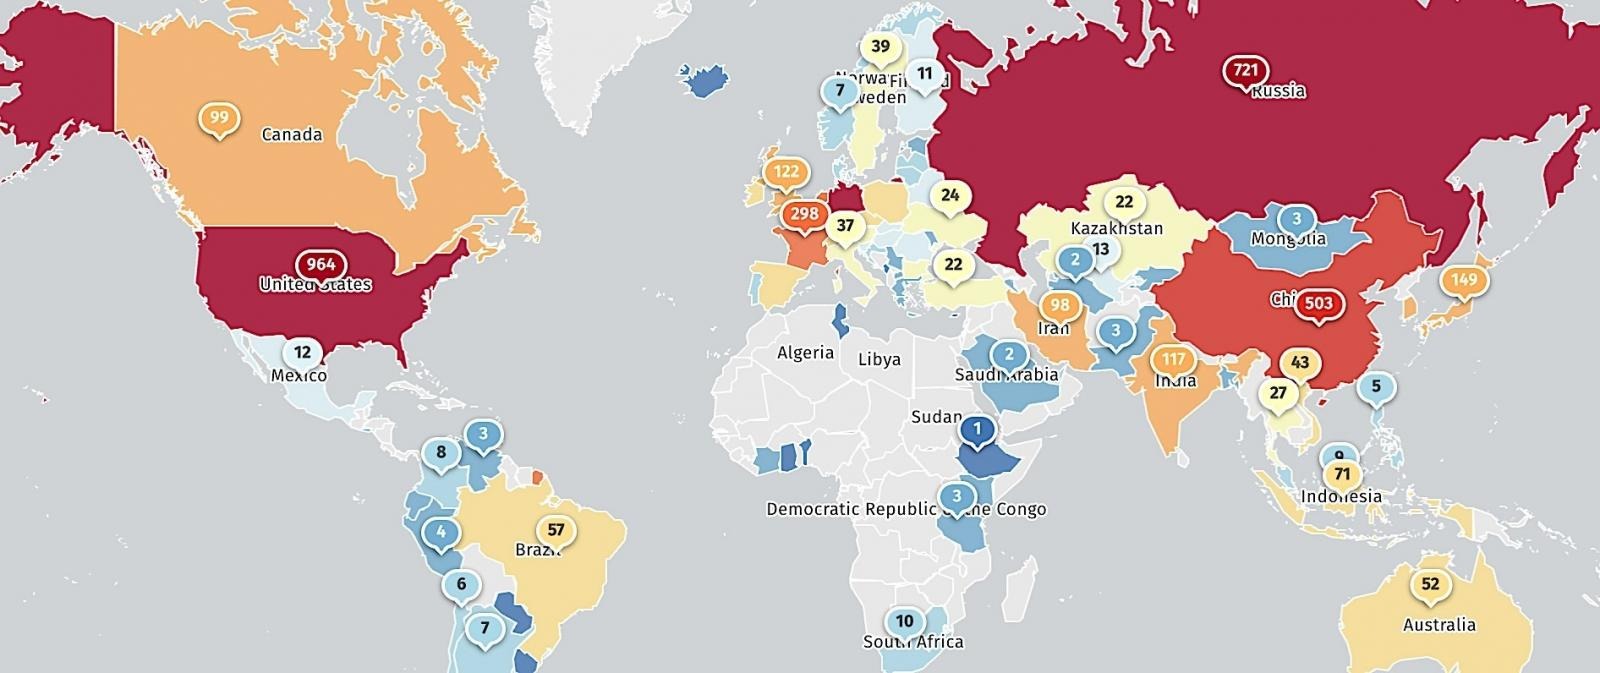


Учитывая роль GitLab как платформы для разработки ПО и планирования проектов, а также серьезность проблемы, серверы, уязвимые перед CVE-2023-7028, подвергаются рискам атак на цепочке поставок, раскрытия проприетарного кода, утечки ключей API и так далее.


Те, кто до сих пор не установил патчи, вероятно, уже могут быть скомпрометированы. Поэтому им настоятельно рекомендуется изучить руководство GitLab по реагированию на инциденты, а также поискать признаки компрометации.


Ранее инженеры GitLab поделились следующими индикаторами компрометации:


  • в gitlab-rails/production_json.log могут присутствовать HTTP-запросы к пути /users/password с params.value.email, состоящим из JSON-массива с несколькими адресами электронной почты;

  • в gitlab-rails/audit_json.log следует искать записи с meta.caller.id из PasswordsController#create и target_details, состоящие из массива JSON с несколькими адресами электронной почты.


Администраторам, обнаружившим признаки взлома, следует немедленно изменить все учетные данные, токены API, сертификаты и любые другие секреты, а также включить 2ФА для всех учетных записей и установить последние патчи. После этого нужно проверить наличие изменений в среде разработки, включая исходный код и файлы, которые могли быть модифицированы.
Исследователи предупреждают, что более 5300 установок GitLab, которые можно обнаружить в интернете, по-прежнему уязвимы перед проблемой CVE-2023-7028, связанной с захватом учетной записи, о которой разработчики сообщали ранее в этом месяце. Напомним, что CVE-2023-7028 получила максимальные 10 баллов по шкале CVSS и может использоваться для захвата учетной записи путем отправки письма для сброса пароля на произвольный, непроверенный адрес электронной почты. Этот баг является результатом ошибки в процессе верификации email, которая позволяет сбрасывать пароль через дополнительный адрес электронной почты. Уязвимость затрагивает все self-managed экземпляры GitLab Community Edition (CE) и Enterprise Edition (EE), использующих следующие версии: • 16.1 до 16.1.6; • 16.2 до 16.2.9; • 16.3 до 16.3.7; • 16.4 до 16.4.5; • 16.5 до 16.5.6; • 16.6 до 16.6.4; • 16.7 до 16.7.2. Разработчики GitLab сообщали, что устранили проблему в версиях GitLab 16.5.6, 16.6.4 и 16.7.2, а также сделали бэкпорт исправлений в версии 16.1.6, 16.2.9, 16.3.7 и 16.4.5. При этом отмечалось, что ошибка возникла еще в версии 16.1.0, то есть в мае 2023 года. Хотя эта уязвимость не позволяет обойти двухфакторную аутентификацию (2ФА), она представляет значительный риск для любых учетных записей, не защищенных таким образом. Как теперь пишут специалисты ShadowServer, в настоящее время в сети доступны 5379 уязвимых установок GitLab. Большинство из них находятся в США (964), Германии (730), России (721), Китае (503), Франции (298), Великобритании (122), Индии (117), и Канаде (99). Учитывая роль GitLab как платформы для разработки ПО и планирования проектов, а также серьезность проблемы, серверы, уязвимые перед CVE-2023-7028, подвергаются рискам атак на цепочке поставок, раскрытия проприетарного кода, утечки ключей API и так далее. Те, кто до сих пор не установил патчи, вероятно, уже могут быть скомпрометированы. Поэтому им настоятельно рекомендуется изучить руководство GitLab по реагированию на инциденты, а также поискать признаки компрометации. Ранее инженеры GitLab поделились следующими индикаторами компрометации: в gitlab-rails/production_json.log могут присутствовать HTTP-запросы к пути /users/password с params.value.email, состоящим из JSON-массива с несколькими адресами электронной почты; в gitlab-rails/audit_json.log следует искать записи с meta.caller.id из PasswordsController
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: