✔Вымогательская группировка Citrus атакует российские организации через подрядчиков - «Новости»
Эксперты «Лаборатории Касперского» обнаружили группировку Citrus, которая атакует российские компании из финансового сектора, сельского хозяйства и ретейла. Хакеры проникают в корпоративные сети через скомпрометированные аккаунты подрядчиков, а для подготовки скриптов и команд активно используют ИИ.
По словам исследователей, первоначальный доступ к инфраструктуре жертв Citrus получает через украденные учетные данные сотрудников подрядных организаций. С их помощью злоумышленники подключаются к корпоративным VPN или терминальным серверам через RDP.
Причем изначально такие аккаунты обычно имеют ограниченные права, и после проникновения в сеть атакующие пытаются повысить привилегии, в том числе эксплуатируя уязвимость CVE-2026-54121 (Certighost) в Active Directory. В результате в инфраструктуре Active Directory появляются машинные учетные записи с характерными именами: GHOSTAUFTAFGS, GHOSTCZYQVAZS, GHOSTIVPRLDZA и GHOST{набор из 8 случайных букв}.
Отмечается, что помимо уязвимостей в решениях Microsoft, атакующих также интересовали серверы «1С:Предприятие» с небезопасной конфигурацией.
Для дальнейшего продвижения по сети группировка использует стандартные инструменты Windows, PowerShell, а также Impacket и другие утилиты.
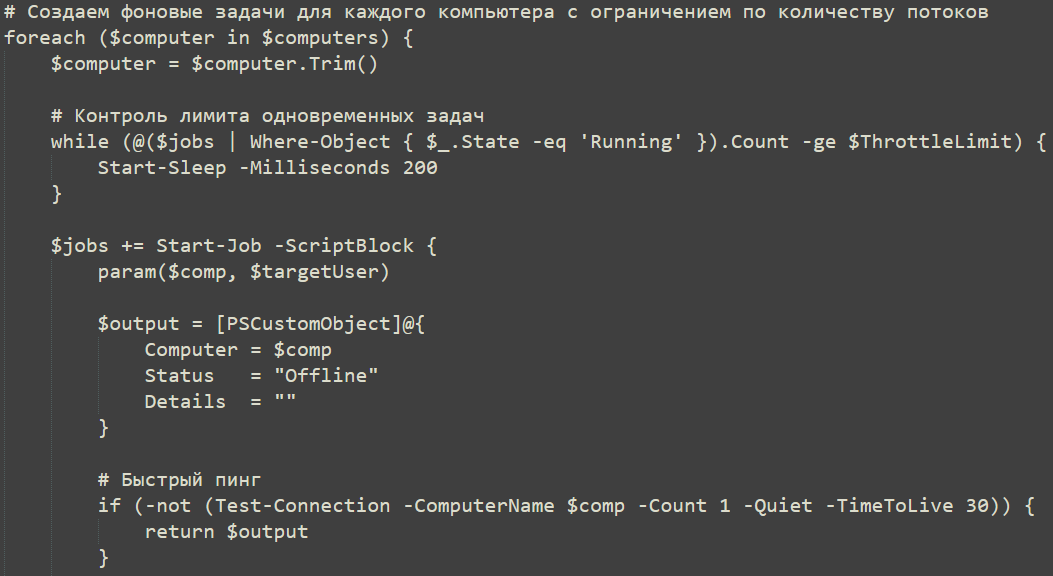
Также характерной особенностью атак Citrus является активное применение больших языковых моделей (LLM). Так, хакеры генерируют с помощью ИИ отдельные команды и целые скрипты, например, для отключения учетных записей администраторов или сбора информации о пользовательских сессиях. Исследователи пишут, что на использование LLM указывают комментарии в коде, которые злоумышленники обычно не оставляют.
Для удаленного доступа к системам жертв участники Citrus используют AnyDesk, а также утилиту Xray, с помощью которой создают обратные VLESS-туннели. Трафик при этом маскируется под обычный HTTPS и обращения к легитимным ресурсам, включая mirror.yandex.ru и yastatic.net.
Параллельно злоумышленники собирают учетные данные с помощью mimikatz, кейлоггера и других инструментов, отключают защитные решения и очищают журналы событий. Причем вредоносные файлы и групповые политики могут маскироваться под компоненты «Лаборатории Касперского».
Перед началом процесса шифрования Citrus, судя по всему, похищает данные из мессенджеров, включая сессии Telegram. Собранную информацию хакеры архивируют посредством 7-Zip и выгружают на внешний веб-сервис.
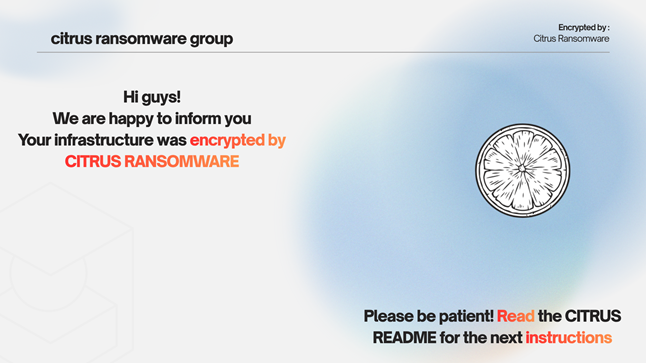
На финальном этапе атакующие развертывают на уровне домена шифровальщик семейства Sn00py, написанный на Go. Он использует алгоритмы RSA-2048 и ChaCha20, добавляет к файлам расширение .citrus и оставляет в системе записку с требованием выкупа. Жертвам дают 72 часа для начала переговоров, а в противном случае хакеры угрожают опубликовать украденные личные данные сотрудников, бухгалтерские документы, договоры и исходный код. Однако исследователи не подтвердили, что вся эта информация действительно была похищена.
Аналитики полагают, что малварь Sn00py распространяется по модели Ransomware-as-a-Service (RaaS). Кроме того, специалисты обнаружили сходства между Citrus и другой хак-группой — Toy Ghouls. Обе атакуют российские организации, применяют схожие инструменты, а в некоторых случаях исследователи даже наблюдали их одновременное присутствие в инфраструктуре жертв. Однако прямых пересечений между инфраструктурами групп пока выявлено не было.