





Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»

Специалисты компании N-able отключили облачные инстансы платформы N-central по всему миру, а также рекомендовали клиентам временно отключить и локальные серверы. Причиной для этого послужила публикация 33 0-day-уязвимостей вместе с PoC-эксплоитами, часть из которых позволяет захватить контроль над системой и выполнять команды с правами root.


Информацию об уязвимостях 8 ноября 2026 года обнародовал независимый ИБ-исследователь Шон Бейлс (Sean Bales), назвавший этот набор багов общим именем Able2Shell. По словам Бейлса, при поиске багов он использовал ИИ и тестировал уязвимости в N-central Appliance 2026.4.0.31. При этом исследователь полагает, что большинство найденных им багов затрагивает и более ранние релизы.


N-central представляет собой RMM-платформу, которую MSP-провайдеры и ИТ-отделы используют для удаленного мониторинга и управления клиентскими системами. Поэтому успешная эксплуатация багов может предоставить атакующим доступ сразу к множеству управляемых устройств.


При этом Бейлс заявляет, что намеренно не стал заранее предупреждать об уязвимостях разработчиков N-able. По его словам, несколько месяцев назад он сообщил компании о двух RCE и уязвимости повышения привилегий в другом продукте, однако эти баги так и не исправили, а его последующие письма остались без ответа.


После публикации информации о багах Able2Shell с исследователем связались руководители N-able, попросив его удалить репозиторий и сотрудничать с компанией.


Среди описанных специалистом проблем перечислены утечки учетных данных, произвольная запись файлов, баги типа directory traversal, XSS, XXE и несколько вариантов RCE.


Наиболее опасной Бейлс считает цепочку уязвимостей, которая начинается с эксплуатации XXE-бага, не требующего аутентификации. Эта проблема позволяет похитить доверенную локальную сессию, сбросить пароль от аккаунта и выполнить команды от имени пользователя nable. Этот же эксплоит может использоваться для создания учетной записи Default Administrator с заданными злоумышленником данными.


Другие комбинации обнаруженных багов позволяют добиться выполнения команд с правами root. Так, в одном случае для этого используется хранимая XSS, которая срабатывает, когда администратор просматривает вредоносные метаданные обновления, а в другом — отдельная уязвимость повышения привилегий для пользователя nable.


После публикации отчета Бейлса специалисты N-able экстренно отключили Hosted N-central в Америке, Европе и Азиатско-Тихоокеанском регионе, рекомендовали владельцам локальных установок сделать то же самое, и начали готовить срочные патчи.


Вокруг опубликованных эксплоитов практически сразу началась хакерская активность. Так, специалисты компании watchTowr предупредили, что уже фиксируют попытки эксплуатации на своих ханипотах, а в Defused Cyber сообщили о сканировании N-central, открытии анонимных агентских сессий и попытках получить конфигурацию без аутентификации. В N-able тоже подтвердили попытки сканирования с использованием опубликованных PoC-эксплоитов.
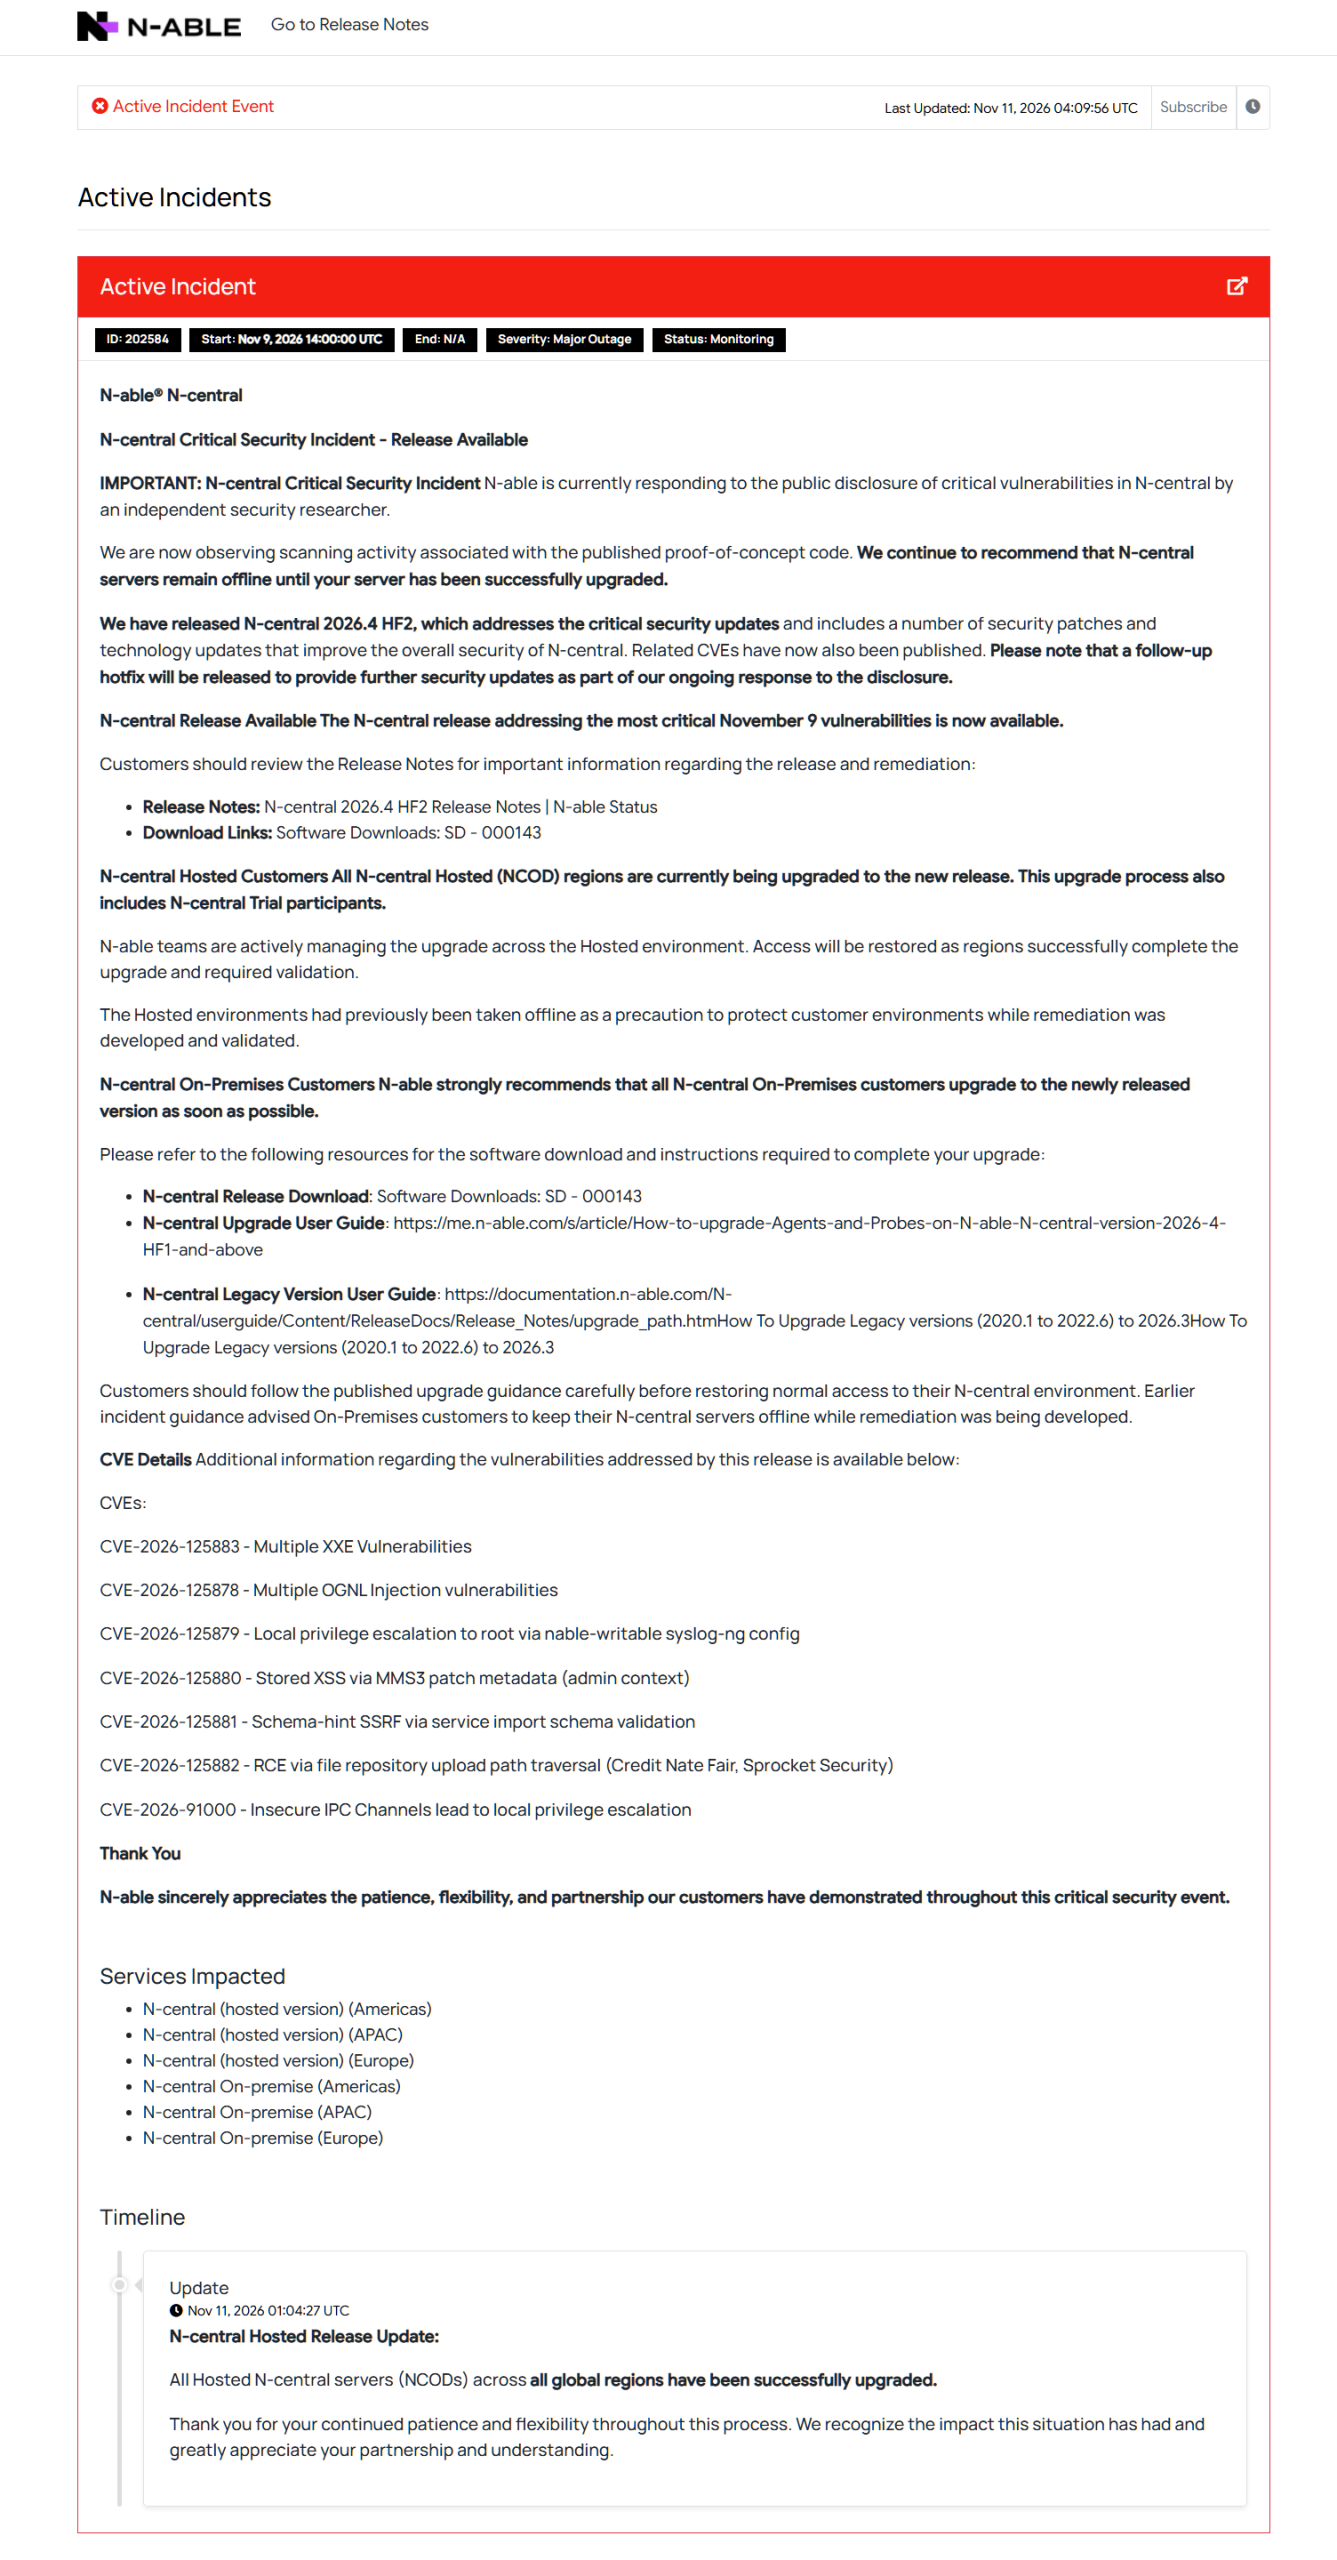


По состоянию на 11 ноября 2026 года разработчики уже подготовили версию N-central 2026.4 HF2, в которой исправили наиболее серьезные проблемы. С этим обновлением связаны семь CVE (CVE-2026-125883, CVE-2026-125878, CVE-2026-125879, CVE-2026-125880, CVE-2026-125881, CVE-2026-125882 и CVE-2026-91000), которые охватывают XXE, OGNL-инжект, SSRF, хранимую XSS, RCE посредством path traversal и несколько уязвимостей повышения привилегий.


Представители N-able подчеркивают, что в версии HF2 устранены не все обнаруженные баги, и компания готовит еще один хотфикс с дополнительными исправлениями.


Специалисты N-able уже обновили облачные серверы N-central во всех регионах до версии 2026.4 HF2 и рекомендуют владельцам локальных установок как можно скорее установить патчи и только после этого возвращать серверы в онлайн.
Специалисты компании N-able отключили облачные инстансы платформы N-central по всему миру, а также рекомендовали клиентам временно отключить и локальные серверы. Причиной для этого послужила публикация 33 0-day-уязвимостей вместе с PoC-эксплоитами, часть из которых позволяет захватить контроль над системой и выполнять команды с правами root. Информацию об уязвимостях 8 ноября 2026 года обнародовал независимый ИБ-исследователь Шон Бейлс (Sean Bales), назвавший этот набор багов общим именем Able2Shell. По словам Бейлса, при поиске багов он использовал ИИ и тестировал уязвимости в N-central Appliance 2026.4.0.31. При этом исследователь полагает, что большинство найденных им багов затрагивает и более ранние релизы. N-central представляет собой RMM-платформу, которую MSP-провайдеры и ИТ-отделы используют для удаленного мониторинга и управления клиентскими системами. Поэтому успешная эксплуатация багов может предоставить атакующим доступ сразу к множеству управляемых устройств. При этом Бейлс заявляет, что намеренно не стал заранее предупреждать об уязвимостях разработчиков N-able. По его словам, несколько месяцев назад он сообщил компании о двух RCE и уязвимости повышения привилегий в другом продукте, однако эти баги так и не исправили, а его последующие письма остались без ответа. После публикации информации о багах Able2Shell с исследователем связались руководители N-able, попросив его удалить репозиторий и сотрудничать с компанией. Среди описанных специалистом проблем перечислены утечки учетных данных, произвольная запись файлов, баги типа directory traversal, XSS, XXE и несколько вариантов RCE. Наиболее опасной Бейлс считает цепочку уязвимостей, которая начинается с эксплуатации XXE-бага, не требующего аутентификации. Эта проблема позволяет похитить доверенную локальную сессию, сбросить пароль от аккаунта и выполнить команды от имени пользователя nable. Этот же эксплоит может использоваться для создания учетной записи Default Administrator с заданными злоумышленником данными. Другие комбинации обнаруженных багов позволяют добиться выполнения команд с правами root. Так, в одном случае для этого используется хранимая XSS, которая срабатывает, когда администратор просматривает вредоносные метаданные обновления, а в другом — отдельная уязвимость повышения привилегий для пользователя nable. После публикации отчета Бейлса специалисты N-able экстренно отключили Hosted N-central в Америке, Европе и Азиатско-Тихоокеанском регионе, рекомендовали владельцам локальных установок сделать то же самое, и начали готовить срочные патчи. Вокруг опубликованных эксплоитов практически сразу началась хакерская активность. Так, специалисты компании watchTowr предупредили, что уже фиксируют попытки эксплуатации на своих ханипотах, а в Defused Cyber сообщили о сканировании N-central, открытии анонимных агентских сессий и попытках получить конфигурацию без аутентификации. В N-able тоже подтвердили попытки сканирования с использованием опубликованных PoC-эксплоитов. По состоянию на 11 ноября 2026 года разработчики уже подготовили версию N-central 2026.4 HF2, в которой исправили наиболее серьезные проблемы. С этим обновлением связаны семь CVE (CVE-2026-125883, CVE-2026-125878, CVE-2026-125879, CVE-2026-125880, CVE-2026-125881, CVE-2026-125882 и CVE-2026-91000), которые охватывают XXE, OGNL-инжект, SSRF, хранимую XSS, RCE посредством path traversal и несколько уязвимостей повышения привилегий. Представители N-able подчеркивают, что в версии HF2 устранены не все обнаруженные баги, и компания готовит еще один хотфикс с дополнительными исправлениями. Специалисты N-able уже обновили облачные серверы N-central во всех регионах до версии 2026.4 HF2 и рекомендуют владельцам локальных установок как можно скорее установить патчи и только после этого возвращать серверы в онлайн.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: