✔Через уязвимость в виджетах Telegram мог распространяться троян WebRAT - «Новости»
Специалисты «Лаборатории Касперского» обнаружили вредоносную активность, предположительно связанную с уязвимостью в новых виджетах Telegram. По данным компании, при посещении некоторых каналов на устройствах пользователей незаметно запускался PowerShell-скрипт, который скачивал и запускал малварь WebRAT (она же Salat Stealer).
Исследователи пишут, что первые попытки таких атак были зафиксированы в конце прошлой недели, в ночь на 13 ноября 2026 года. При этом специалисты компании не раскрывают технические подробности эксплуатации уязвимости, число атакованных пользователей и версии клиентов Telegram, на которых проводились атаки.
В компании напомнили, что малварь WebRAT написана на Rust и позволяет своим операторам удаленно управлять зараженными системами. Кроме того, троян способен похищать данные криптовалютных кошельков и аккаунтов Telegram.
Что касается виджетов в Telegram и предполагаемой уязвимости, Павел Дуров (внесен в перечень террористов и экстремистов Росфинмониторинга) анонсировал появление виджетов в мессенджере 10 ноября 2026 года, заявив, что теперь любое сообщение в Telegram можно превратить в приложение.
Уже на следующий день ИБ-специалисты V12 опубликовали видео с подписью «Теперь любое сообщение в Telegram становится RCE». В ролике взаимодействие с ботом приводило к запуску приложения «Калькулятор» на Android-устройстве.
https://xakep.ru/wp-content/uploads/2026/11/586705/x-downloader.com_Pq9IvP.mp4
В ответ на это разработчики Telegram сообщили, что проблему в Android-клиенте устранили еще 10 ноября, а на следующий день исправление развернули для всех пользователей.
Однако позднее в V12 опубликовали второе видео, заявив, что другой RCE-эксплоит срабатывает в клиенте Telegram для Windows даже после исправления. Исследователи утверждают, что возможность запуска jаvascript-движка QuickJS внутри сообщений без песочницы в целом создает слишком большую поверхность для атак.
https://xakep.ru/wp-content/uploads/2026/11/586705/V12_-_Here_s_another_RCE_that_works_on_the_patched_Windows_telegram_clie_sz87q8.mp4
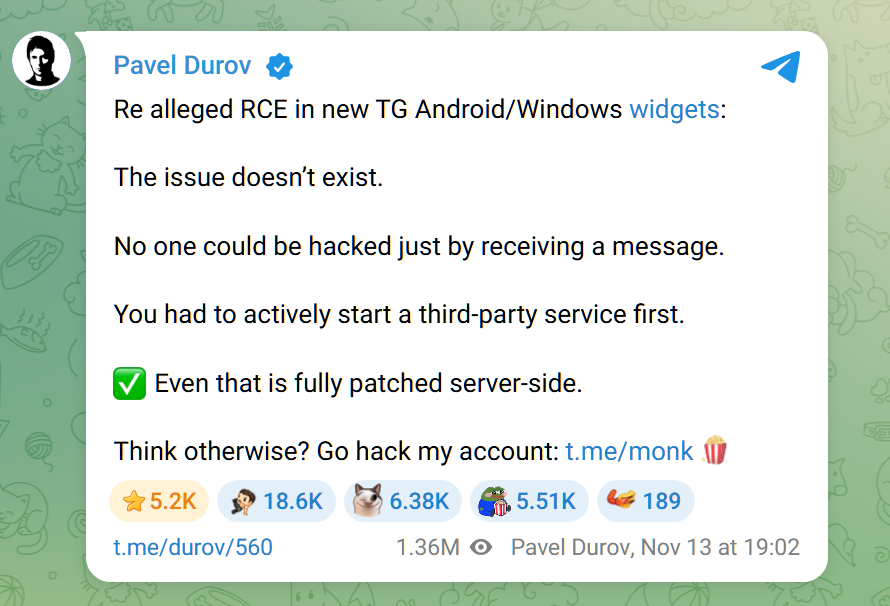
В итоге 13 ноября Павел Дуров заявил в своем Telegram-канале, что «проблемы не существует» и взломать кого-либо через отправку сообщения невозможно. По его словам, одного лишь получения сообщения было недостаточно для атаки, и пользователь должен был сам запустить сторонний сервис. Также Дуров утверждает, что этот сценарий уже полностью заблокирован на стороне серверов Telegram. Всем сомневающимся он предложил взломать его собственный аккаунт.
Хотя связь между распространением WebRAT и уязвимостями в виджетах Telegram пока остается предположением, аналитики «Лаборатории Касперского» рекомендовали не запускать виджеты до выхода исправлений.