✔4800 взломанных аккаунтов GitHub использовались для атак на 60 000 репозиториев - «Новости»
Исследователи из Aikido Security, SafeDep и StepSecurity обнаружили масштабную кампанию wfx-loot, в ходе которой атакующий использовал 4837 взломанных GitHub-аккаунтов для кражи секретов GitHub Actions и облачных учетных данных. Злоумышленник проверил, в какие из 61 764 репозиториев скомпрометированные аккаунты могут вносить изменения, а затем стилер успешно скомпрометировал как минимум 1800 из них.
По данным специалистов, кампания стартовала 10 ноября 2026 года. Используя украденные токены разработчиков и ботов, атакующий массово создавал пул-реквесты с названием docs: dependency audit notes из ветки wfx-docs. Сами по себе эти пул-реквесты не были вредоносными, и таким способом злоумышленник проверял, позволяет ли скомпрометированный аккаунт вносить изменения в репозиторий.
Если скомпрометированный аккаунт имел права на запись в репозиторий, атакующий добавлял туда скрипт размер примерно 1500 строк, предназначенный для кражи учетных данных. Скрипт либо внедрялся в существующие и новые воркфлоу GitHub Actions, либо запускался через postinstall-хук npm. Причем во втором случае вредонос мог запуститься уже на машине разработчика — достаточно было выполнить обычный npm install.
По данным аналитиков SafeDep, вредоносные коммиты появились как минимум в 8093 публичных репозиториях, но успешный запуск стилера был подтвержден лишь для части из них. Среди скомпрометированных аккаунтов были найдены учетные записи, связанные с организациями из Fortune 100, Управление общих служб США, французскими госструктурами, Nextcloud и WebdriverIO.
Малварь собирала секреты и переменные GitHub Actions, GITHUB_TOKEN, OIDC- и runtime-токены, SSH-ключи, данные AWS, Azure, Google Cloud, Kubernetes, npm, PyPI, Vault, Docker и другие учетные данные. Также стилер искал ключи OpenAI, Anthropic, Gemini, Hugging Face, Cursor и GitHub Copilot, читал .env-файлы, память процессов и артефакты воркфлоу.
Однако на хищении данных атака не заканчивалась, так как малварь могла использовать секреты для дальнейшего проникновения в облачную инфраструктуру. Например, GitHub OIDC-токены позволяли получать временные сессии в AWS, Azure и GCP. Имя нужные права, атакующий мог создавать постоянные ключи доступа AWS, менять trust policy IAM-ролей и добавлять федеративные учетные данные в Entra ID. В итоге хакер мог сохранить доступ к облачной среде жертв даже после ротации украденных токенов и секретов.
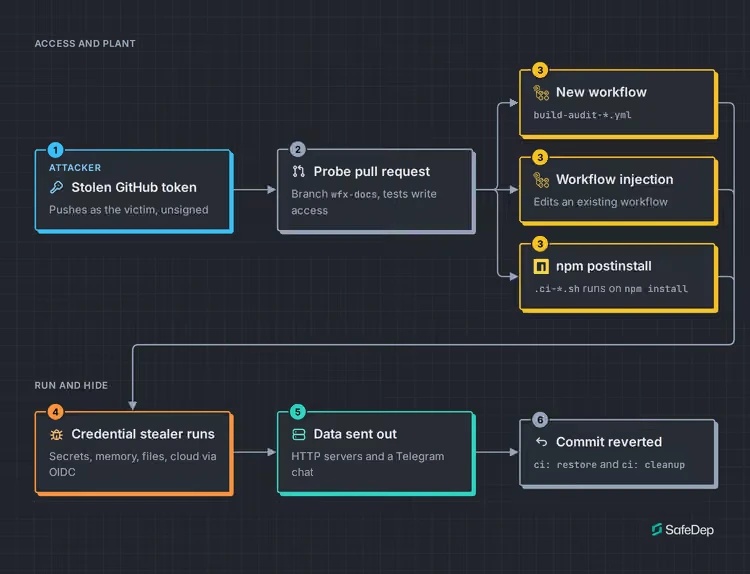
Исследователи отмечают, что после кражи данных атакующий зачастую откатывал изменения и удалял workflow runs и логи, поэтому администраторам рекомендуется обращать внимание не только на ветку wfx-docs и подозрительные коммиты, но и на пропуски в нумерации запусков воркфлоу.
Из-за автоматической публикации вредонос проник и в другие экосистемы. В частности, стилер был замечен в Packagist-пакете digitalelvis/neuronai-studio версии 3.14.3 и нескольких версиях Go-модулей. Однако исследователи считают, что основной целью атакующего была именно кража CI-секретов, а зараженные релизы были лишь следствием автоматической публикации.
Кроме того, специалисты обнаружили, что часть аккаунтов, затронутых в кампании wfx-loot, пострадала от октябрьской волны кампании GhostAction. По данным экспертов Aikido, пострадавшие тогда аккаунты примерно в тысячу раз чаще других активных аккаунтов на GitHub были задействованы в wfx-loot. При этом исследователи не связывают эти две кампании напрямую, так как инфраструктура, инструменты и методы атакующих заметно отличаются.
Теперь владельцам затронутых репозиториев рекомендуется отозвать токены и разрешения, выданные OAuth-приложениям, удалить SSH-ключи, завершить активные сессии и сменить все доступные воркфлоу-секреты.
Если присутствие стилера удалось подтвердить, то все доступные ему облачные роли и учетные данные следует считать скомпрометированными.