










СМИ: исходные коды Cobalt Strike опубликовали в сети - «Новости»
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Заработок » СМИ: исходные коды Cobalt Strike опубликовали в сети - «Новости»

Издание Bleeping Computer сообщает, что на GitHub были обнаружены исходные коды Cobalt Strike.


Этот легитимный коммерческий инструмент, созданный для пентестеров и red team и ориентированный на эксплуатацию и постэксплуатацию, давно любим хакерами, начиная от правительственных APT-группировок и заканчивая операторами шифровальщиков. Хотя он недоступен для рядовых пользователей и полная версия оценивается примерно в 3500 долларов за установку, злоумышленники все равно находят способы его использовать (к примеру, полагаются на старые, пиратские, взломанные и незарегистрированные версии).


Как правило, злоумышленники используют взломанные версии Cobalt Strike для получения устойчивого удаленного доступа к скомпрометированной сети и применяют его во время вымогательских атак.


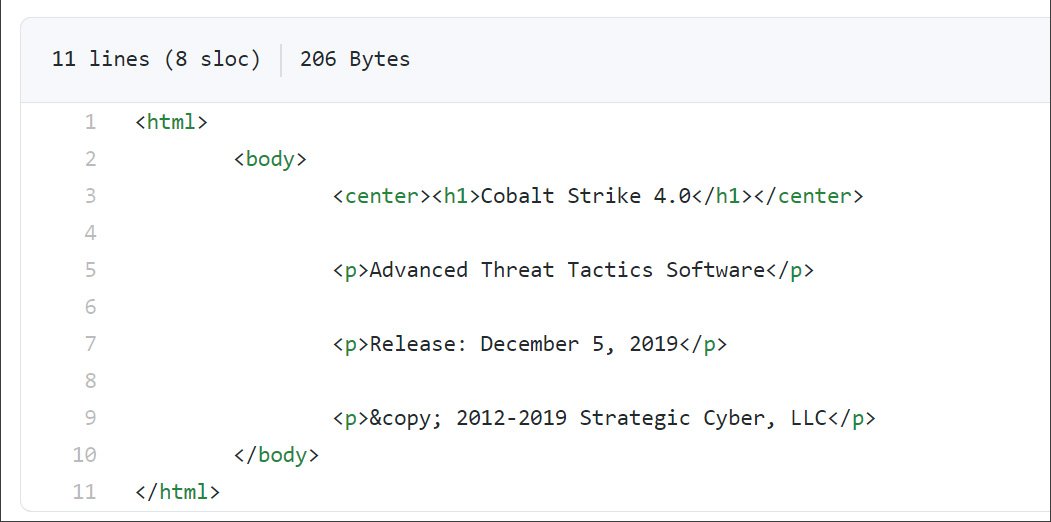
По данным издания, 12 дней назад на GitHub появился репозиторий, который содержит исходные коды Cobalt Strike. Судя по файлу src/main/resources/about.html, это исходники Cobalt Strike версии 4.0, выпущенной 5 декабря 2019 года.


Кроме того, как видно на иллюстрации ниже, проверка лицензии в коде закомментирована, что, по сути, позволяет крякнуть программу, когда кто-то решит ее скомпилировать.
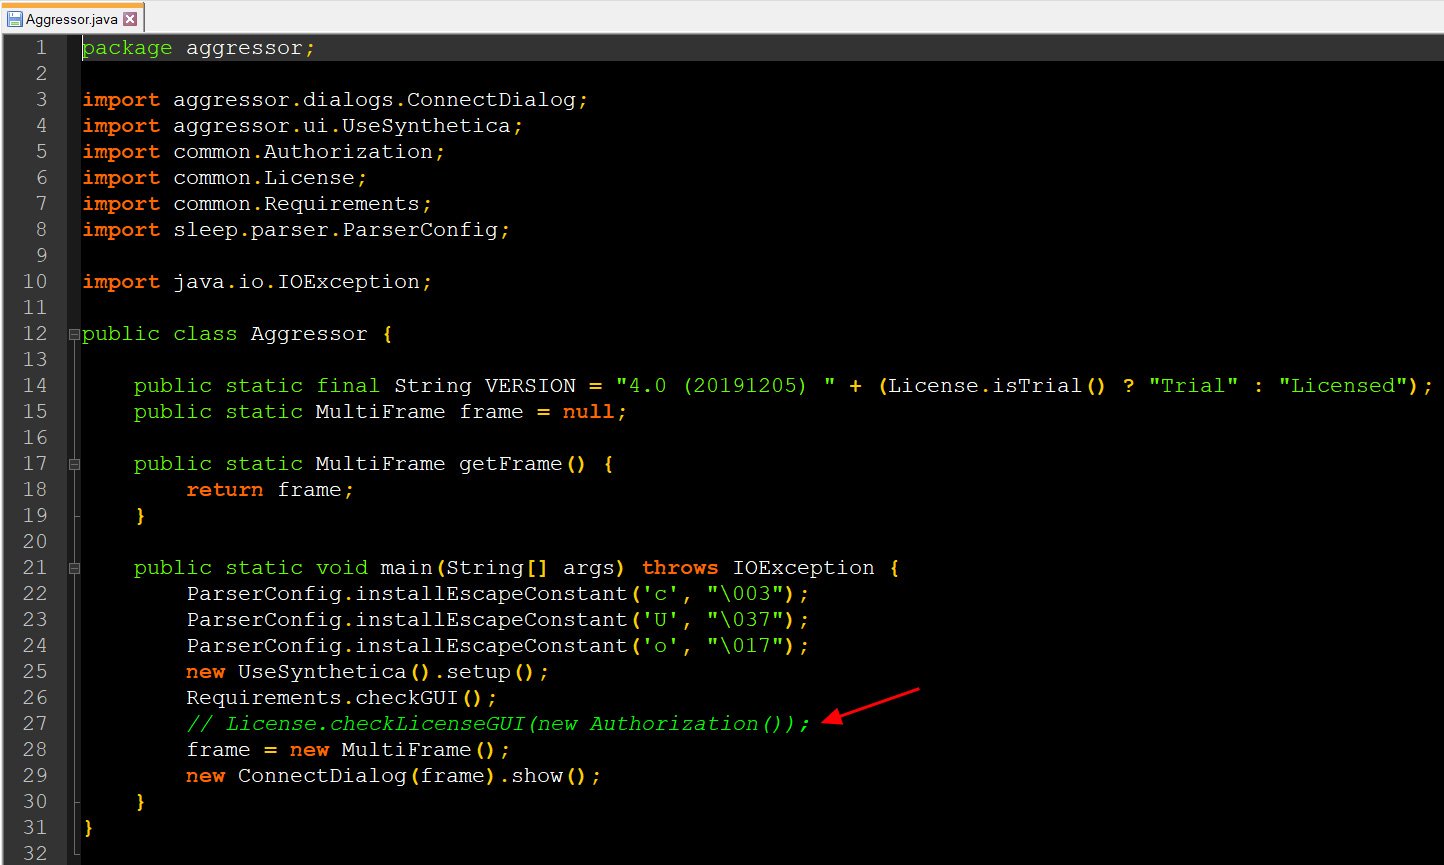


ИБ-эксперт Виталий Кремез (Vitali Kremez) из компании Advanced Intel, изучавший исходники по просьбе журналистов, сообщает, что, по его мнению, данный Java-код был декомпилирован вручную. После этого неизвестный избавился от всех зависимостей и проверки лицензии, чтобы инструмент можно было скомпилировать вновь.


С момента публикации этого репозитория у него появилось уже 172 форка, что существенно затрудняет сдерживание дальнейшего распространения исходников.


Виталий Кремез предупреждает, что эта утечка может иметь серьезные последствия, так как она «устраняет входной барьер на пути к получению инструмента и существенно облегчает задачу получения и изменения кода для преступных группировок». Специалист напоминает, что после утечек исходных кодов многие вредоносные и наступательные инструменты годами «живут своей жизнью», приводя в пример Zeus 2.0.8.9 и TinyNuke.


Журналисты Bleeping Computer обратились за комментарием к разработчикам Cobalt Strike, компании Help Systems, желая убедиться в подлинности опубликованного на GitHub исходного кода, однако так не получили ответа.
Издание Bleeping Computer сообщает, что на GitHub были обнаружены исходные коды Cobalt Strike. Этот легитимный коммерческий инструмент, созданный для пентестеров и red team и ориентированный на эксплуатацию и постэксплуатацию, давно любим хакерами, начиная от правительственных APT-группировок и заканчивая операторами шифровальщиков. Хотя он недоступен для рядовых пользователей и полная версия оценивается примерно в 3500 долларов за установку, злоумышленники все равно находят способы его использовать (к примеру, полагаются на старые, пиратские, взломанные и незарегистрированные версии). Как правило, злоумышленники используют взломанные версии Cobalt Strike для получения устойчивого удаленного доступа к скомпрометированной сети и применяют его во время вымогательских атак. По данным издания, 12 дней назад на GitHub появился репозиторий, который содержит исходные коды Cobalt Strike. Судя по файлу src/main/resources/about.html, это исходники Cobalt Strike версии 4.0, выпущенной 5 декабря 2019 года. Кроме того, как видно на иллюстрации ниже, проверка лицензии в коде закомментирована, что, по сути, позволяет крякнуть программу, когда кто-то решит ее скомпилировать. ИБ-эксперт Виталий Кремез (Vitali Kremez) из компании Advanced Intel, изучавший исходники по просьбе журналистов, сообщает, что, по его мнению, данный Java-код был декомпилирован вручную. После этого неизвестный избавился от всех зависимостей и проверки лицензии, чтобы инструмент можно было скомпилировать вновь. С момента публикации этого репозитория у него появилось уже 172 форка, что существенно затрудняет сдерживание дальнейшего распространения исходников. Виталий Кремез предупреждает, что эта утечка может иметь серьезные последствия, так как она «устраняет входной барьер на пути к получению инструмента и существенно облегчает задачу получения и изменения кода для преступных группировок». Специалист напоминает, что после утечек исходных кодов многие вредоносные и наступательные инструменты годами «живут своей жизнью», приводя в пример Zeus 2.0.8.9 и TinyNuke. Журналисты Bleeping Computer обратились за комментарием к разработчикам Cobalt Strike, компании Help Systems, желая убедиться в подлинности опубликованного на GitHub исходного кода, однако так не получили ответа.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Dowman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: