Группировка PhantomCore вновь атаковала российские компании - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группировка PhantomCore вновь атаковала российские компании - «Новости»

Специалисты компании F6 обнаружили свежую волну вредоносных рассылок от группировки PhantomCore. 19 и 21 января группа провела массированную атаку на российские компании из самых разных отраслей — от ЖКХ и финансов до аэрокосмического сектора и маркетплейсов.


PhantomCore известна с 2024 года и нацелена исключительно на российские и белорусские компании. Название группировки происходит от комбинации слов Phantom (по неймспейсу классов в .NET-инструменте хакеров) и Core (злоумышленники использовали имя MicrosoftStatisticCore в запланированных задачах).


На этот раз вредоносные письма приходят с темой «ТЗ на согласование» и содержат архив с двумя файлами: LNK-файлом и поддельным документом DOC, который на деле является RAR-архивом с документом-приманкой внутри.
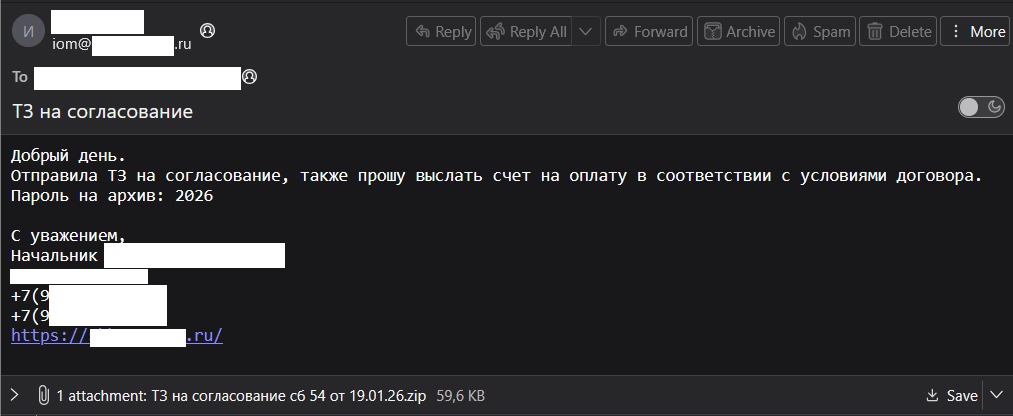


При запуске LNK-файл исполняет cmd-команду, которая находит PowerShell в переменных окружения, а затем загружает и запускает первую стадию малвари. Полученный таким образом скрипт делает три вещи: показывает жертве документ-приманку, загружает в память следующую стадию вредоноса и прописывается в планировщике задач Windows.


Созданная задача повторяется с интервалом в 61 секунду — сразу после создания и в начале каждого следующего дня. Это обеспечивает злоумышленникам постоянное присутствие в системе.


Вторая стадия атаки представляет собой PowerShell-скрипт, практически идентичный известному ранее PhantomCore.PollDL (он же PhantomeRemote). После запуска малварь отправляет GET-запрос на управляющий сервер, передавая UUID устройства, имя компьютера и домена. В ответ вредонос ждет команду в формате cmd:{команда}|{id_команды}.


Полученная команда выполняется через Invoke-Command, а результат отправляется обратно на сервер POST-запросом. Отмечается, что в этой версии вредоноса обрабатывается только команда cmd, хотя в более ранних версиях PhantomCore поддерживалась также команда download.


В ходе расследования специалисты F6 обнаружили несколько компрометированных ресурсов, которые используются для размещения вредоносных скриптов атакующих: ink-master[.]ru, spareline[.]ru, shibargan[.]ru, act-print[.]ru, metelkova[.]ru, mistralkorea[.]ru и ast-automation[.]ru.


Сами вредоносные письма также рассылались с адресов, принадлежащих, судя по всему, легитимным российским компаниям: npocable-s[.]ru, satnet-spb[.]ru, nppntt[.]ru, tk-luch[.]ru и skbkp.tarusa[.]ru. Это также может указывать на компрометацию адресов.


Полный анализ вредоноса на платформе Malware Detonation от F6 доступен по ссылке.

Специалисты компании F6 обнаружили свежую волну вредоносных рассылок от группировки PhantomCore. 19 и 21 января группа провела массированную атаку на российские компании из самых разных отраслей — от ЖКХ и финансов до аэрокосмического сектора и маркетплейсов. PhantomCore известна с 2024 года и нацелена исключительно на российские и белорусские компании. Название группировки происходит от комбинации слов Phantom (по неймспейсу классов в .NET-инструменте хакеров) и Core (злоумышленники использовали имя MicrosoftStatisticCore в запланированных задачах). На этот раз вредоносные письма приходят с темой «ТЗ на согласование» и содержат архив с двумя файлами: LNK-файлом и поддельным документом DOC, который на деле является RAR-архивом с документом-приманкой внутри. При запуске LNK-файл исполняет cmd-команду, которая находит PowerShell в переменных окружения, а затем загружает и запускает первую стадию малвари. Полученный таким образом скрипт делает три вещи: показывает жертве документ-приманку, загружает в память следующую стадию вредоноса и прописывается в планировщике задач Windows. Созданная задача повторяется с интервалом в 61 секунду — сразу после создания и в начале каждого следующего дня. Это обеспечивает злоумышленникам постоянное присутствие в системе. Вторая стадия атаки представляет собой PowerShell-скрипт, практически идентичный известному ранее PhantomCore.PollDL (он же PhantomeRemote). После запуска малварь отправляет GET-запрос на управляющий сервер, передавая UUID устройства, имя компьютера и домена. В ответ вредонос ждет команду в формате cmd:_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: