Ошибка в SAP NetWeaver используется для развертывания Linux-малвари Auto-Color - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Ошибка в SAP NetWeaver используется для развертывания Linux-малвари Auto-Color - «Новости»

Эксперты Darktrace предупредили, что хакеры эксплуатировали критическую уязвимость в SAP NetWeaver (CVE-2025-31324) для внедрения Linux-малвари Auto-Color в сеть неназванной американской химической компании.


Исследователи обнаружили атаку в апреле 2025 года, и в ходе расследования инцидента выяснилось, что за последние месяцы Auto-Color изменилась и стала применять новые методы уклонения от обнаружения.


Напомним, что впервые Auto-Color обнаружили специалисты Palo Alto Networks в начале 2025 года. Тогда отмечалось, что вредонос обладает целым арсеналом приемов, которые использует для уклонения от обнаружения. Среди них: использование безобидных на первый взгляд имен файлов (например, door или egg), сокрытие C&C-коммуникаций и использование собственных алгоритмов шифрования для маскировки коммуникационной и конфигурационной информации.


Бэкдор корректирует свое поведение в зависимости от уровня привилегий пользователя и использует ld.so.preload для скрытного сохранения данных с помощью инъекций shared-объектов.


Auto-Color способен: запускать реверс-шелл, собирать системную информацию, создавать и изменять файлы, запускать программы, использовать зараженную машину в качестве прокси и даже уничтожать сам себя с помощью специального «рубильника» в коде. Последняя функция позволяет злоумышленникам удалить следы заражения со взломанных машин.


«Если управляющий сервер недоступен, Auto-Color фактически останавливается и не задействует всю свою вредоносную функциональность, и выглядит вполне безвредным для аналитиков, — отмечают в Darktrace. — Такое поведение мешает проведению анализа и не позволяет определить, какие именно полезные нагрузки, механизмы кражи учетных данных или методы закрепления используются».


Однако специалистам Palo Alto Networks не удалось обнаружить первоначальный вектор атак, в то время направленных на университеты и правительственные организации в Северной Америке и Азии.


Как теперь сообщили специалисты Darktrace, злоумышленники, стоящие за Auto-Color, эксплуатируют критическую уязвимость CVE-2025-31324 в NetWeaver, которая позволяет загружать вредоносные бинарники для удаленного выполнения кода без аутентификации.
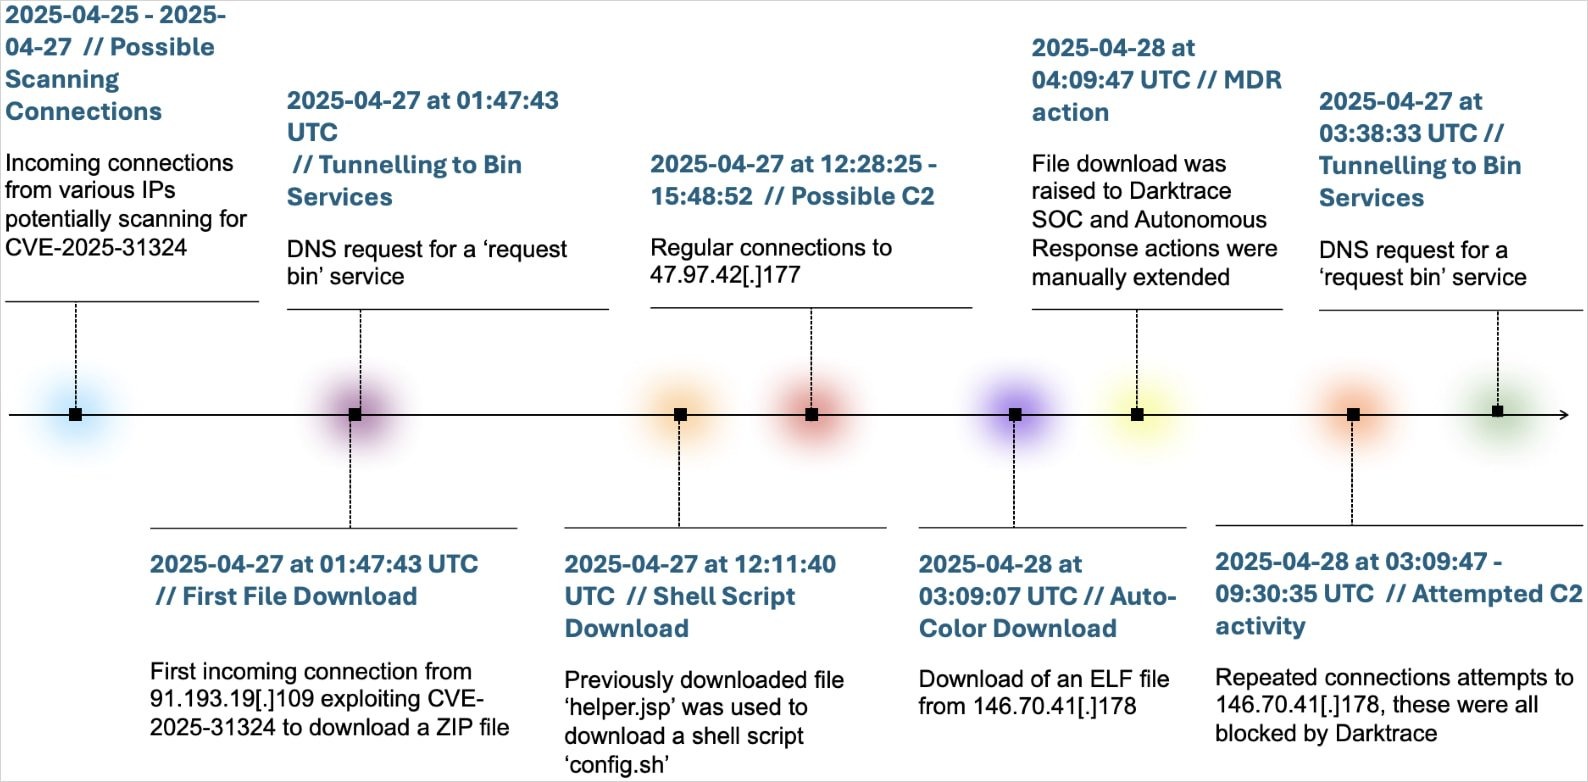


Разработчики SAP исправили эту уязвимость в апреле 2025 года, но уже тогда ИБ-специалисты предупреждали об активных попытках эксплуатации. К маю 2025 года к атакам подключились вымогательские группировки и китайские «правительственные» хакеры, а компания Mandiant обнаружила доказательства того, что уязвимость использовалась как 0-day как минимум с середины марта 2025 года.
Эксперты Darktrace предупредили, что хакеры эксплуатировали критическую уязвимость в SAP NetWeaver (CVE-2025-31324) для внедрения Linux-малвари Auto-Color в сеть неназванной американской химической компании. Исследователи обнаружили атаку в апреле 2025 года, и в ходе расследования инцидента выяснилось, что за последние месяцы Auto-Color изменилась и стала применять новые методы уклонения от обнаружения. Напомним, что впервые Auto-Color обнаружили специалисты Palo Alto Networks в начале 2025 года. Тогда отмечалось, что вредонос обладает целым арсеналом приемов, которые использует для уклонения от обнаружения. Среди них: использование безобидных на первый взгляд имен файлов (например, door или egg), сокрытие C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: