










Palo Alto Networks исправила DoS-уязвимость в PAN-OS, и свежий баг уже атакуют хакеры - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Palo Alto Networks исправила DoS-уязвимость в PAN-OS, и свежий баг уже атакуют хакеры - «Новости»

Компания Palo Alto Networks сообщает, что хакеры уже эксплуатируют свежую DoS-уязвимость CVE-2024-3393 (8,7 баллов по шкале CVSS), чтобы отключать защиту брандмауэров, заставляя их перезагружаться. Многократное использование уязвимости вообще приводит к тому, что устройства переходят в сервисный режим, и для восстановления их работы требуется ручное вмешательство.


«Уязвимость, связанная с отказом в обслуживании в функции DNS Security программного обеспечения PAN-OS, позволяет неаутентифицированному злоумышленнику отправить брандмауэру вредоносный пакет, который приведет к его перезагрузке. Повторные попытки спровоцировать это состояние приведут к переходу брандмауэра в сервисный  режим», — гласит официальный бюллетень безопасности.


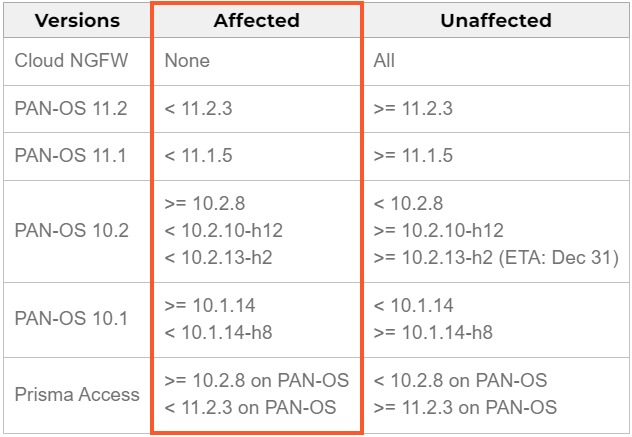
Проблема затрагивает только те устройства, на которых включена функция DNS Security. Версии уязвимых перед CVE-2024-3393 продуктов приведены в таблице ниже.


Palo Alto Networks исправила DoS-уязвимость в PAN-OS, и свежий баг уже атакуют хакеры - «Новости»


Баг был исправлен в составе PAN-OS 10.1.14-h8, PAN-OS 10.2.10-h12, PAN-OS 11.1.5, PAN-OS 11.2.3 и последующих релизах.


При этом производитель предупреждает, что уязвимость уже находится под атаками, и клиенты компании уже сталкивались с перебоями в работе, когда их брандмауэры блокировались вредоносными DNS-пакетами злоумышленников, которые использовали CVE-2024-3393.
Компания Palo Alto Networks сообщает, что хакеры уже эксплуатируют свежую DoS-уязвимость CVE-2024-3393 (8,7 баллов по шкале CVSS), чтобы отключать защиту брандмауэров, заставляя их перезагружаться. Многократное использование уязвимости вообще приводит к тому, что устройства переходят в сервисный режим, и для восстановления их работы требуется ручное вмешательство. «Уязвимость, связанная с отказом в обслуживании в функции DNS Security программного обеспечения PAN-OS, позволяет неаутентифицированному злоумышленнику отправить брандмауэру вредоносный пакет, который приведет к его перезагрузке. Повторные попытки спровоцировать это состояние приведут к переходу брандмауэра в сервисный режим», — гласит официальный бюллетень безопасности. Проблема затрагивает только те устройства, на которых включена функция DNS Security. Версии уязвимых перед CVE-2024-3393 продуктов приведены в таблице ниже. Баг был исправлен в составе PAN-OS 10.1.14-h8, PAN-OS 10.2.10-h12, PAN-OS 11.1.5, PAN-OS 11.2.3 и последующих релизах. При этом производитель предупреждает, что уязвимость уже находится под атаками, и клиенты компании уже сталкивались с перебоями в работе, когда их брандмауэры блокировались вредоносными DNS-пакетами злоумышленников, которые использовали CVE-2024-3393.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Jenkin
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: